
საფრთხეების პროაქტიული ძიება
ჟურნალების ანალიზი და ქცევის საწყისი პროფილები ანალიტიკოსებს არსებული გაფრთხილებების მიღმა გადახრების ძიებაში ეხმარება.
XCITIUM / Xcitium XDR
დააკავშირეთ ბოლო მოწყობილობების, ქსელისა და ღრუბლის ტელემეტრია. მიეცით უსაფრთხოების გუნდებს კონტექსტი ინციდენტების შესასწავლად და რეაგირებაზე გადასასვლელად ერთ სამუშაო პროცესში.
ტექნოლოგიის შიგნით
XDR მხარდაჭერილი წყაროებიდან მიღებულ მოვლენებს აკავშირებს და ისეთ კავშირებს ავლენს, რომლებიც ცალკეული გაფრთხილებებიდან შეიძლება არ ჩანდეს. ხელმისაწვდომი წყაროები და ინტეგრაციები გადაწყვეტილების კონფიგურაციაზეა დამოკიდებული.
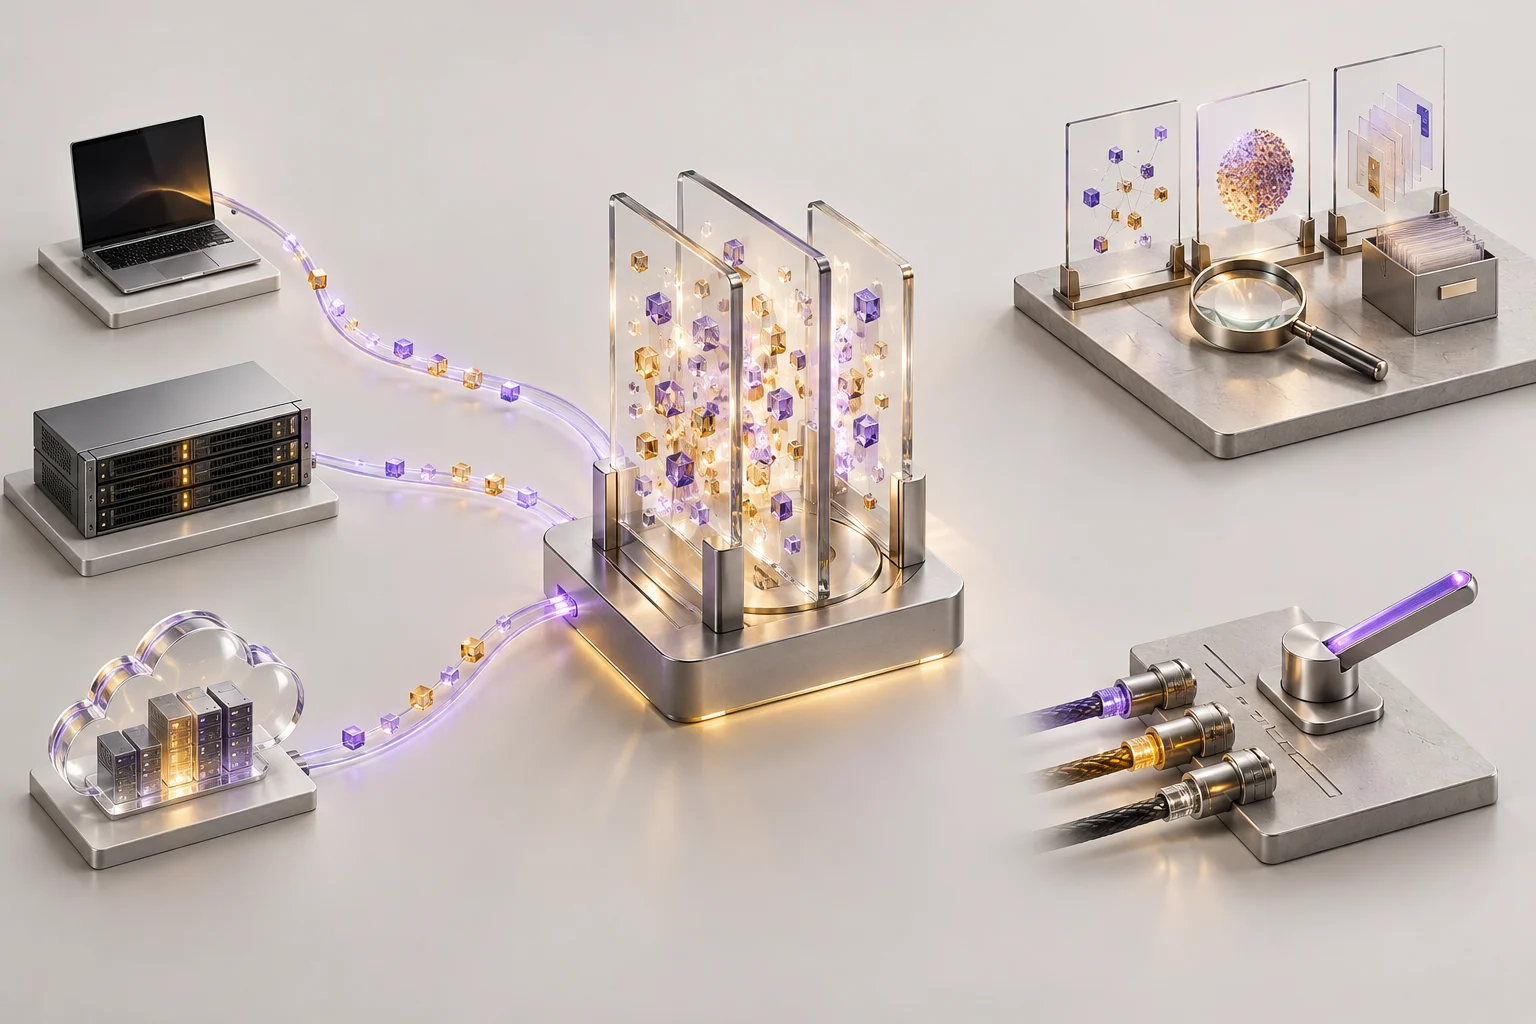
ბოლო მოწყობილობების, ქსელისა და ღრუბლოვანი წყაროების ტელემეტრია შესწავლის საერთო კონტექსტს ქმნის.
დაკავშირებული ტელემეტრიაკომპრომეტაციის ინდიკატორები, ფაილის რეპუტაცია და ქცევითი მტკიცებულებები დაკავშირებული აქტივობის ამოცნობაში გეხმარებათ.
ინციდენტის კონტექსტიქრონოლოგია, Windows-ის მოვლენების ჟურნალები, რეესტრი, ვებისტორია და ფაილური სისტემის არტეფაქტები შეტევის თანმიმდევრობის აღდგენაში გეხმარებათ.
მტკიცებულებებზე დაფუძნებული შესწავლაგამოყავით ბოლო მოწყობილობები ქსელისგან, დაბლოკეთ აქტივობა, შეაგროვეთ დამატებითი მტკიცებულებები და გამოიყენეთ Live Response-ის ბრძანებები.
იზოლაცია · დაბლოკვა · პრობლემის აღმოფხვრაუსაფრთხოების გუნდისთვის
ჟურნალების ანალიზი და ქცევის საწყისი პროფილები ანალიტიკოსებს არსებული გაფრთხილებების მიღმა გადახრების ძიებაში ეხმარება.
ფაილური სისტემის მეტამონაცემები, მოვლენების ჟურნალები და რეესტრის მტკიცებულებები თავდამსხმელის მოქმედებების თანმიმდევრობისა და ზემოქმედების შეფასებაში გეხმარებათ.
Xcitium Complete XDR ამატებს მომწოდებლის SOC-ის ექსპერტიზას. სერვისის ფარგლები, ინტეგრაციები და ესკალაციის წესი აზერბაიჯანში თითოეული დანერგვისთვის თანხმდება.
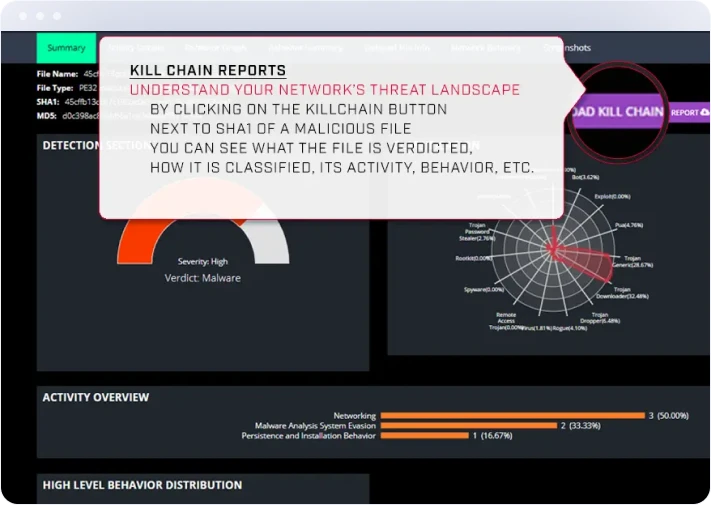
გაიცანით პლატფორმა
Kill Chain-ის ანგარიში აერთიანებს ფაილის კლასიფიკაციას, აქტივობასა და ქცევით მტკიცებულებებს, რათა შესწავლის შემდეგი ნაბიჯი განსაზღვროთ.
Xcitium-ის პროდუქტის მიმოხილვაშესაძლებლობები
Complete XDR SOC-ის ანალიტიკოსები უსაფრთხოების მოვლენებს სწავლობენ და რეაგირების რეკომენდაციებს გაწვდიან.
თავდამსხმელის აქტივობის, მავნე პროგრამებისა და საეჭვო ქცევის შესახებ შეტყობინებები ანალიტიკოსებს შესწავლის პრიორიტეტების განსაზღვრაში ეხმარება.
ციფრული მტკიცებულებების ავტომატური შეგროვება და შეტევის ქრონოლოგია ინციდენტის სურათის აღდგენაში გეხმარებათ. $MFT-ის, Windows Event Logs-ის, Registry-ისა და Web History-ის არტეფაქტების მოცვა არჩეულ გეგმასა და კონფიგურაციაზეა დამოკიდებული.
დაბლოკვა, ბოლო მოწყობილობის იზოლაცია, ინდივიდუალური ბრძანებები და Live Response ინციდენტებზე რეაგირებას უწყობს ხელს. Complete XDR ამატებს SOC-ის მიერ შესწავლასა და რეკომენდაციებს.
შეადარეთ მიდგომები
| გასათვალისწინებელი საკითხი | Xcitium XDR პლატფორმა | Xcitium Complete XDR სერვისი |
|---|---|---|
| მთავარი როლი | მხარდაჭერილ წყაროებზე აღმოჩენის, კორელაციისა და რეაგირების ხელსაწყოებს უზრუნველყოფს. | ამატებს SOC-ის ანალიტიკოსების მიერ შესწავლასა და ოპერაციულ რეკომენდაციებს. |
| ძირითადი შემომავალი მონაცემები | ბოლო მოწყობილობების, ქსელისა და ღრუბლის ტელემეტრია; წყაროების მოცვა კონფიგურაციაზეა დამოკიდებული. | პლატფორმის შეტყობინებები და შესასწავლი ინციდენტები. |
| რეაგირება და შესწავლა | კონფიგურირებული შესაძლებლობები, მათ შორის იზოლაცია, დაბლოკვა, ციფრული მტკიცებულებების შეგროვება და Live Response. | SOC-ის მიერ შესწავლა, საფრთხეების პროაქტიული ძიება და რეკომენდაციები ინციდენტის შემდეგ. |
| პასუხისმგებლობის საზღვარი | მომხმარებელი აკონფიგურირებს წყაროებს, ინტეგრაციებს, პოლიტიკებსა და პლატფორმის ოპერაციებს. | სერვისის ფარგლები, სამუშაო საათები, ესკალაცია და დამტკიცება შეთანხმებით განისაზღვრება. |
დაწყებამდე
შეზღუდული წყაროების ნაკრებისთვის შეამოწმეთ ტელემეტრია, შეტყობინებები და რეაგირების ნებართვები. Complete XDR-ისთვის შეათანხმეთ ანალიტიკოსების სამუშაოს ფარგლები, სერვისის საათები, ესკალაცია და მოქმედებები, რომლებსაც დამტკიცება სჭირდება.
რომელი ბოლო მოწყობილობების, ქსელისა და ღრუბლის წყაროები, ინტეგრაციები და ლიცენზიები შედის ფარგლებში?
საფრთხეების შესახებ რომელ შეტყობინებებს აქვს მაღალი პრიორიტეტი, ვინ იღებს მათ და როგორ ხდება ესკალაცია?
მომხმარებლის რა თანხმობაა საჭირო დაბლოკვისთვის, მოწყობილობის იზოლაციისა და Live Response-ის ბრძანებებისთვის?
როგორ განსაზღვრავს შეთანხმება Complete XDR სერვისის საათებს, SOC-ის მიერ შესწავლის ფარგლებსა და პასუხისმგებლობებს?
გადაწყვეტილების მიღებამდე
პლატფორმა აკავშირებს ბოლო მოწყობილობების, ქსელისა და ღრუბლის ტელემეტრიას, უზრუნველყოფს შეტყობინებებსა და შესწავლის კონტექსტს და ხელს უწყობს კონფიგურირებულ რეაგირების მოქმედებებს.
Complete XDR ამატებს SOC-ის ანალიტიკოსების მიერ შესწავლას, საფრთხეების პროაქტიულ ძიებასა და რეკომენდაციებს ინციდენტის შემდეგ. სერვისის ფარგლები შეთანხმებით განისაზღვრება.
შესაძლებლობებში შედის შეტყობინებები თავდამსხმელის აქტივობის, მავნე პროგრამებისა და საეჭვო ქცევის შესახებ, ციფრული მტკიცებულებების შეგროვება და შეტევის ქრონოლოგია. არტეფაქტების მოცვა ლიცენზირებასა და კონფიგურაციაზეა დამოკიდებული.
დაბლოკვა, მოწყობილობის იზოლაცია, ინდივიდუალური ბრძანებები და Live Response კონფიგურირებულ წესებს მიჰყვება. რეაგირების პოლიტიკები განსაზღვრავს ავტომატურ ნაბიჯებსა და მოქმედებებს, რომლებსაც მომხმარებლის თანხმობა სჭირდება.
Xcitium
განსაზღვრეთ ინტეგრაციები, საპილოტე პროექტის ფარგლები და დანერგვის გეგმა აზერბაიჯანისთვის.