
01
დააკავშირეთ წყაროები
დააკავშირეთ ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობის მომწოდებლებისა და ღრუბლის API-ების შესაბამისი ჟურნალების ნაკადები.
ეტაპის შედეგი: ჟურნალების ცენტრალიზებული ნაკადები
Xcitium-ის შეთავაზება
ტელემეტრიის ერთიანი ხილვადობა და SOC-ის გადამოწმება. ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობის მომწოდებლებისა და ღრუბლის ჟურნალები ნორმალიზდება, კორელირდება და ქცევის გამოსაკვლევად გაანალიზდება.
განვიხილოთ თქვენი მოთხოვნები ↗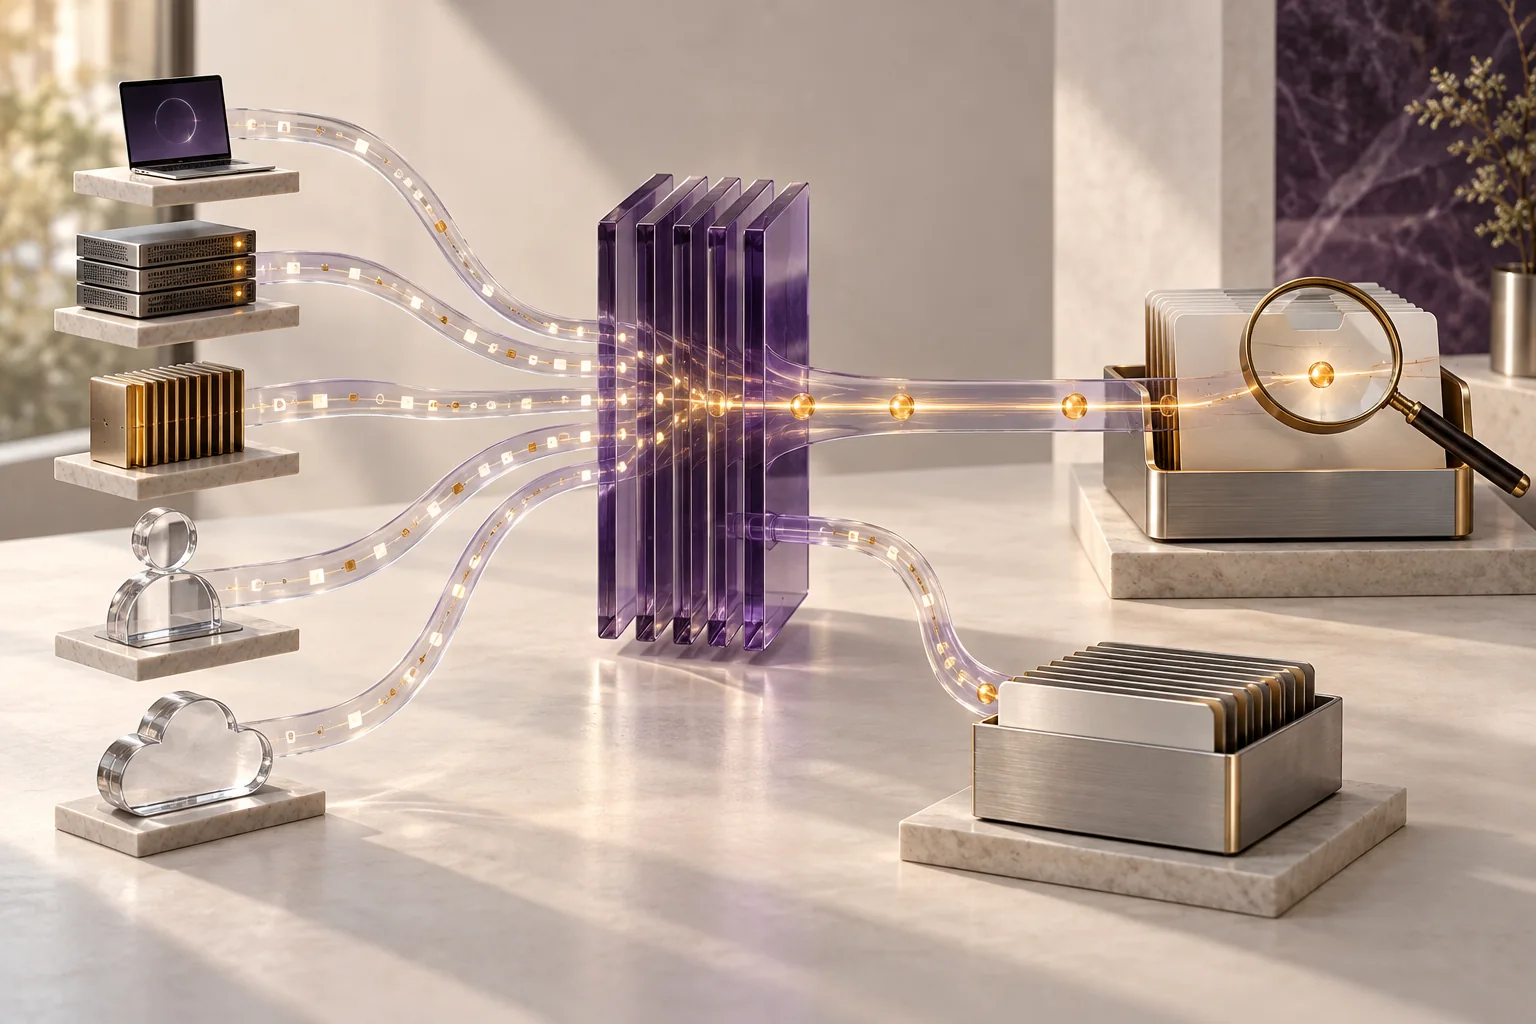
ჟურნალების წყაროები · SOC-ის გადამოწმება · აღრიცხული შემდგომი ქმედებები
მართვადი SIEM სხვადასხვა სისტემის უსაფრთხოების ტელემეტრიას ერთ სამუშაო პროცესში აერთიანებს. ის ახდენს ჟურნალების ნორმალიზაციასა და კორელაციას; SOC ანალიტიკოსები ამოწმებენ შეტყობინებებს და ადგენენ პრიორიტეტებს, შემდეგ შედეგს მოთხოვნაში აღრიცხავენ ჩანაწერებითა და შემდგომი ნაბიჯებით.
დააკავშირეთ ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობის მომწოდებლებისა და ღრუბლის API-ების შესაბამისი ჟურნალების ნაკადები.
ეტაპის შედეგი: ჟურნალების ცენტრალიზებული ნაკადები
SIEM მექანიზმი აერთიანებს და ამდიდრებს ტელემეტრიას; წესები და ქცევის ანალიტიკა წყაროებს შორის ანომალიებს ავლენს.
ეტაპის შედეგი: კორელირებული მოვლენები და ქცევის სიგნალები
SOC ანალიტიკოსები ამოწმებენ შეტყობინებებს, ანიჭებენ რისკის დონეს და მნიშვნელოვანი მოვლენისთვის ხსნიან მოთხოვნას.
ეტაპის შედეგი: პრიორიტეტული ინციდენტის მოთხოვნა
მოთხოვნაში აღირიცხება ანალიტიკოსის ჩანაწერები და შემდგომი ქმედებები. ანგარიშგება, აუდიტის კვალი და წესების გამართვა დროთა განმავლობაში გამოვლენის დახვეწას უწყობს ხელს.
ეტაპის შედეგი: ჩანაწერები, შემდგომი ქმედებები და ანგარიშები
კორელირებული ტელემეტრია, ანალიტიკოსის მიერ გადამოწმებული და პრიორიტეტიზებული მოვლენები, აღრიცხული შემდგომი ქმედებები და ანგარიშგების მასალები აუდიტის მხარდასაჭერად.
შესაძლებლობები
უსაფრთხოების ერთიანი ხედვისთვის მოახდინეთ ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობისა და ღრუბლის ჟურნალების ცენტრალიზაცია, ნორმალიზაცია და კორელაცია.
მიაერთეთ წყაროები და მოახდინეთ ფორმატების ნორმალიზაცია; დააკავშირეთ მოვლენები კორელაციით, შემდეგ SOC-მა გადაამოწმოს შეტყობინებები და განსაზღვროს პრიორიტეტები.
რეაგირებაზე პასუხისმგებელ პირს გადაეცით მოთხოვნები ანალიტიკოსის ჩანაწერებითა და შემდგომი ნაბიჯებით, ანგარიშები და აუდიტის კვალი.
ჟურნალების წყაროები, მიერთება, შენახვის ვადა, წესები და რეაგირების უფლებამოსილება შეთავაზებაში თანხმდება.
შეადარეთ მიდგომები
| გასათვალისწინებელი საკითხი | მართვადი SIEM | საფრთხეების მართვადი ძიება |
|---|---|---|
| ძირითადი მიმართულება | უსაფრთხოების ერთიანი ხედვისთვის მოახდინეთ ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობისა და ღრუბლის ჟურნალების ცენტრალიზაცია, ნორმალიზაცია და კორელაცია. | ანალიტიკოსის მიერ წარმართული, ჰიპოთეზაზე დაფუძნებული საფრთხეების ძიება. |
| სამუშაო პროცესი | მიაერთეთ წყაროები და მოახდინეთ ფორმატების ნორმალიზაცია; დააკავშირეთ მოვლენები კორელაციით, შემდეგ SOC-მა გადაამოწმოს შეტყობინებები და განსაზღვროს პრიორიტეტები. | ჰიპოთეზა, ძიება შერჩეულ ტელემეტრიაში და მიგნებების სიღრმისეული გადამოწმება. |
| შედეგი და გადაცემა | რეაგირებაზე პასუხისმგებელ პირს გადაეცით მოთხოვნები ანალიტიკოსის ჩანაწერებითა და შემდგომი ნაბიჯებით, ანგარიშები და აუდიტის კვალი. | ძიების მიგნებები, ძირეული მიზეზის შეფასება და დაცვის გაძლიერების რეკომენდაციები. |
დაწყებამდე
გადაამოწმეთ წყაროების ინვენტარი, პასუხისმგებელი პირები, ფორმატები, მოვლენების მოცულობა, შენახვის ვადა, ესკალაციის კონტაქტები და მოთხოვნის დახურვაზე პასუხისმგებელი. გააყოლეთ შეთანხმებული სანიმუშო მოვლენები შერჩეული წყაროებიდან კორელაციის გავლით ანალიტიკოსის მოთხოვნამდე; შეამოწმეთ დროის ნიშნულები, კონტექსტი, პრიორიტეტი და მიმღები.
რომელი წყაროები და იდენტობისა თუ ღრუბლის ჟურნალებია ხელმისაწვდომი არსებული ლიცენზიებითა და წვდომით?
ვინ და რომელი არხით იღებს გადამოწმებულ შეტყობინებას?
როგორ დგინდება შენახვის ვადა, ანგარიშგება და ინციდენტის მოთხოვნის ვადები?
პრაქტიკაში
მოვლენები მოდის ქსელური ეკრანებიდან, სერვერებიდან, მოწყობილობებიდან, იდენტობის მომწოდებლებიდან და ღრუბლოვანი სისტემებიდან, მაგრამ ანალიტიკოსებს ერთიანი ხედვა აკლიათ. მართვადი SIEM ახდენს გამართული ჟურნალების ნორმალიზაციასა და კორელაციას და ამატებს SOC-ის გადამოწმებას, პრიორიტეტების განსაზღვრასა და შემდგომი ქმედებების აღრიცხვას.
რას იღებს თქვენი გუნდი
გამართული უსაფრთხოების ტელემეტრიის კორელირებული ხედვა
გადამოწმებული, პრიორიტეტული შეტყობინებები ანალიტიკოსის ჩანაწერებით
მოთხოვნები და აუდიტის მხარდამჭერი ანგარიშები
გადაწყვეტილების მიღებამდე
შესაძლებელია ქსელური ეკრანების, სერვერების, მოწყობილობების, იდენტობისა და ღრუბლის ჟურნალების ინტეგრაცია და კორელაცია.
SOC ანალიტიკოსი ამოწმებს შეტყობინებას, ადგენს პრიორიტეტს და ხსნის მოთხოვნას ჩანაწერებითა და შემდგომი ნაბიჯებით.
ანგარიშები შეიძლება მოიცავდეს ანალიტიკოსის ჩანაწერებს, აუდიტის კვალსა და წესების გამართვის კონტექსტს; შენახვის ვადა და სიხშირე ხელშეკრულებით დგინდება.
შემდეგი ნაბიჯი
გაგვიზიარეთ თქვენი გარემო და პრიორიტეტები, რათა განვიხილოთ შესაფერისი გადაწყვეტილება, საპილოტე პროექტის ფარგლები და დანერგვა აზერბაიჯანში.