Azerbaijan, Georgia, Uzbekistan
Xcitiumმოითხოვეთ დემონსტრაცია
მენიუდახურვა

XCITIUM / ცოდნის ბიბლიოთეკა

გამოცდილება. კვლევა. ინფორმირებული გადაწყვეტილებები.

მომხმარებელთა გამოცდილება, უსაფრთხოების პრაქტიკული გზამკვლევები და ტექნიკური კვლევები. იპოვეთ სასურველი მასალა თემისა და ტიპის მიხედვით.

195 მასალა

სკოლის ცარიელი კომპიუტერული კლასი ლეპტოპებითა და მასწავლებლის სამუშაო ადგილით

მომხმარებლის მაგალითი

K–8 სასკოლო ოლქმა უსაფრთხო დისტანციური სწავლების მხარდასაჭერად IT მართვა გააერთიანა

ოლქმა, რომელიც ცხრა სკოლაში 5,800-ზე მეტ მოსწავლეს ემსახურება, დისტანციურ სწავლებაზე გადასვლისას კომპიუტერების მართვა და IT მხარდაჭერა კოორდინირებულად წარმართა.
ინჟინრის სამუშაო ადგილი ფოლადის დამუშავების საწარმოში — ილუსტრაცია

მომხმარებლის მაგალითი

ფოლადის მწარმოებელი საველე გუნდებისა და ბიზნესჩანაწერების დაცვას ცდილობდა

საველე თანამშრომლების მქონე მწარმოებელს მოწყობილობების გამარტივებული მართვა და პროექტებისა თუ ბიზნესჩანაწერების დაცვა სჭირდებოდა.
საჯარო ადმინისტრაციის ოფისი სამუშაო ადგილებითა და ჩანაწერების არქივით — ილუსტრაცია

მომხმარებლის მაგალითი

სახელმწიფო უწყებამ სხვადასხვა OS-ის მოწყობილობებისთვის ცენტრალიზებული მართვა აირჩია

შტატის ტექნოლოგიური სერვისების უწყებამ 25,000-ზე მეტი Windows, Linux და Mac მოწყობილობისთვის ერთიანი პოლიტიკა და დელეგირებული ადმინისტრირება დანერგა.
სამედიცინო სპეციალისტი კლინიკურ სამუშაო ადგილას დიაგნოსტიკური განყოფილების გვერდით — ილუსტრაცია

მომხმარებლის მაგალითი

FQHC სამედიცინო ორგანიზაცია რამდენიმე ობიექტისთვის დისტანციურ IT მხარდაჭერას ეძებდა

16 ობიექტის მქონე FQHC-ს დისტანციური მხარდაჭერა სჭირდებოდა; ინფორმაციული უსაფრთხოების ხუთი თანამშრომელი მის Xcitium Advanced-სა და Endpoint Manager-ს მართავდა.

ლეპტოპი, მონიტორი, სერვერის აღჭურვილობა და გაშლილი რვეული მაგიდაზე

გზამკვლევი და კვლევა

როგორ შევაფასოთ ბოლო მოწყობილობების დაცვის პლატფორმა

შეაფასეთ ბოლო მოწყობილობების დაცვა თქვენი გარემოს მიხედვით: თავსებადობა, უცნობი პროგრამები, მართვა და საპილოტე გამოცდა.

ნარინჯისფერი ფაილის სიმბოლო გამჭვირვალე ყუთში, იისფერი ფენისა და აპარატურის მოდელის ზემოთ

გზამკვლევი და კვლევა

ბოლო მოწყობილობებზე მავნე პროგრამების აღმოჩენისა და შესწავლის გზამკვლევი

სტატიკური და ქცევითი ანალიზის, აპლიკაციების კონტროლისა და EDR-ის როლი ბოლო მოწყობილობების საფრთხეების აღმოჩენასა და შესწავლაში.

ორი ადამიანი მონიტორებთან, რომლებზეც რუკები და გრაფიკებია გამოსახული

გზამკვლევი და კვლევა

აღმოჩენის ინჟინერია: აღმოჩენის ლოგიკის მოდელირება, გამოცდა და განახლება

სისტემურად შეიმუშავეთ, გამოცადეთ და განაახლეთ აღმოჩენის წესები საფრთხეების მოდელისა და ხელმისაწვდომი ტელემეტრიის გამოყენებით.

ხელი ლურჯ USB კონექტორს ლეპტოპის პორტში აერთებს

გზამკვლევი და კვლევა

ამოიცანით და შეზღუდეთ მონაცემების უნებართვო გატანა

გამოავლინეთ მონაცემების უნებართვო გადაცემა ელფოსტით, ღრუბლოვანი სერვისებითა და მოსახსნელი მედიით და მოამზადეთ კოორდინირებული რეაგირება.

უსაფრთხოების საინფორმაციო დაფების შემსწავლელი ანალიტიკოსების ილუსტრაცია

ანალიტიკური ნაშრომი

შესრულების მართვა: აღმოჩენის მიღმა

ამ ნაშრომს Xcitium წარუდგენს უსაფრთხოების ხელმძღვანელებსა და გუნდებს, რომლებიც აფასებენ უცნობი კოდის მართვის, ზედამხედველობის დოკუმენტირებისა და კიბერკონტროლის აღსრულების დადასტურების გზებს.

ZeroDwell-ის ილუსტრაცია: უცნობი ფაილი იზოლირებულ გარემოში

ანალიტიკური ნაშრომი

იზოლაციიდან დაცვამდე: ZeroDwell-ის მიდგომა

Xcitium განიხილავს სატესტო იზოლირებული გარემოს დაყოვნებებს, უცნობი ფაილების ბირთვის დონეზე იზოლაციასა და ანალიზისას მომხმარებლის სამუშაო პროცესების შენარჩუნების გზებს.

ილუსტრაცია: ორი ადამიანი ინფრასტრუქტურის გეგმას განიხილავს

ანალიტიკური ნაშრომი

კიბერკონტროლის აღსრულების დადასტურება

ამ ნაშრომში Xcitium განიხილავს აღმოჩენის დაფებიდან შესრულებისას კონტროლის აღსრულების მტკიცებულებებზე გადასვლას, შესრულების მართვის პრინციპებსა და აუდიტორებისთვის, მზღვეველებისა და დირექტორთა საბჭოებისთვის ანგარიშგებას.

ილუსტრაცია, რომელიც ღრუბელს, სამუშაო სადგურს, სერვერებსა და ქსელის მოწყობილობებს აკავშირებს

ანალიტიკური ნაშრომი

ერთიანი Zero Trust პლატფორმა: აღმოჩენის მიღმა

Xcitium წარმოადგენს მრავალშრიან მოდელს, რომელიც აერთიანებს სიგნატურების ბაზებს, ქცევით მონიტორინგსა და უცნობი ფაილების ბირთვის დონეზე იზოლაციას.

აეროპორტის თვითმომსახურების კიოსკების ტექნიკური შემოწმება

მომხმარებლის მაგალითი

Amadeus-მა Microdium-თან ერთად აეროპორტის IT ოპერაციები გააერთიანა

Amadeus-მა და Xcitium-ის MSP პარტნიორმა Microdium-მა აეროპორტების ათასობით კიოსკისა და კომპიუტერული სისტემის სამართავად ITSM და უსაფრთხოება გააერთიანეს.

განაწილებული კორპორაციული გარემოს ილუსტრაცია

მომხმარებლის მაგალითი

Evergreen Life Services-მა 130 ობიექტზე უსაფრთხოების მართვა გაამარტივა

შეზღუდული შესაძლებლობის მქონე პირთა მხარდამჭერი Evergreen Life Services განცალკევებული IT ხელსაწყოების ნაცვლად უსაფრთხოების უფრო მარტივ და ერთიან მიდგომას ეძებდა.

განაწილებული IT ოპერაციების ილუსტრაცია

მომხმარებლის მაგალითი

Gem State Paper & Supply-მ დაშიფვრის ინციდენტის შემდეგ ბოლო მოწყობილობების უსაფრთხოება განაახლა

საოჯახო კომპანია Gem State Paper & Supply-მ დაშიფვრის ინციდენტის შემდეგ EDR-ის ძიება დაიწყო და მოწყობილობების მონიტორინგი Xcitium-ის პორტალით დაიწყო.

წარმოებაში ქსელებისა და მოწყობილობების კავშირების ილუსტრაცია

მომხმარებლის მაგალითი

ალაოს გლობალურმა მწარმოებელმა განმეორებითი ინფიცირების შემდეგ ერთიანი დაცვა აირჩია

მინესოტაში მდებარე, დაუსახელებელ ალაოსა და ლუდის წარმოების მასალების მწარმოებელს ყოველკვირეული ინფიცირება და ფრაგმენტული უსაფრთხოების სისტემა აწუხებდა.

სამედიცინო ორგანიზაციის ციფრული ოპერაციების ილუსტრაცია

მომხმარებლის მაგალითი

Grand Bend-ის სამედიცინო ცენტრმა დისტანციური ტექნიკური მხარდაჭერა და ბოლო მოწყობილობების დაცვა გააერთიანა

ონტარიოში მოქმედმა არაკომერციულმა სამედიცინო ცენტრმა დისტანციური მხარდაჭერის ხელსაწყოებით დაიწყო და შემდეგ Xcitium Advanced-ზე გადავიდა; მას 112-ზე მეტი ბოლო მოწყობილობა ჰქონდა.

სამედიცინო ორგანიზაციის კიბერუსაფრთხოების ილუსტრაცია

მომხმარებლის მაგალითი

გამომძალველი პროგრამის დემონსტრაციამ საავადმყოფოს მიერ ბოლო მოწყობილობების დაცვის არჩევანზე იმოქმედა

დაუსახელებელი საავადმყოფო Kaspersky-ის ალტერნატივებს აფასებდა და მიდგომის არჩევანზე გამომძალველი პროგრამის დემონსტრაციამ იმოქმედა.

უსაფრთხოების ოპერაციების ილუსტრაცია

მომხმარებლის მაგალითი

MSP-ის მფლობელმა 9,000 ბოლო მოწყობილობაზე MDR-ის ეკონომიკური მაჩვენებლები აღწერა

დაუსახელებელი MSP-ის დამფუძნებელმა 9,000 ბოლო მოწყობილობაზე MDR-ის ხარჯები და შემოსავლები აღწერა; Xcitium-მა ეს ისტორიული მონათხრობი კომპანიის ღირებულების საილუსტრაციო მოდელში გამოიყენა.

არაკომერციული ორგანიზაციის IT უსაფრთხოების ილუსტრაცია

მომხმარებლის მაგალითი

არაკომერციულმა ორგანიზაციამ ბოლო მოწყობილობების დაცვის გამოცდის შემდეგ Xcitium აირჩია

ორმა IT თანამშრომელმა დაცვა აირჩია 14 ობიექტზე არსებული 350-ზე მეტი ბოლო მოწყობილობისა და 30 სერვერისთვის, სადაც ფინანსური და პერსონალური ჩანაწერები ინახებოდა.

არაკომერციული ორგანიზაციის უსაფრთხოების ოპერაციების ილუსტრაცია

მომხმარებლის მაგალითი

არკანზასის არაკომერციულმა ორგანიზაციამ განმეორებითი ინფიცირების შემდეგ ერთიანი დაცვა აირჩია

მოტოციკლისტთა საზოგადოების მომსახურე ევანგელისტურმა არაკომერციულმა ორგანიზაციამ წევრობისა და შემოწირულობების ჩანაწერების დასაცავად სხვადასხვა ანტივირუსული ხელსაწყო ცენტრალური კონსოლით ჩაანაცვლა.

მერხები, სკამები და დაფა სკოლის ცარიელ კლასში

მომხმარებლის მაგალითი

სასკოლო ოლქმა მოსწავლეთა მოწყობილობებისთვის ცენტრალიზებული დაცვა და მხარდაჭერა აირჩია

სასკოლო ოლქმა Xcitium Advanced და ცენტრალიზებული მართვა დანერგა იმ მოწყობილობების მავნე პროგრამებით ინფიცირების რისკის შესამცირებლად, რომლებსაც მოსწავლეები ელფოსტისა და ვებწვდომისთვის იყენებდნენ.

უსაფრთხოების ჟურნალების ანალიზის ილუსტრაცია

მომხმარებლის მაგალითი

Alliance for Audited Media-მ ოპერატიული მხარდაჭერისა და გასაგები ფასების მქონე დაცვა აირჩია

მედიის ინდუსტრიის ასოციაციამ დაახლოებით 150 ბოლო მოწყობილობისთვის ერთ გადაწყვეტილებაში EDR, XDR, ჟურნალების ანალიზი და მომწოდებლის მხარდაჭერა შეაფასა.

ქალი ლეპტოპის გვერდით ტელეფონზე საუბრობს და დოკუმენტს უყურებს

გზამკვლევი და კვლევა

ბიზნესელფოსტის კომპრომეტაცია: გადახდის თაღლითობის რისკის შემცირება

BEC შეტევები ბიზნესნდობას იყენებს გადახდების გადასამისამართებლად, სახელფასო მონაცემების შესაცვლელად და სენსიტიური ინფორმაციის მოსაპოვებლად. გაეცანით გავრცელებულ სქემებს და ტექნიკური კონტროლი ფინანსურ გადამოწმებას შეუთავსეთ.

ადამიანი ლეპტოპსა და მონიტორთან, რომელზეც მოვლენების დიაგრამაა გამოსახული

გზამკვლევი და კვლევა

EDR აგენტები: მონიტორინგი, შესწავლა და რეაგირება

EDR აგენტი ბოლო მოწყობილობებზე ფაილებს, პროცესებსა და ქსელურ აქტივობას აკვირდება საეჭვო ქცევის გამოსავლენად. გაიგეთ, რით განსხვავდება ის ანტივირუსისგან, რეაგირების რომელ ქმედებებს უჭერს მხარს და რა უნდა შეაფასოთ დანერგვამდე.

ორი ადამიანი სერვერის ოთახთან მაგიდაზე დიაგრამას შეისწავლის

გზამკვლევი და კვლევა

რისკების შეფასების სერვისები: მომზადება შეფასების, სკანირებისა და სწავლებისთვის

გაიგეთ, როგორ განსაზღვრავს Xcitium-ის რისკების სერვისების პროგრამა მონაწილეებს, ფარგლებსა და შედეგებს ხარვეზებისა და მოწყვლადობების შეფასების, შეღწევადობის ტესტებისა და ცნობიერების ამაღლების სერვისებისთვის.

ილუსტრაცია, რომელიც ღრუბელს, სამუშაო სადგურს, სერვერებსა და ქსელის მოწყობილობებს აკავშირებს

გზამკვლევი და კვლევა

Zero Trust კიბერუსაფრთხოება: გადაამოწმეთ წვდომის ყოველი მოთხოვნა

Zero Trust ქსელში მდებარეობას ნდობის დასტურად არ მიიჩნევს. წვდომის მოთხოვნებზე ვინაობის, მოწყობილობის უსაფრთხოების მდგომარეობისა და კონტექსტის ხელახალი შემოწმება უფლებებისა და გვერდითი გადაადგილების შეზღუდვას უწყობს ხელს.

ორი კოლეგა კომპიუტერზე ელფოსტას განიხილავს

გზამკვლევი და კვლევა

ფიშინგის სიმულაციები: როგორ ჩავატაროთ სასარგებლო და უსაფრთხო პროგრამა

როგორ მოვამზადოთ ფიშინგის სავარჯიშო, შევაფასოთ თანამშრომელთა რეაქციები და შედეგებით სწავლება და სამუშაო პროცედურები გავაუმჯობესოთ.

ორი კოლეგა ლეპტოპზე გამაფრთხილებელი ნიშნით მონიშნულ ელწერილს განიხილავს

გზამკვლევი და კვლევა

ფიშინგის ტაქტიკა: როგორ შევაფასოთ საეჭვო სამუშაო შეტყობინებები

თავდამსხმელი შესაძლოა ხელმძღვანელად, მომწოდებლად, IT კოლეგად ან ნაცნობ სერვისად გაგეცნოთ. ელფოსტით, ტექსტური შეტყობინებებით, QR კოდებითა და სოციალური პლატფორმებით მიღებული მოთხოვნები მათი კონტექსტისა და ორგანიზაციის ჩვეულებრივი დამტკიცების პროცესის მიხედვით შეაფასეთ.

სპეციალისტი მონიტორზე აქტივობის ქრონოლოგიას განიხილავს

გზამკვლევი და კვლევა

ბოლო მოწყობილობების დაცვა და ფიშინგზე რეაგირება დისტანციური მუშაობისას

როგორ აღვრიცხოთ და განაახლოთ დისტანციური მოწყობილობები, შეზღუდოთ წვდომა და მოემზადოთ ფიშინგზე რეაგირებისთვის. EDR-ის როლი აქტივობის მონიტორინგსა და ინციდენტების შესწავლაში.

მომხსენებელი ჯგუფს ელფოსტის უსაფრთხოების სესიას უტარებს

გზამკვლევი და კვლევა

სოციალური ინჟინერიის შეტევები და ბოლო მოწყობილობების დაცვის როლი

სოციალური ინჟინერია ადამიანს ინფორმაციის გამჟღავნებისკენ, ფულის გადარიცხვისკენ ან სახიფათო ქმედებისკენ უბიძგებს. გაიგეთ, როგორ მზადდება შეტევები, რომელი ხერხებია გავრცელებული და სად შეიძლება ბოლო მოწყობილობების ხელსაწყოები დაგეხმაროთ.

ორი კოლეგა ლეპტოპზე გამაფრთხილებელი ნიშნით მონიშნულ ელწერილს განიხილავს

გზამკვლევი და კვლევა

ფიშინგის შეტევები: ტიპები, გავლენა და დაცვის ფენები

ფიშინგი ელფოსტას, შეტყობინებებსა და ყალბ ვებსაიტებს იყენებს ნდობის ბოროტად გამოსაყენებლად და ინფორმაციის, ანგარიშზე წვდომის ან ფულის მოსაპოვებლად. გაეცანით შეტევის ძირითად ტიპებს და ტექნიკური კონტროლი სამუშაო პროცედურებს შეუთავსეთ.

ორი კოლეგა ლეპტოპზე გამაფრთხილებელი ნიშნით მონიშნულ ელწერილს განიხილავს

გზამკვლევი და კვლევა

როგორ ამოვიცნოთ ფიშინგი და უსაფრთხოდ შევატყობინოთ მის შესახებ

ფიშინგური შეტყობინება შეიძლება გადაუდებელი და დამაჯერებელი ჩანდეს, თუმცა მისი გამომგზავნი, ბმული ან მოთხოვნა სამუშაო კონტექსტს არ შეესაბამებოდეს. ეს გზამკვლევი აღწერს, რა შეამოწმოთ მოქმედებამდე და რა გააკეთოთ ინციდენტის შემდეგ.

აბსტრაქტული ღრუბლოვანი გარემო სერვერებისა და საცავების კომპონენტებით რამდენიმე ფენაზე

გზამკვლევი და კვლევა

AWS გარემოს უსაფრთხოების პრაქტიკული საკონტროლო სია

AWS-ის უსაფრთხოება სერვისის არჩევით არ შემოიფარგლება. საჭიროა პასუხისმგებლობის მკაფიო განაწილება და ანგარიშების, უფლებების, მონაცემების, სამუშაო დატვირთვებისა და მონიტორინგის მუდმივი შემოწმება.

არქიტექტურის აბსტრაქტული ილუსტრაცია, რომელიც ლეპტოპს, სერვერებს, ქსელის აღჭურვილობასა და ღრუბლის სიმბოლოებს აკავშირებს

გზამკვლევი და კვლევა

ღრუბლოვანი უსაფრთხოების არქიტექტურა ფენებად დაგეგმეთ

ღრუბლოვანმა არქიტექტურამ ქსელის, ვინაობის, აპლიკაციებისა და მონაცემების კონტროლი სერვისის მფლობელის რეალურ პასუხისმგებლობებს უნდა დაუკავშიროს.

კონფიგურაციის ელემენტის აბსტრაქტული შემოწმება სერვერის რამდენიმე ფენის ზემოთ

გზამკვლევი და კვლევა

ღრუბლოვანი უსაფრთხოების შეფასება: მტკიცებულებებზე დაფუძნებული მიმოხილვა

შეფასება რისკების მიხედვით განიხილავს ანგარიშებს, ვინაობას, მონაცემებს, სამუშაო დატვირთვებსა და აღდგენას, შემდეგ კი გამოსწორების ღონისძიებებს პასუხისმგებელ პირებსა და ვადებს უსაზღვრავს.

ანალიტიკოსი სამუშაო სადგურზე ბოლო მოწყობილობების აქტივობასა და გაფრთხილებებს განიხილავს

გზამკვლევი და კვლევა

რა შევამოწმოთ ღრუბლოვანი გარემოსთვის EDR-ის არჩევისას

EDR-ის შერჩევისას გადაამოწმეთ რეალური დაფარვა და რეაგირების შესაძლებლობები ღრუბელთან დაკავშირებული მოწყობილობებისთვის, ვირტუალური მანქანებისა და მართვადი სამუშაო დატვირთვებისთვის.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

ღრუბლოვანი უსაფრთხოების საფუძვლები: ვინაობიდან აღდგენამდე

ღრუბლოვანი უსაფრთხოება აერთიანებს უწყვეტ მართვასა და ტექნიკურ კონტროლს მონაცემების, აპლიკაციებისა და ინფრასტრუქტურის დასაცავად, მომხმარებლისა და მომწოდებლის პასუხისმგებლობების გათვალისწინებით.

განცალკევებული სერვერული სამუშაო დატვირთვების აბსტრაქტული ილუსტრაცია

გზამკვლევი და კვლევა

რას აკეთებს CWPP და რა შევამოწმოთ ღრუბლოვან სამუშაო დატვირთვებში

ღრუბლოვანი სამუშაო დატვირთვების დაცვის პლატფორმა სამუშაო დატვირთვების დონეზე ხილვადობისა და კონტროლის კატეგორიაა; რეალური დაფარვა აქტივის ტიპის, გაშვების გარემოსა და პასუხისმგებლობის საზღვრის მიხედვით გადაამოწმეთ.

შუშის ხიდი ადგილობრივ სერვერის ოთახს დისტანციურ მონაცემთა ცენტრთან აკავშირებს

გზამკვლევი და კვლევა

ჰიბრიდული ღრუბლის უსაფრთხოება: უსაფრთხოდ დააკავშირეთ ადგილობრივი და ღრუბლოვანი გარემოები

ჰიბრიდულ გარემოში რისკები წარმოიქმნება, როცა რესურსები, ვინაობები და მონაცემები რამდენიმე ქსელსა და მართვის სფეროს კვეთს; აღწერეთ პასუხისმგებლობა და ტრაფიკის ნაკადები.

სამი სხვადასხვა მონაცემთა ცენტრი ზედამხედველობის საერთო კვანძთანაა დაკავშირებული

გზამკვლევი და კვლევა

მრავალღრუბლოვანი უსაფრთხოება: საერთო საკონტროლო მიზნები და თითოეული მომწოდებლის შესაბამისი დანერგვა

შეამცირეთ რისკი რამდენიმე ღრუბლოვან მომწოდებელთან ერთიანი აღრიცხვითა და პოლიტიკის მიზნებით, თითოეული სერვისის კონფიგურაციისა და პასუხისმგებლობის გადამოწმებით.

სერვერის კარადა და ქსელის კაბელები ოფისის მონაცემთა ცენტრში

გზამკვლევი და კვლევა

როგორ შევცვალოთ DNS სერვერი

DNS სერვერის შეცვლა ცვლის დომენური სახელების IP მისამართებად გარდაქმნის გზას. პარამეტრი შეიძლება მოწყობილობაზე ან როუტერზე იყოს. ჯერ ჩაიწერეთ მიმდინარე კონფიგურაცია, შემდეგ განიხილეთ ახალი DNS სერვისის კონფიდენციალურობის, ფილტრაციისა და ხელმისაწვდომობის პოლიტიკა.

ოფისის ქსელური მოწყობილობა, რომელიც დისტანციურ ფილიალებთან კავშირებს ასახავს

გზამკვლევი და კვლევა

რა არის ქსელის კარიბჭე?

კარიბჭე ქსელებსა თუ პროტოკოლებს შორის ტრაფიკის გამტარი წერტილია. მისი როლისა და როუტერის, კომუტატორისა თუ ფაიერვოლის ფუნქციების საზღვრების გაგება გუნდებს ქსელის დაგეგმვასა და დაცვაში ეხმარება.

მომხმარებელი ლეპტოპთან სერვერის ოთახში არსებულ რესურსს უკავშირდება

გზამკვლევი და კვლევა

როგორ აღვადგინოთ ვებსაიტზე წვდომა უსაფრთხოდ

საიტი შეიძლება არ იტვირთებოდეს ფილტრის, DNS შეცდომის, ბრაუზერის პრობლემის, რეგიონული შეზღუდვის ან სერვისის გათიშვის გამო. ჯერ მიზეზი დაადგინეთ და შემდეგ აირჩიეთ კანონიერი გამოსავალი, რომელიც სამუშაო ან სასკოლო ქსელის წესებს შეესაბამება.

ანალიტიკოსი ბოლო მოწყობილობის უსაფრთხოების მოვლენას შეისწავლის

გზამკვლევი და კვლევა

აირჩიეთ ღრუბლიდან მართვადი ბოლო მოწყობილობების დაცვა

ღრუბლიდან მართვად ხელსაწყოს პოლიტიკისა და ხილვადობის ცენტრალიზება შეუძლია, თუმცა დაფარვა, აგენტის ქცევა და რეაგირება პროდუქტზეა დამოკიდებული. შეაფასეთ ის რეალურ მოწყობილობებსა და სამუშაო საჭიროებებთან მიმართებით.

დაცული წვდომა დისტანციური მოწყობილობიდან კერძო ქსელის რესურსზე

გზამკვლევი და კვლევა

როგორ დავიცვათ ბოლო მოწყობილობები და VPN კლიენტები

VPN-ს დისტანციური მომხმარებლის კერძო ქსელთან დაკავშირება და ტრაფიკის ორგანიზაციის კონტროლის გავლით გატარება შეუძლია. წვდომა მოწყობილობის მდგომარეობასთან, ვინაობასა და უფლებამოსილებასთან ერთად უნდა იმართებოდეს.

მოწყობილობებთან დაკავშირებული დაცული გამჭვირვალე კუბის აბსტრაქტული ილუსტრაცია

გზამკვლევი და კვლევა

EDR და ფაიერვოლები: განსხვავებები და ერთობლივი მუშაობა

ფაიერვოლი კავშირის პოლიტიკას IP მისამართის, პორტისა და პროტოკოლის მიხედვით იყენებს; აპლიკაციისა და კავშირის მდგომარეობის შემოწმება მის შესაძლებლობებზეა დამოკიდებული. EDR ბოლო მოწყობილობებზე პროცესებისა და ფაილების აქტივობის შესწავლაში გეხმარებათ. ზოგი პაკეტი ჰოსტის ფაიერვოლს შეიცავს, რაც ქსელის საზღვრის კონტროლს ავტომატურად არ ანაცვლებს.

უსაფრთხოების გუნდი აღმოჩენის სიგნალებს აკონტროლებს

გზამკვლევი და კვლევა

EDR და შეღწევის აღმოჩენა

IDS ქსელისა თუ ჰოსტის სიგნალებში საეჭვო აქტივობას ეძებს; EDR ბოლო მოწყობილობების ტელემეტრიასა და რეაგირებაზეა ორიენტირებული. მათი ხილვადობა და ჩარევის საშუალებები დანერგვაზეა დამოკიდებული.

უსაფრთხოების ოპერაციების გუნდი სერვისის სტატუსს აკონტროლებს

გზამკვლევი და კვლევა

გაიგეთ DDoS შეტევების არსი და მოემზადეთ

DDoS შეტევა მრავალი წყაროდან ტრაფიკის ან მოთხოვნების დიდი ნაკადით სერვისის ხელმისაწვდომობის დარღვევას ცდილობს. მომზადება მოიცავს გამტარუნარიანობას, ქსელის მომწოდებლებს, აპლიკაციის ქცევასა და ინციდენტებზე რეაგირებას.

გუნდი ლეპტოპთან სამუშაო გეგმას განიხილავს

გზამკვლევი და კვლევა

შეაფასეთ მცირე ბიზნესის ქსელის უსაფრთხოება

მცირე ბიზნესის ქსელის უსაფრთხოება ფაიერვოლის არჩევით არ შემოიფარგლება: გაითვალისწინეთ მოწყობილობები, ელფოსტა, დისტანციური წვდომა, ღრუბლოვანი ანგარიშები, სარეზერვო ასლები და მონიტორინგი. მომწოდებელი შემოწმებადი საჭიროებებისა და მომსახურების პირობების მიხედვით შეარჩიეთ.

ლეპტოპი, სერვერები, ქსელის აღჭურვილობა და დაცული ღრუბლოვანი რესურსები

გზამკვლევი და კვლევა

რას აკეთებს ვებაპლიკაციის ფაიერვოლი?

WAF-ს შეუძლია HTTP და HTTPS მოთხოვნები აპლიკაციის წესებით შეაფასოს, სანამ ისინი ვებაპლიკაციამდე მიაღწევს. ის უსაფრთხო კოდის წერას, ავთენტიფიკაციასა და სერვერის განახლებებს არ ანაცვლებს.

ქსელის კაბელები სერვერის კარადასთან არის შეერთებული

გზამკვლევი და კვლევა

რა არის დაშვებულთა სია და როგორ იმართება ის?

დაშვებულთა სია მხოლოდ წინასწარ დამტკიცებულ IP მისამართებს, დომენებს, ელფოსტის მისამართებს ან აპლიკაციებს უშვებს. სიები ავსებს ფაიერვოლისა და ვინაობის პოლიტიკას და მათ არ ანაცვლებს.

მონაცემთა ნაკადების გამადიდებელი შუშით შემოწმების აბსტრაქტული ილუსტრაცია

გზამკვლევი და კვლევა

SIEM და IDS: მონიტორინგისა და აღმოჩენის როლები

IDS შერჩეული ქსელისა თუ ჰოსტის სიგნალებში შეღწევის ნიშნებს ეძებს. SIEM მრავალი სისტემიდან მოვლენებს აგროვებს და აკავშირებს; ეს კატეგორიები ერთმანეთს ავსებს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

Active Directory-ის დაცვის პრაქტიკული გზამკვლევი

Active Directory ანგარიშებს, ჯგუფებსა და კომპიუტერებს მართავს, ამიტომ მისი უსაფრთხოება ვინაობის კონტროლის, პრივილეგირებული ადმინისტრირების, დომენის კონტროლერებისა და აღდგენის ერთობლივ მუშაობაზეა დამოკიდებული.

კონფიგურაციის ელემენტის აბსტრაქტული შემოწმება სერვერის რამდენიმე ფენის ზემოთ

გზამკვლევი და კვლევა

იპოვეთ და შეამცირეთ AWS-ის არასწორი კონფიგურაციები

რთულ და ცვალებად AWS გარემოში შეიძლება საჯარო რესურსები და ჭარბი უფლებები გაჩნდეს. ეფექტიან კონტროლს სჭირდება აღრიცხვა, პასუხისმგებელი პირი, მკაფიო წესები და გადამოწმებული გამოსწორება.

ლეპტოპი გამჭვირვალე სათავსოს გვერდით, რომელშიც დოკუმენტის სიმბოლოა

გზამკვლევი და კვლევა

შეუთავსეთ კორპორაციული EDR ვინაობის კონტროლს

EDR ბოლო მოწყობილობის საეჭვო ქცევის შესწავლაში გეხმარებათ, თუმცა ანგარიშის მფლობელობას ან საჭირო წვდომას არ განსაზღვრავს. დაცვამ ვინაობისა და მოწყობილობის სიგნალები უნდა დააკავშიროს.

ადამიანი ლეპტოპთან ვიზუალურადაა დაკავშირებული შუშის მიღმა არსებულ სერვერთან

გზამკვლევი და კვლევა

შექმენით ვინაობისა და წვდომის მართვის პროგრამა

IAM მართავს ვინაობის შექმნას, ავთენტიფიკაციას, უფლებებსა და მათ გაუქმებას. გამართული პროგრამა ამ ნაბიჯებს სამსახურში მიღებას, როლის ცვლილებას, კონტრაქტორთა წვდომასა და თანამშრომელთა წასვლას უკავშირებს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

დაიცავით ადამიანებისა და სამუშაო დატვირთვების ვინაობები

ციფრული ვინაობა თანამშრომლებს, ადმინისტრატორებს, აპლიკაციებსა და სერვისის ანგარიშებს სისტემებთან აკავშირებს. ვინაობის უსაფრთხოება მათ უფლებებს, ავთენტიფიკაციასა და აქტივობის მონიტორინგს მართავს.

ადამიანი ლეპტოპთან ვიზუალურადაა დაკავშირებული შუშის მიღმა არსებულ სერვერთან

გზამკვლევი და კვლევა

უსაფრთხოდ მართეთ AD FS ფედერაცია

AD FS-ს შეუძლია ადგილობრივ Active Directory-სა და სანდო აპლიკაციებს შორის ფედერაციული ავთენტიფიკაცია უზრუნველყოს. უსაფრთხოება დამოკიდებულია სერვერის გამაგრებაზე, ნდობის კონფიგურაციასა და აპლიკაციების დამოკიდებულებების მართვაზე.

ადამიანი ლეპტოპთან ვიზუალურადაა დაკავშირებული შუშის მიღმა არსებულ სერვერთან

გზამკვლევი და კვლევა

სამუშაო ანგარიშებისთვის ძლიერი MFA აირჩიეთ

მრავალფაქტორიანი ავთენტიფიკაცია პაროლის ქურდობის რისკს ამცირებს, თუმცა მეთოდები ფიშინგგამძლეობითა და დანერგვის ხარისხით განსხვავდება. დაფარვა და აღდგენა ანგარიშის რისკს შეუსაბამეთ.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

მართეთ და აკონტროლეთ პრივილეგირებული ანგარიშები

PAM ადმინისტრატორების, სერვისებისა და საგანგებო ანგარიშების მაღალი გავლენის მქონე წვდომას მართავს. ეფექტიანი პროგრამა პოლიტიკას, პროცესსა და ტექნიკურ კონტროლს აერთიანებს მუდმივად მინიჭებული პრივილეგიების შესამცირებლად.

პოლიტიკაზე დაფუძნებული წვდომის გადაწყვეტილება მომხმარებელს, მოწყობილობასა და აპლიკაციას შორის

გზამკვლევი და კვლევა

Zero Trust არქიტექტურა რესურსების გარშემო ააგეთ

Zero Trust ქსელში მდებარეობას ან მფლობელობას ნდობის დასტურად არ მიიჩნევს. არქიტექტურა წვდომის ყოველი მოთხოვნისთვის ვინაობის, მოწყობილობისა და რესურსის შესახებ გადაწყვეტილებებს აკავშირებს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

Zero Trust პროგრამა მართვად ეტაპებად შექმენით

Zero Trust დისტანციური მუშაობის, ღრუბლისა და საერთო ინფრასტრუქტურის პირობებში რესურსებზე წვდომის დაცვის მიდგომაა. მისი დანერგვა ორგანიზაციის რისკითა და არქიტექტურით განსაზღვრულ ეტაპობრივ ცვლილებებს მოითხოვს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

პასუხისმგებლობით შეაფასეთ მართვადი IAM

მართვად ვინაობის სერვისს შეუძლია შიდა გუნდს ანგარიშებისა და წვდომის ოპერაციებში დაეხმაროს. მომხმარებლისა და მომწოდებლის პასუხისმგებლობები, მონაცემებზე წვდომა და ესკალაცია წინასწარ უნდა შეთანხმდეს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

ვინაობის მართვა ყოველდღიურ ოპერაციებს დაუკავშირეთ

ვინაობის მართვა განსაზღვრავს, როგორ წვდებიან მომხმარებლები, მოწყობილობები და სერვისები ორგანიზაციის რესურსებს. დისტანციური მუშაობისა და ღრუბლოვანი აპლიკაციების ზრდასთან ერთად მნიშვნელოვანია თანმიმდევრული პასუხისმგებლობა, როლების მინიჭება და წვდომის გაუქმება.

ხელი ლურჯ USB კონექტორს ლეპტოპის USB პორტთან იჭერს

გზამკვლევი და კვლევა

BitLocker მხოლოდ მკაფიო საჭიროებისას გამორთეთ

დისკის გაშიფვრა ხსნის დაცვის ფენას, რომელიც დაკარგულ ან მოპარულ მოწყობილობაზე ფიზიკური წვდომის მქონე პირისგან მონაცემებს იცავს. ჯერ მიზეზი, აღდგენის გასაღები და მოწყობილობის პოლიტიკა შეამოწმეთ.

ხელი ლურჯ USB კონექტორს ლეპტოპის USB პორტთან იჭერს

გზამკვლევი და კვლევა

აირჩიეთ მონაცემთა უსაფრთხოების კონტროლი დისტანციური მუშაობისთვის

დისტანციური მუშაობის უსაფრთხოების სისტემამ ბოლო მოწყობილობებზე რეაგირება, აპლიკაციებზე წვდომა, DLP, ვინაობა, სარეზერვო ასლები და ფაილების გაზიარება ერთ სამუშაო პროცესში უნდა დააკავშიროს.

სერვერის კარადები გამჭვირვალე ფენებზე ნათებადი კავშირებითა და ერთი წითლად განათებული სექციით

გზამკვლევი და კვლევა

დაშიფვრით დაიცავით ბიზნესმონაცემები

დაშიფვრა წაკითხვად მონაცემებს ისეთ ფორმად გარდაქმნის, რომლის გაგებაც გასაღების გარეშე შეუძლებელია. გამოიყენეთ ის იქ, სადაც მონაცემები ინახება, გადაიცემა და გამოიყენება.

სერვერის კარადები გამჭვირვალე ფენებზე ნათებადი კავშირებითა და ერთი წითლად განათებული სექციით

გზამკვლევი და კვლევა

იპოვეთ და დაიცავით სენსიტიური ღრუბლოვანი მონაცემები

როცა მონაცემები SaaS-ში, საცავებსა და სარეზერვო ასლებშია განაწილებული, ორგანიზაციებს მათი პოვნა, წვდომის მართვა და აღდგენის შემოწმება სჭირდებათ.

ხელი ლურჯ USB კონექტორს ლეპტოპის USB პორტთან იჭერს

გზამკვლევი და კვლევა

გამოიყენეთ DLP ბოლო მოწყობილობებზე, ქსელსა და ღრუბელში

DLP ორგანიზაციებს ეხმარება დაინახონ, როგორ გადაადგილდება სენსიტიური მონაცემები ბოლო მოწყობილობებზე, ქსელურ ტრაფიკსა და ღრუბლოვან სერვისებში, შემდეგ კი პოლიტიკის დარღვევებზე რეაგირება მოახდინონ.

სერვერის კარადები გამჭვირვალე ფენებზე ნათებადი კავშირებითა და ერთი წითლად განათებული სექციით

გზამკვლევი და კვლევა

დაიცავით ღრუბლიდან მართვადი ბოლო მოწყობილობები

თანამშრომელთა ღრუბლიდან მართვადი ბოლო მოწყობილობებისთვის გადაამოწმეთ OS-ისა და აგენტის დაფარვა, ტელემეტრია, განახლებები და რეაგირებაზე პასუხისმგებლობა.

ხელი ლურჯ USB კონექტორს ლეპტოპის USB პორტთან იჭერს

გზამკვლევი და კვლევა

აკონტროლეთ ბოლო მოწყობილობებზე სენსიტიური ფაილების გამოყენება

ბოლო მოწყობილობების DLP-ს შეუძლია მხარდაჭერილ მართვად მოწყობილობებზე სენსიტიური მონაცემების გამოყენებისა და გადაცემის მონიტორინგი; დაფარვა OS-ის, აპლიკაციისა და ქმედების მიხედვით გადაამოწმეთ.

ქალი ლეპტოპს იყენებს; იისფერი ხაზი შუშის მიღმა არსებულ სერვერისკენ მიდის

გზამკვლევი და კვლევა

სენსიტიურ რესურსებზე წვდომა ვინაობის მიხედვით სეგმენტებად დაყავით

ვინაობაზე დაფუძნებული სეგმენტაცია კონკრეტულ რესურსებზე წვდომას მომხმარებლის, როლის, მოწყობილობისა და სერვისის ვინაობის მიხედვით ზღუდავს.

სერვერის კარადები გამჭვირვალე ფენებზე ნათებადი კავშირებითა და ერთი წითლად განათებული სექციით

გზამკვლევი და კვლევა

ღრუბლოვანი მონაცემები და გასაღებები ერთობლივად მართეთ

ღრუბლოვანი დაშიფვრა შენახულ და გადაცემულ მონაცემებს იცავს; სწორი მიდგომა სერვისის მოდელზე, გასაღების კონტროლსა და აღდგენაზე პასუხისმგებლობაზეა დამოკიდებული.

ხელი ლურჯ USB კონექტორს ლეპტოპის USB პორტთან იჭერს

გზამკვლევი და კვლევა

განასხვავეთ ქსელის, ბოლო მოწყობილობებისა და ღრუბლის DLP

ქსელის, ბოლო მოწყობილობებისა და ღრუბლის DLP-ს მონაცემების სხვადასხვა მდგომარეობაზე დაკვირვება შეუძლია; რეალური დაფარვა არხებსა და ინტეგრაციებზეა დამოკიდებული.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

მოწყვლადობები მართეთ როგორც საოპერაციო პროგრამა

მოწყვლადობების მართვის პროგრამა აღმოჩენას, პრიორიტეტიზაციას, გამოსწორებასა და შემოწმებას განმეორებად პროცესად აქცევს პასუხისმგებელი პირებით. განსაზღვრეთ მისი ფარგლები, გადაწყვეტილების უფლებები და დასრულების კრიტერიუმები.

ნარინჯისფერი ფაილის ხატულა გამჭვირვალე სათავსოში იისფერი ფირფიტის ზემოთ

გზამკვლევი და კვლევა

ამოიცანით ნულოვანი დღის ექსპლოიტაცია და შეზღუდეთ მისი გავლენა

ნულოვანი დღის შეტევა მანამდე უცნობ ხარვეზს იყენებს. ერთმანეთისგან განასხვავეთ მოწყვლადობა, გამჟღავნება, გამოსწორების ხელმისაწვდომობა და ექსპლოიტაციის მტკიცებულება და დაგეგმეთ საეჭვო აქტივობის შესწავლა.

ორი ადამიანი ზის მონიტორებთან, რომლებზეც რუკები და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

განსაზღვრეთ მართვადი უსაფრთხოების სერვისის ფარგლები

განსაზღვრეთ მართვადი უსაფრთხოების სერვისის სახელშეკრულებო ფარგლები, გადაწყვეტილების უფლებები და სამუშაოს გადაბარება. მონიტორინგი, შესწავლა და გამოსწორება შემოწმებად მტკიცებულებებსა და მკაფიო პასუხისმგებლობას დაუკავშირეთ.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

მოწყვლადობების პრიორიტეტები კონტექსტური რისკის მიხედვით დაადგინეთ

აღმოჩენილ პრობლემებს მხოლოდ ტექნიკური ქულის მიხედვით ნუ დაალაგებთ. ექსპლოიტაციის მტკიცებულება, რეალური მიღწევადობა და ბიზნესზე გავლენა გააერთიანეთ ისეთი პრიორიტეტის დასადგენად, რომლის მიხედვითაც პასუხისმგებელი პირი იმოქმედებს.

ორი ადამიანი ზის მონიტორებთან, რომლებზეც რუკები და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

უსაფრთხოების ხელსაწყოები სამუშაო პროცესით დააკავშირეთ

უსაფრთხოების სიგნალი ანალიტიკოსს, უფლებამოსილ გადაწყვეტილებასა და შემოწმებად ქმედებას დაუკავშირეთ. გამოცდის, ინციდენტებზე რეაგირებისა და მონიტორინგის ხელსაწყოების განსხვავებული ამოცანები საერთო სამუშაო პროცესით შეათანხმეთ.

ნარინჯისფერი ფაილის ხატულა გამჭვირვალე სათავსოში იისფერი ფირფიტის ზემოთ

გზამკვლევი და კვლევა

მოწყვლადობა შეტევის ხერხისგან განასხვავეთ

განასხვავეთ სისტემის სისუსტე, შეტევის ხერხი და მავნე პროგრამა. კოდის, კონფიგურაციისა და ვინაობის სისუსტეები მათი გამოყენების ქმედებებისგან განცალკევებით აღრიცხეთ.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

მართეთ მოწყვლადობების მართვის სასიცოცხლო ციკლი

მოწყვლადობების მართვა წარმართეთ განმეორებად პრაქტიკად გუნდებს შორის მკაფიო პასუხისმგებლობით, ხელახალი შეფასების პირობებითა და გადაწყვეტილებების ჩანაწერებით. მტკიცებულებები აღმოჩენიდან შედეგის შემოწმებამდე შეინარჩუნეთ.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

შეფასებას გამოსწორება და ანგარიშგება მოჰყვეს

თითოეულ აღმოჩენილ პრობლემას შეფასებიდან გადაწყვეტილებისა და მოქმედების გავლით მტკიცებულებებით დადასტურებულ დახურვამდე მიადევნეთ თვალი. ხელახალი შეფასება და ანგარიშგება შემდეგი ციკლის პრიორიტეტების განსაზღვრისთვის გამოიყენეთ.

წითელი და თეთრი ნათებადი კაფსულები გამჭვირვალე მილებში იყოფა

გზამკვლევი და კვლევა

AI-ის მართვის საკონტროლო სია IT გუნდებისთვის

ასისტენტების, აგენტებისა და AI ინტეგრაციების დანერგვისას ორგანიზაციებს სჭირდებათ ჩანაწერი, რა გამოიყენება, რომელ მონაცემებზე აქვს წვდომა და ვინ აგებს პასუხს გადაწყვეტილებებზე.

სამი ადამიანი მაგიდასთან დაბეჭდილ გრაფიკებს განიხილავს

გზამკვლევი და კვლევა

კიბერრისკების მართვის სამუშაო ციკლი

კიბერრისკების პროგრამა აქტივებსა და საფრთხეებს ბიზნესზე გავლენასთან აკავშირებს, რისკზე მოპყრობისთვის პასუხისმგებელ პირებს ნიშნავს და გადაწყვეტილებებს პერიოდულად გადახედავს.

ადამიანი სერვერის კარადებთან პლანშეტს იყენებს

გზამკვლევი და კვლევა

მოწყვლადობების მართვა აღმოჩენიდან დადასტურებულ გამოსწორებამდე

სკანირება მხოლოდ პრობლემებს ავლენს. პროგრამა აქტივებს მოიცავს, შედეგებს ამოწმებს, ბიზნესკონტექსტით პრიორიტეტებს ადგენს, გამოსწორებას აკონტროლებს და ხელახლა ამოწმებს.

ლეპტოპი, მონიტორი, სერვერი და გაშლილი რვეული მაგიდაზე

გზამკვლევი და კვლევა

შეამოწმეთ ბოლო მოწყობილობების მზადყოფნა მომხმარებლის კომპიუტერებიდან IoT-მდე

დისტანციური კომპიუტერები, მობილური მოწყობილობები და IoT აღჭურვილობა პროგრამული უზრუნველყოფითა და განახლების საშუალებებით განსხვავდება. მიმოხილვა აქტივებს, საბაზისო მოთხოვნებსა და გამონაკლისებს ხილულს ხდის.

ორი ადამიანი მაგიდასთან დოკუმენტებს განიხილავს ლეპტოპითა და საქაღალდეებით

გზამკვლევი და კვლევა

ბოლო მოწყობილობების უსაფრთხოების შესაბამისობის კონტროლი

ბოლო მოწყობილობების მონაცემების დასაცავად პოლიტიკა, ტექნიკური კონტროლი და სამუშაო პროცესის მტკიცებულებები ერთად უნდა მოქმედებდეს. მოთხოვნები ორგანიზაციის რეალურ ფარგლებს მოარგეთ.

ორი ადამიანი მაგიდასთან დოკუმენტებს განიხილავს ლეპტოპითა და საქაღალდეებით

გზამკვლევი და კვლევა

მართეთ შესაბამისობის კონტროლი ღრუბლოვან გარემოში

ღრუბლოვანი მომწოდებლის ატესტაცია ორგანიზაციას საკუთარი მონაცემების, კონფიგურაციებისა და ოპერაციების პასუხისმგებლობას არ უხსნის. მოთხოვნები, პასუხისმგებლობის საზღვრები და განსახილველი მტკიცებულებები ერთობლივად მართეთ.

დაკავშირებული სერვერები გამჭვირვალე ფენებზე წითლად განათებული განყოფილებით

გზამკვლევი და კვლევა

ღრუბლის მართვა: პოლიტიკა, პასუხისმგებლობა და კონტროლი

ღრუბლის მართვა აზუსტებს, ვინ გამოყოფს, იცავს, აკონტროლებს და ხსნის ექსპლუატაციიდან რესურსებს. უსაფრთხოების, ხარჯებისა და ოპერაციების მიზნები პასუხისმგებელ პირებს დაუკავშირეთ.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

EDR-ის დაფარვა ხილვადობასა და რეაგირებაზე ააგეთ

EDR დისტანციური და ოფისის მოწყობილობების სიგნალებს აერთიანებს. სასარგებლო დაფარვა აგენტის გამართულობაზე, გათიშულ მოწყობილობებსა და მათზე მოქმედ რეაგირების პროცესზეა დამოკიდებული.

ლეპტოპი, მონიტორი და კარადის სერვერი ლაბორატორიის სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

ბოლო მოწყობილობები მრავალშრიანი კონტროლით დაიცავით

ლეპტოპები, სერვერები, ტელეფონები და IoT მოწყობილობები სხვადასხვა გზით უკავშირდება ქსელს. მათი უსაფრთხოებისთვის აქტივების აღრიცხვა, განახლებები, წვდომის წესები და აღმოჩენა ერთ სამუშაო პრაქტიკაში უნდა გაერთიანდეს.

ლეპტოპი, მონიტორი და კარადის სერვერი ლაბორატორიის სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

როგორ შევაფასოთ ბოლო მოწყობილობების დაცვა საპილოტე გამოცდით

ბოლო მოწყობილობების საპილოტე გამოცდამ თქვენს მოწყობილობებსა და სამუშაო პროცესებზე დაფარვა, აღმოჩენა და რეაგირების ოპერაციები უნდა შეამოწმოს და მხოლოდ პროდუქტის ფუნქციების ჩვენებით არ შემოიფარგლოს.

ტექნიკოსი ღია კორპუსის მქონე სერვერს ემსახურება

გზამკვლევი და კვლევა

გადახედეთ Windows მოწყობილობების დაცვის ფენებს

Windows-ის ბოლო მოწყობილობების დაცვა მოიცავს ოპერაციული სისტემისა და აპლიკაციების განახლებებს, ჰოსტის კონტროლსა და ბოლო მოწყობილობებზე აღმოჩენას. შეამოწმეთ თითოეული ფენის რეალური კონფიგურაცია და დაფარვა.

ანალიტიკოსი სამუშაო სადგურზე ბოლო მოწყობილობების აქტივობასა და გაფრთხილებებს განიხილავს

გზამკვლევი და კვლევა

უსაფრთხოების გამოცდა: ნებართვა და შეთანხმებული ფარგლები

ეთიკური ჰაკინგი სისტემების სისუსტეებს მფლობელის ნებართვით ამოწმებს. წერილობითი ნებართვა, მკაფიო ფარგლები, ზემოქმედების შეზღუდვები და მოქმედებაზე ორიენტირებული ანგარიში სამუშაოს ძირითადი ნაწილებია.

დოკუმენტის სიმბოლო გამჭვირვალე სათავსოში ცალკეული ანალიზის მოდულებით

გზამკვლევი და კვლევა

შეამცირეთ ექსპლოიტების ნაკრებებით თავდასხმის რისკი

ექსპლოიტების ნაკრებებს შეუძლიათ ბრაუზერისა და მოდულების სისუსტეები მავნე პროგრამების მისაწოდებლად მოსინჯონ. დაგვიანებულმა განახლებებმა, სახიფათო ვებშიგთავსმა და მომხმარებლის ჭარბმა პრივილეგიებმა შეიძლება ამ ჯაჭვის გავლენა გაზარდოს.

ინჟინერი პლანშეტით სერვერის კარადებთან

გზამკვლევი და კვლევა

აღრიცხეთ და შეაფასეთ შეტევის გარე ზედაპირი

ინტერნეტში ხელმისაწვდომი დომენები, ჰოსტები, ღრუბლოვანი სერვისები და დისტანციური წვდომის წერტილები დროთა განმავლობაში იცვლება. შეტევის გარე ზედაპირის მართვა უცნობი აქტივების პოვნაში, მფლობელობის დადასტურებასა და პრობლემების გამოსასწორებლად გადაცემაში გეხმარებათ.

ინჟინერი პლანშეტით სერვერის კარადებთან

გზამკვლევი და კვლევა

შეღწევადობის ტესტი მკაფიო ფარგლებით დაგეგმეთ

შეღწევადობის ტესტი შეთანხმებული სცენარებით სისუსტეების გავლენას ამოწმებს. მკაფიო მიზნის, ფარგლებისა და რისკის საზღვრის გარეშე გამოცდა შესაძლოა არასრული ან დამაზიანებელი იყოს.

უსაფრთხოების ანალიტიკოსები მონიტორებზე მოვლენების ინფორმაციას განიხილავენ

გზამკვლევი და კვლევა

დააკავშირეთ საფრთხეებისა და მოწყვლადობების მართვა

მოწყვლადობების სია თავისთავად რისკის პრიორიტეტს არ განსაზღვრავს. აქტივის ღირებულების, ინტერნეტში ხელმისაწვდომობისა და ექსპლოიტაციის სიგნალების გაერთიანება საფრთხის ინფორმაციას გამოსწორების გადაწყვეტილებებად აქცევს.

ტექნიკოსი ღია კორპუსის მქონე სერვერს ემსახურება

გზამკვლევი და კვლევა

შექმენით მოწყვლადობების მართვის სასიცოცხლო ციკლი

უწყვეტი პროცესი აქტივებსა და სისუსტეებს აღმოაჩენს, გამოსწორების პრიორიტეტებს ადგენს და შედეგებს ამოწმებს. ხელახალი შეფასება ახალ აქტივებს, ცვლილებებსა და განმეორებით პრობლემებს ავლენს.

ლეპტოპი, მონიტორი და სერვერის აღჭურვილობა ტექნიკურ სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

მავნე და სარეკლამო პროგრამები: ტიპები, ნიშნები და რეაგირება

გაიგეთ, რით განსხვავდება მავნე პროგრამების გავრცელებული ოჯახები, როგორ ხვდება სარეკლამო პროგრამა მოწყობილობაზე და რომელი ცვლილებები საჭიროებს ყურადღებას. მიჰყევით პრაქტიკულ ნაბიჯებს სავარაუდო ინფექციის უსაფრთხოდ შესასწავლად და გასაწმენდად.

ლეპტოპი, მონიტორი და სერვერის აღჭურვილობა ტექნიკურ სამუშაო მაგიდაზე

გზამკვლევი და კვლევა

მობილური მავნე პროგრამები: რისკები, პრევენცია და რეაგირება

გაიგეთ, როგორ შეიძლება ყალბმა აპლიკაციებმა, ფიშინგურმა ბმულებმა, ჭარბმა უფლებებმა და ანგარიშის ქურდობამ ტელეფონზე იმოქმედოს. მიჰყევით პრაქტიკულ ნაბიჯებს Android-სა და iPhone-ზე აპლიკაციისა და კონფიდენციალურობის პარამეტრების შესამოწმებლად და სავარაუდო ინციდენტზე რეაგირებისთვის.

ნარინჯისფერი ფაილის სიმბოლო გამჭვირვალე კამერაში, განცალკევებული ტექნიკური ფენების ზემოთ

გზამკვლევი და კვლევა

ტროიანული მავნე პროგრამები: შენიღბვა, საყურადღებო ნიშნები და რეაგირება

ტროიანი შესაძლოა სანდო ფაილად ან აპლიკაციად იყოს შენიღბული. მომხმარებლის მიერ გახსნა მიწოდების გავრცელებული გზაა, თუმცა მავნე კოდის გაშვება სხვა მავნე კომპონენტსაც შეუძლია. გაეცანით ვირუსისა თუ ჭიისგან განსხვავებას, შეტევის მიმდინარეობას, ტროიანების ძირითად ტიპებს, საყურადღებო ნიშნებსა და რეაგირების ნაბიჯებს.

ორი ადამიანი მონიტორებთან, რომლებზეც დიაგრამები და რუკებია გამოსახული

გზამკვლევი და კვლევა

კიბერსაფრთხეები: კატეგორიები, ბიზნესზე გავლენა და დაცვა

კიბერსაფრთხეები შეტევის მეთოდისა და ბიზნესზე გავლენის მიხედვით აღწერეთ. მავნე პროგრამებს, ფიშინგს, სერვისის შეფერხებას, მოწყვლადობებს, შიდა რისკსა და ღრუბლის/API-ის ექსპოზიციას პრაქტიკული კონტროლი და რეაგირების გეგმები შეუსაბამეთ.

ორი ადამიანი მაგიდებთან რამდენიმე მონიტორით, რომლებზეც რუკები და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

წვდომის ჩანაწერები და ჟურნალების მართვა

წვდომის ჩანაწერები, ოპერაციული ჟურნალები და უსაფრთხოების მოვლენები სხვადასხვა კითხვას პასუხობს. შეარჩიეთ წყაროები, შეინარჩუნეთ ჩანაწერებში ძიების შესაძლებლობა და ზოგადი ჟურნალების მართვა SIEM-ის კორელაციისგან განასხვავეთ.

ლეპტოპიდან, სერვერებიდან, ადამიანისა და ღრუბლის სიმბოლოებიდან გამავალი ნახევრადგამჭვირვალე არხები იისფერი პანელების გავლით საქაღალდეებსა და გამადიდებელ შუშასთან მიდის

გზამკვლევი და კვლევა

SIEM-ის საფუძვლები: მონაცემებიდან უსაფრთხოების მოვლენებამდე

SIEM უსაფრთხოების მონაცემებს აერთიანებს, ნორმალიზებს და გუნდებს მოვლენებს შორის კავშირების შესწავლაში ეხმარება. გაიგეთ, როგორ უკავშირდება ერთმანეთს შეგროვება, ნორმალიზება, კორელაცია, შეტყობინება და ანგარიშგება.

ოთხი სერვერული ბლოკი ნახევრადგამჭვირვალე ზოლებით მრგვალ მაგიდაზე არსებულ ცენტრალურ ცილინდრს უკავშირდება

გზამკვლევი და კვლევა

SIEM, EDR და XDR: შესაძლებლობები და შერჩევის კრიტერიუმები

SIEM, EDR და XDR მონაცემთა სხვადასხვა წყაროსა და უსაფრთხოების ამოცანებს მოიცავს. შეადარეთ ბოლო მოწყობილობების შესწავლა, ორგანიზაციის მასშტაბის კორელაცია და კოორდინირებული რეაგირება, შემდეგ კი ჩანაცვლება თქვენი მოთხოვნების მიხედვით შეაფასეთ.

გამჭვირვალე პანელები ნათებადი ხაზებითა და გამადიდებელი შუშით მაგიდაზე

გზამკვლევი და კვლევა

როგორ აღმოაჩენს EDR მავნე პროგრამებს

გაიგეთ, როგორ შეიძლება ბოლო მოწყობილობების ტელემეტრიამ, ქცევის ანალიზმა და შესწავლის ხელსაწყოებმა მავნე აქტივობა გამოავლინოს. EDR-ის შესაძლებლობების შედარებისას ხილვადობა, კონფიდენციალურობა, რეაგირება და სამუშაო მზადყოფნა ერთად შეაფასეთ.

დისკეტა, მყარი დისკი, საცავის კორპუსი და მედია გამჭვირვალე ყუთებში მაგიდაზე

გზამკვლევი და კვლევა

გამომძალველი პროგრამები: ისტორია, მომზადება და აღდგენა

გაეცანით გამომძალველი პროგრამების განვითარებას ფაილების დაბლოკვიდან მოპარული მონაცემების გამოქვეყნების მუქარით გამოძალვამდე. მოამზადეთ პრაქტიკული გეგმები სარეზერვო ასლებისთვის, წვდომის კონტროლისთვის, განახლებებისა და ინციდენტებზე რეაგირებისთვის.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული მაგიდაზე

გზამკვლევი და კვლევა

რა შეუძლია EDR-ს გამომძალველი პროგრამების წინააღმდეგ

პრევენცია, ქცევითი აღმოჩენა, საფრთხეებზე ნადირობა, იზოლაცია და შესწავლა EDR-ის ცალკეულ შესაძლებლობებად შეაფასეთ. პრაქტიკული კითხვებით შეამოწმეთ შეტევის ადრეული ნიშნების აღმოჩენა, ოფლაინ მუშაობა, ავტომატური ქმედებები და აღდგენის შეზღუდვები.

დისკეტა, მყარი დისკი, საცავის კორპუსი და მედია გამჭვირვალე ყუთებში მაგიდაზე

გზამკვლევი და კვლევა

გამომძალველი პროგრამების ტიპები და გამოძალვის მეთოდები

განასხვავეთ ფაილების დაშიფვრა, მოწყობილობის ჩაკეტვა და მოპარული მონაცემების გამჟღავნების მუქარა. გაიგეთ, რატომ აღწერს მავნე პროგრამის ოჯახი, მიწოდების მეთოდი, დანაშაულებრივი ბიზნესმოდელი და გამოძალვის ტაქტიკა სხვადასხვა რამეს.

ანალიტიკოსი უსაფრთხოების ოპერაციების ცენტრში ბოლო მოწყობილობების მოვლენებს შეისწავლის

გზამკვლევი და კვლევა

EDR-ის შესაძლებლობები და მუშაობის მოდელი

ბოლო მოწყობილობებზე აღმოჩენა და რეაგირება (EDR) აკონტროლებს ბოლო მოწყობილობების აქტივობას და საეჭვო ქცევის შესწავლასა და ინციდენტებზე რეაგირებაში გეხმარებათ. გაეცანით მის ფარგლებს, ტელემეტრიას, შესწავლისა და რეაგირების შესაძლებლობებს, SIEM-ის შემავსებელ როლსა და შერჩევის კრიტერიუმებს.

ადამიანი ზის მაგიდასთან ლეპტოპითა და მონიტორით

გზამკვლევი და კვლევა

როგორ შევაფასოთ EDR-ის დემონსტრაცია და საპილოტე გამოცდა

EDR-ის დემონსტრაცია თქვენი სამუშაო პროცესის გამოცდად წარმართეთ. შეთანხმებული კრიტერიუმებით შეაფასეთ მოვლენების ხილვადობა, ანალიტიკოსის შესწავლა, რეაგირების უფლებამოსილება, მოწყობილობების თავსებადობა და სამუშაო დატვირთვა.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული მაგიდაზე

გზამკვლევი და კვლევა

EDR-ის დანერგვა: დაფარვა, თავსებადობა და სამუშაო მზადყოფნა

EDR ეტაპობრივად დანერგეთ: დააზუსტეთ მოწყობილობების აღრიცხვა, განსაზღვრეთ ტელემეტრიისა და კონფიდენციალურობის საზღვრები, გამოცადეთ ოპერაციული სისტემები, დანიშნეთ რეაგირებაზე პასუხისმგებელი პირები და ავტომატიზაცია კონტროლით შემოიტანეთ.

ორი სპეციალისტი მუშაობს მონიტორებთან, რომლებზეც დიაგრამები და რუკაა გამოსახული

გზამკვლევი და კვლევა

SOC-ის ფუნქციები, ანალიტიკოსის სამუშაო და მუშაობის მოდელი

უსაფრთხოების ოპერაციების ცენტრი (SOC) აერთიანებს ადამიანებს, პროცესებსა და ტექნოლოგიას ორგანიზაციის უსაფრთხოების მოვლენების მონიტორინგის, შეფასებისა და მათზე რეაგირებისთვის. გაეცანით მის ექვს ძირითად ფუნქციას, ბიზნესღირებულებას, ანალიტიკოსის პასუხისმგებლობებსა და ინციდენტის სამუშაო პროცესს.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული ოფისის მაგიდაზე

გზამკვლევი და კვლევა

ბოლო მოწყობილობების დაცვა: ანტივირუსი, EPP, EDR და ფაიერვოლები

შეადარეთ ანტივირუსის, ბოლო მოწყობილობების დაცვის პლატფორმების (EPP), EDR-ისა და ფაიერვოლების როლები. პრაქტიკული კითხვებით შეარჩიეთ არქიტექტურა, რომელიც თქვენს მოწყობილობებს, გუნდსა და ინციდენტებისთვის მზადყოფნას შეესაბამება.

ლეპტოპი, მონიტორი, ქსელის აღჭურვილობა და გაშლილი რვეული ოფისის მაგიდაზე

გზამკვლევი და კვლევა

ბოლო მოწყობილობების უსაფრთხოება აგენტის გარეშე: არქიტექტურა და კომპრომისები

შეადარეთ აგენტის, API-ის, ქსელისა და ღრუბლის დონეზე მონიტორინგი. პრაქტიკული შემოწმებებით შეარჩიეთ ჰიბრიდული მოდელი, რომელიც კონფიდენციალურობის, ოფლაინ დაფარვის, ხილვადობისა და მოწყობილობის კონტროლის საჭიროებებს ერგება.

ქსელის კომუტატორი იისფერი კაბელებით კარადაში ოფისის გვერდით

გზამკვლევი და კვლევა

ბოლო მოწყობილობების გამაგრება დისტანციური და შერეული მოწყობილობების გარემოსთვის

აღრიცხვა, წვდომა, განახლებები, ქსელის კონტროლი და ინციდენტებისთვის მზადყოფნა დისტანციური თანამშრომლების, მობილური მოწყობილობების, სერვერებისა და IoT აღჭურვილობის ერთ სამუშაო რუტინაში გააერთიანეთ.

გამადიდებელი ლინზა გამჭვირვალე პანელებზე განათებული ქსელის ხაზებით და ადამიანის ხელები მაგიდაზე

გზამკვლევი და კვლევა

საფრთხეების აღმოჩენა და პროაქტიული ძიება

გაიგეთ, როგორ უკავშირდება ერთმანეთს ცნობილი ინდიკატორები, ქცევის ანალიზი, სატყუარა ხაფანგები და ანალიტიკოსის მიერ წარმართული შესწავლა. მიჰყევით ძიებას ჰიპოთეზიდან რეაგირებამდე, გაეცანით ანალიტიკურ მეთოდებსა და ხელსაწყოების მაგალითებს და კომპრომეტაციის შეფასება უწყვეტი ძიებისგან განასხვავეთ.

გამადიდებელი ლინზა გამჭვირვალე პანელებზე განათებული ქსელის ხაზებით და ადამიანის ხელები მაგიდაზე

გზამკვლევი და კვლევა

როგორ ავირჩიოთ საფრთხეების მართვადი ძიების სერვისი

გაიგეთ, როგორ შეიძლება გარე საძიებო გუნდმა რესურსებისა და ცოდნის დანაკლისი შეავსოს, რა სამუშაო შეიძლება მოიცავდეს სერვისი და როგორ განისაზღვროს შიდა SOC-თან თანამშრომლობა.

ორი სპეციალისტი მუშაობს მონიტორებთან, რომლებზეც დიაგრამები და რუკაა გამოსახული

გზამკვლევი და კვლევა

ინფორმაცია კიბერსაფრთხეების შესახებ: მონაცემებიდან მოქმედებამდე

გაეცანით სტრატეგიულ, ტაქტიკურ, ოპერაციულ და ტექნიკურ ინფორმაციას, მათ აუდიტორიებსა და თითოეული დონის გამოყენებას. პრაქტიკული კრიტერიუმებით შეარჩიეთ წყაროები, დაალაგეთ სიგნალები პრიორიტეტით და შეაფასეთ პლატფორმა.

ბოლო მოწყობილობების უსაფრთხოების ანალიტიკოსი EDR გაფრთხილებას შეისწავლის

გზამკვლევი და კვლევა

EDR და ქსელში აღმოჩენის ხელსაწყოები: მაგალითები და შერჩევა

შეადარეთ პროდუქტებისა და სერვისების მაგალითები, მათ შორის Xcitium, Heimdal, Bitdefender, Snort, SentinelOne და CrowdStrike. პრაქტიკული კრიტერიუმებით შეაფასეთ EDR-ის ფუნქციები, სერვისის ფარგლები და ქსელის IDS/IPS-ის შესაძლებლობები.

ბოლო მოწყობილობების უსაფრთხოების ანალიტიკოსი EDR გაფრთხილებას შეისწავლის

გზამკვლევი და კვლევა

XDR პროდუქტები მონაცემთა წყაროებისა და რეაგირების მიხედვით შეაფასეთ

შეამოწმეთ, როგორ უკავშირდება ერთმანეთს ბოლო მოწყობილობების, ვინაობის, ელფოსტის, ქსელისა და ღრუბლის სიგნალები და ინციდენტზე რეაგირების რომელი ქმედებებია ხელმისაწვდომი. ნეიტრალური საპილოტე კრიტერიუმები Cisco XDR-ისა და Palo Alto Cortex XDR-ისთვის.

ორი ადამიანი მონიტორებთან, რომლებზეც დიაგრამები და რუკებია გამოსახული

გზამკვლევი და კვლევა

ინციდენტებზე რეაგირების დაგეგმვა

ინციდენტებზე რეაგირების გეგმა წინასწარ განსაზღვრავს როლებს, გადაწყვეტილების უფლებამოსილებას, ესკალაციას, კომუნიკაციასა და აღდგენის ნაბიჯებს. გაიგეთ, რით განსხვავდება NIST-ის მიმდინარე მითითებები ძველი სასიცოცხლო ციკლის მოდელებისგან და როგორ მოარგოთ გეგმა თქვენს აქტივებს, სერვისებსა და რისკებს.

ორი ადამიანი მონიტორებთან, რომლებზეც დიაგრამები და რუკებია გამოსახული

გზამკვლევი და კვლევა

ციფრული ექსპერტიზა და ინციდენტებზე რეაგირება

DFIR ინციდენტებზე რეაგირებას ციფრული მტკიცებულებების შენარჩუნებასა და ანალიზს უთავსებს. გაეცანით არტეფაქტების ტიპებს, მტკიცებულების გადაცემის ჯაჭვს, ექვსეტაპიან სამუშაო პროცესს, ღრუბლისა და IoT-ის შეზღუდვებს, ექსპერტიზის საწინააღმდეგო ხერხებზე საპასუხო ზომებსა და გუნდის უნარებს.

ორი სპეციალისტი მუშაობს მონიტორებთან, რომლებზეც დიაგრამები და რუკაა გამოსახული.

გზამკვლევი და კვლევა

მართვადი აღმოჩენა და რეაგირება (MDR)

MDR ორგანიზაციის აღმოჩენის, შესწავლისა და რეაგირების სამუშაოს გარე უსაფრთხოების სპეციალისტებსა და ხელსაწყოებს ამატებს. სერვისის ღირებულება მონიტორინგის ფარგლებზე, ადამიანის მიერ ანალიზზე, უფლებამოსილებაზე, ესკალაციაზე, რეაგირების ქმედებებსა და შემდგომ ანგარიშგებაზეა დამოკიდებული.

ოპტიკური შემოწმების ქვეშ მყოფი ფაილის მოდელი იზოლირებული ანალიზის კამერის გვერდით

გზამკვლევი და კვლევა

მავნე პროგრამების ანალიზი: ნიმუშიდან მტკიცებულებამდე

შეადარეთ სტატიკური შემოწმება, იზოლირებულ გარემოში გაშვება და უკუინჟინერია. ფაილის, მეხსიერებისა და ქსელის მტკიცებულებები აღმოჩენისა და რეაგირების ქმედებებად აქციეთ.

ღრუბლოვანი ინფრასტრუქტურის ილუსტრაცია სერვერის, საცავისა და ქსელის ფენებით

გზამკვლევი და კვლევა

გაიგეთ ღრუბლოვანი სერვისები და გაზიარებული პასუხისმგებლობა

IaaS, PaaS და SaaS საოპერაციო სამუშაოს სხვადასხვაგვარად ანაწილებს. ეს გზამკვლევი განმარტავს ინფრასტრუქტურისა და დანერგვის მოდელებს, მომხმარებლისა და მომწოდებლის უსაფრთხოების მოვალეობებსა და AWS-ის ძირითადი სერვისების როლებს.

იისფერი კავშირი ლეპტოპს სერვერის ოთახში შერჩეულ რესურსთან აკავშირებს

გზამკვლევი და კვლევა

დაგეგმეთ VPC ქსელები და მართეთ ღრუბლოვან აპლიკაციებზე წვდომა

VPC ქსელის სეგმენტაციის, მარშრუტიზაციისა და წვდომის წესების კონტროლს უზრუნველყოფს, თუმცა რესურსებს თავისთავად არ იცავს. ქსელის დაგეგმვას ღრუბლოვანი აპლიკაციების ხილვადობა, მონაცემთა პოლიტიკა და შესაფერისი CASB შესაძლებლობები შეუთავსეთ.

შუშის ხიდი ღრუბლებს ზემოთ სერვერის კარადებიან ორ შენობას აკავშირებს

გზამკვლევი და კვლევა

ღრუბელში მიგრაცია გააზრებულ ეტაპებად დაგეგმეთ

მიგრაცია დაგეგმეთ აღრიცხვიდან და დამოკიდებულებებიდან სტრატეგიის, საპილოტე გამოცდის, ეტაპობრივი გადართვისა და უკან დაბრუნების ჩათვლით. შეადარეთ ხელსაწყოები და განსაზღვრეთ, როგორ შეამოწმოთ გადასვლის შემდეგ უსაფრთხოება, აპლიკაციის ქცევა და ხარჯები.

ქსელის აღჭურვილობა და იისფერი კაბელები კარადაში ოფისის გვერდით

გზამკვლევი და კვლევა

IP მისამართები, ქვექსელები და DHCP: როგორ არის მოწყობილი ადგილობრივი ქსელი

როუტერები, IP მისამართები, ქვექსელის ნიღბები და DHCP ერთად ეხმარება მოწყობილობებს ადგილობრივ ქსელში ერთმანეთის პოვნასა და სხვა ქსელებთან დაკავშირებაში. ეს გზამკვლევი ძირითად ცნებებს უსაფრთხო დიაგნოსტიკურ ნაბიჯებს უკავშირებს.

ოთხი სერვერის მოდელი ცენტრალურ ქსელურ კვანძს უკავშირდება

გზამკვლევი და კვლევა

TCP, ping და TTL: ქსელური კავშირის გაგება

TCP მონაცემთა ნაკადის საიმედო მიწოდებას უწყობს ხელს, ICMP დიაგნოსტიკურ შეტყობინებებს ატარებს, IP TTL კი პაკეტების უსასრულო მიმოქცევას უშლის ხელს. ეს გზამკვლევი ამ ცნებებს ქსელის ტოპოლოგიასა და მარტივ, მხოლოდ წაკითხვის შემოწმებებს უკავშირებს.

როუტერი, კაბელი, ტელეფონი და ლეპტოპი ოფისში; ფანჯრის გარეთ მობილური ანტენებია

გზამკვლევი და კვლევა

Wi‑Fi, მობილური კავშირი და DSL: წვდომის გზის არჩევა და დაცვა

Wi‑Fi რადიოკავშირით ადგილობრივ ქსელს უკავშირდება; LTE და 5G მობილური ოპერატორის რადიოქსელსა და ძირითად ქსელს იყენებს; DSL სატელეფონო ხაზს იყენებს. აირჩიეთ თქვენს მისამართზე დადასტურებული ხელმისაწვდომობისა და სამუშაო საჭიროებების მიხედვით, შემდეგ კი როუტერი და დაკავშირებული მოწყობილობები დაიცავით.

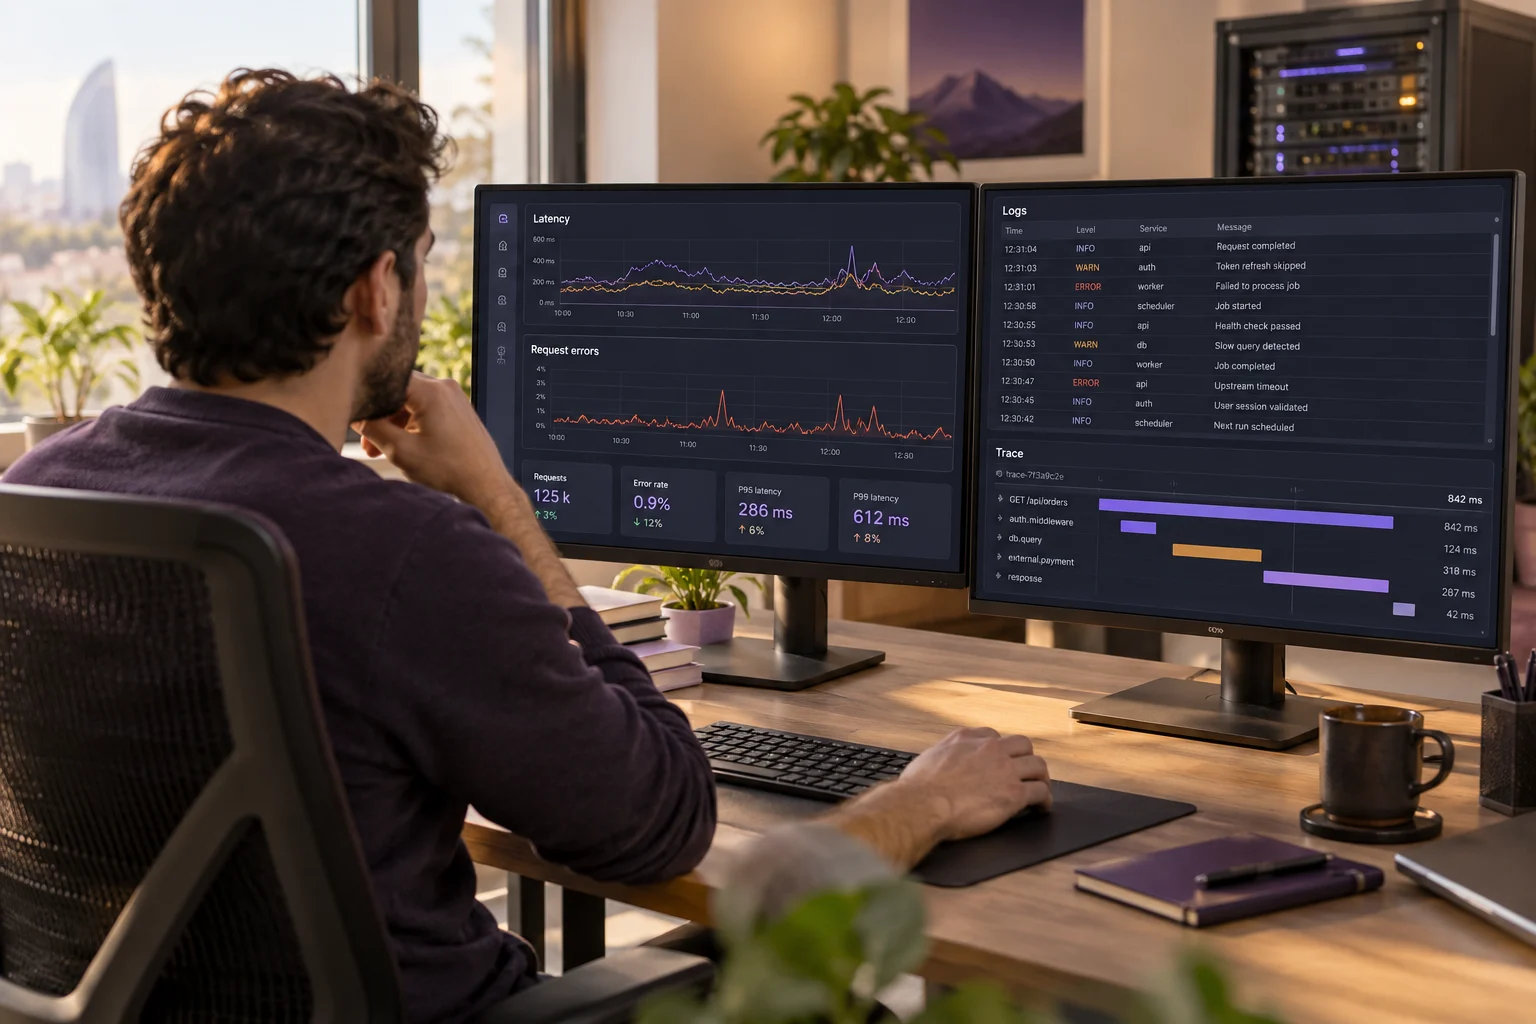
ინჟინერი მონიტორებზე დაყოვნების გრაფიკებს, ჟურნალის ჩანაწერებსა და მოთხოვნის ტრასას შეისწავლის

გზამკვლევი და კვლევა

შექმენით აპლიკაციის ჟურნალები, რომლებიც სასარგებლო კითხვებს პასუხობს

აპლიკაციის ჟურნალი მხოლოდ შეცდომას კი არ უნდა აჩვენებდეს, არამედ როდის მოხდა ის, რომელი კომპონენტი მონაწილეობდა, რამდენად სერიოზული იყო და რა შედეგი მოჰყვა. გზამკვლევი მოიცავს მოვლენების შერჩევას, დონეებს, სტრუქტურირებულ ფორმატებსა და სენსიტიურ მონაცემებს.

ნათებადი გზები რამდენიმე წყაროდან ფილტრის გავლით ფაილების საქაღალდეებში მიდის

გზამკვლევი და კვლევა

შეაგროვეთ, ნორმალიზება გაუკეთეთ და შეინახეთ ჟურნალები

მრავალი სერვერისა და აპლიკაციის ჟურნალებში ძიება შესაძლებელი ხდება, როცა წყაროდან არქივამდე გზა დაგეგმილია. გზამკვლევი მოიცავს შეგროვებას, გარჩევას, ნორმალიზებას, ძიებას, შეტყობინებებს, შენახვის ვადასა და ჟურნალების მართვადი სერვისების შეფასებას.

ინჟინერი მონიტორებზე ჟურნალის ჩანაწერებსა და სერვისის წარმადობას შეისწავლის

გზამკვლევი და კვლევა

შეისწავლეთ Windows-ის, IIS-ისა და ვებსერვერის ჟურნალები

Event Viewer Windows-ის მოვლენებს აჩვენებს, IIS-ისა და სხვა ვებსერვერების ჟურნალები კი HTTP მოთხოვნებსა და პასუხებს აღრიცხავს. გზამკვლევი პრაქტიკული მაგალითებით მოიცავს მიზნობრივ ფილტრაციას, W3C ველებს, სტატუსის კოდებსა და როტაციის პარამეტრებს.

ინჟინერი აპლიკაციის გრაფიკებს, ჟურნალის ჩანაწერებსა და მოთხოვნის ტრასას ადარებს

გზამკვლევი და კვლევა

გაიგეთ აპლიკაციის წარმადობა მონიტორინგითა და დაკვირვებადობით

მონიტორინგი შერჩეულ მაჩვენებლებს ადევნებს თვალს; დაკვირვებადობა ჟურნალებს, მეტრიკებსა და ტრასებს აკავშირებს მოულოდნელი ქცევის შესასწავლად. გზამკვლევი განმარტავს APM-ს, DevOps-ის უკუკავშირს, განაწილებულ ტრასებსა და რეალური მომხმარებლების მონიტორინგს.

ქსელის კომუტატორი იისფერი კაბელებით სერვერის კარადაში

გზამკვლევი და კვლევა

აკონტროლეთ სერვერის, ქსელისა და ღრუბლის მდგომარეობა

ინფრასტრუქტურის მონიტორინგი სერვერის რესურსებს, ქსელის გზებს, ღრუბლოვან სერვისებსა და მომხმარებლისთვის ხილულ შედეგებს აკავშირებს. გზამკვლევი მოიცავს მეტრიკების შერჩევას, SNMP/ICMP/ტრაფიკის ანალიზის როლებს, გამტარუნარიანობის ტენდენციებსა და ღრუბლოვან მომწოდებელთან პასუხისმგებლობის საზღვარს.

ორი ანალიტიკოსი მონიტორებთან, რომლებზეც რუკები და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

ამოიცანით ანგარიშებზე შეტევები და დაიცავით თავი

ანგარიშებზე შეტევები პაროლის გამოცნობიდან მოპარული შესვლის მონაცემების წყვილების ხელახალ გამოყენებამდე ვრცელდება. მეთოდების განსხვავება გუნდებს შესაფერისი აღმოჩენისა და რეაგირების ნაბიჯების არჩევაში ეხმარება.

ორი ანალიტიკოსი მონიტორებთან, რომლებზეც რუკები და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

გაიგეთ Active Directory-ის ავტორიზაციის მონაცემებზე შეტევები

NTLM და Kerberos Active Directory გარემოში შეტევის განსხვავებულ გზებს ქმნის. დაცვა პროტოკოლების ნაკადების, კომპრომეტაციის ნიშნებისა და აღდგენის ქმედებების გაგებაზეა დამოკიდებული.

მაგიდაზე ელფოსტის ამსახველი ლეპტოპი, შესვლის დასტურიანი ტელეფონი და USB უსაფრთხოების გასაღებია

გზამკვლევი და კვლევა

შეცვალეთ ელფოსტის პაროლი და აღადგინეთ წვდომა

ელფოსტის მომწოდებელთან პაროლის შეცვლა და ტელეფონში შენახული შესვლის განახლება ცალკე ქმედებებია. ჯერ მომწოდებლის ანგარიში დაიცავით, შემდეგ Apple Mail-ში ან სხვა ელფოსტის აპლიკაციაში ხელახლა გაიარეთ ავთენტიფიკაცია.

იისფერი კაბელები ოფისის სერვერის კარადაში ქსელის კომუტატორთანაა შეერთებული

გზამკვლევი და კვლევა

როგორ გადავხედოთ ქსელის პოლიტიკას ცვლილებამდე

ერთად განიხილეთ ტოპოლოგია, ფაიერვოლის წესები და მოწყვლადობის მონაცემები რეალური მიღწევადობის, შეტევის შესაძლო გზებისა და შემოთავაზებული ცვლილებების გავლენის შესაფასებლად.

ლეპტოპი, მონიტორი და სერვერის აღჭურვილობა ოფისის მაგიდაზე

გზამკვლევი და კვლევა

მაუსის მოძრაობის სიმულატორები: ეკრანის ჩაკეტვისა და სესიის უსაფრთხოება

კურსორის მამოძრავებელმა USB მოწყობილობებმა და პროგრამებმა შეიძლება უმოქმედობისას ჩაკეტვას ხელი შეუშალოს. გაიგეთ რისკები და განსაზღვრეთ თანაზომიერი წესები ხელმისაწვდომობისთვის, კიოსკებისა და ხანგრძლივი ამოცანებისთვის.

ორი ადამიანი სერვერის ოთახთან მაგიდაზე გეგმებს განიხილავს

გზამკვლევი და კვლევა

როგორ ავირჩიოთ კიბერუსაფრთხოების შეფასების მრჩეველი

წინასწარ შეთანხმდით ფარგლებზე, მეთოდზე, მტკიცებულებებსა და მისაწოდებელ შედეგებზე, რათა სამუშაომ გადაწყვეტილებებამდე და გამოსწორების გეგმამდე მიგიყვანოთ.

ქსელის ილუსტრაცია ლეპტოპის, სერვერებისა და მობილური მოწყობილობების კავშირებით

გზამკვლევი და კვლევა

განსაზღვრეთ მართვადი IT სერვისის ფარგლები

მართვადი IT შეიძლება მომხმარებელთა მხარდაჭერიდან ინფრასტრუქტურის ოპერაციებამდე სხვადასხვა საქმიანობას მოიცავდეს. გზამკვლევი ხელშეკრულების გაფორმებამდე პასუხისმგებლობების, წვდომის წესებისა და სერვისის მაჩვენებლების განსაზღვრაში გეხმარებათ.

უსაფრთხოების ანალიტიკოსები ეკრანებზე ინციდენტების მონაცემებს აკონტროლებენ

გზამკვლევი და კვლევა

შეაფასეთ უსაფრთხოება როგორც სერვისი

SECaaS უსაფრთხოების ტექნოლოგიასა და ოპერაციებს მომწოდებლის მეშვეობით აწვდის. გზამკვლევი განმარტავს, როგორ შეაფასოთ რეალური ფარგლები, თქვენთან დარჩენილი მოვალეობები და რა კითხვები დასვათ მომწოდებლის არჩევამდე.

ანალიტიკოსი რამდენიმე ეკრანზე ბოლო მოწყობილობებისა და უსაფრთხოების სიგნალებს აკონტროლებს

გზამკვლევი და კვლევა

უსაფრთხოების სამუშაო პროცესები კონტროლით გააავტომატიზეთ

უსაფრთხოების ავტომატიზაცია განმეორებად პირველადი შეფასების, შეტყობინებისა და დამტკიცებული რეაგირების ნაბიჯებს ხელსაწყოებს შორის აკავშირებს. გზამკვლევი სამუშაოს გაზომვად პროცესებად ყოფს შემოწმებებითა და ადამიანის ზედამხედველობით.

ხელები გამადიდებელი შუშით დაკავშირებული ქსელის ვიზუალიზაციას შეისწავლის

გზამკვლევი და კვლევა

ადამიანური წყაროებიდან მიღებული ინფორმაცია კიბერსაფრთხეების შესახებ

ადამიანებისგან მიღებულმა ინფორმაციამ შეიძლება განზრახვის ისეთი კონტექსტი დაამატოს, რომელსაც ტექნიკური ტელემეტრია ვერ აჩვენებს. გზამკვლევი განმარტავს მის გამოყენებას კანონიერ, თანხმობაზე დაფუძნებულ და შემოწმებად საინფორმაციო საქმიანობაში.

ხელები განათებულ ქსელის დიაგრამაზე კავშირის გზებს შეისწავლის

გზამკვლევი და კვლევა

საფრთხის მოქმედი პირებისა და APT კამპანიების გაგება

საფრთხის მოქმედი პირები მოტივისა და შესაძლებლობის მიხედვით განასხვავეთ, თვალი მიადევნეთ ხანგრძლივი APT აქტივობის განვითარებას და დაცვა დაკვირვებულ ქცევაზე ააგეთ.

ორი ადამიანი მუშაობს მონიტორებთან, რომლებზეც რუკა და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

როგორ მოქმედებს მავნე კოდი სისტემებზე

გაეცანით მავნე პროგრამების მიზნებს, bootkit-ისა და კლავიშების ჩამწერის მექანიზმებს, ბოტნეტის სტრუქტურებსა და მავნე რეკლამით საფრთხის მიწოდების გზებს.

ხელები განათებულ ქსელის დიაგრამაზე კავშირის გზებს შეისწავლის

გზამკვლევი და კვლევა

კანონიერი ხელსაწყოები, პროცესების მანიპულაცია და გვერდითი გადაადგილება

განასხვავეთ არსებული ხელსაწყოების ბოროტად გამოყენება (LOTL), პროცესების მანიპულაცია და ქსელურ სისტემებს შორის გადაადგილება. შეისწავლეთ Windows-ისა და Linux-ის საეჭვო აქტივობა პროცესების, ანგარიშებისა და ქსელის მტკიცებულებებით.

ორი ადამიანი მუშაობს მონიტორებთან, რომლებზეც რუკა და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

გამოგონილი საბაბი, ხმოვანი ფიშინგი და პირადი ინფორმაციის გამჟღავნება

ამოიცანით, როგორ იყენებს გამოგონილი სცენარები და ხმოვანი ზარები ნდობას, გადაამოწმეთ საეჭვო მოთხოვნები და დაგეგმეთ მოქმედება დოქსინგის შემდეგ.

ქსელის აღჭურვილობა და დაკავშირებული კაბელები სერვერის კარადაში

გზამკვლევი და კვლევა

მართეთ შეტევის ზედაპირი და არაოფიციალური IT

აღრიცხვაში შეიტანეთ ინტერნეტში ხელმისაწვდომი აქტივები, ღრუბლოვანი რესურსები და დაუმტკიცებელი სერვისები. თითოეული აღმოჩენა პასუხისმგებელ პირს, ბიზნესზე გავლენასა და გამოსწორების ნაბიჯს დაუკავშირეთ.

ორი კოლეგა სერვერის ოთახთან ლეპტოპსა და ქაღალდის დიაგრამებს განიხილავს

გზამკვლევი და კვლევა

მონაცემთა უსაფრთხოების დარღვევაზე რეაგირება და ხელმძღვანელობის კოორდინაცია

ტექნიკური შესწავლა, ბიზნესგადაწყვეტილებები და დაზარალებულ ადამიანებთან კომუნიკაცია რეაგირების ერთი გეგმით შეათანხმეთ.

სპეციალისტი სერვერის კარადებთან პლანშეტს იყენებს

გზამკვლევი და კვლევა

უსაფრთხოდ დაგეგმეთ შეღწევადობის ტესტი

ნებადართული ტესტისთვის განსაზღვრეთ ფარგლები, მეთოდი და ანგარიშგება, შემდეგ აღმოჩენილი პრობლემები გამოასწორეთ და კონტროლი ხელახლა გამოცადეთ.

დაკავშირებული გამჭვირვალე პანელები და გამადიდებელი შუშა მაგიდაზე

გზამკვლევი და კვლევა

შიდა საფრთხის ინდიკატორები სამართლიანად შეისწავლეთ

ქცევითი და ტექნიკური სიგნალები გადაამოწმეთ ისე, რომ მტკიცებულებად ავტომატურად არ მიიჩნიოთ, დაიცავით წვდომა და შესწავლისას კონფიდენციალურობას პატივი ეცით.

სპეციალისტი სერვერის კარადებთან პლანშეტს იყენებს

გზამკვლევი და კვლევა

აკონტროლეთ ფაილების მთლიანობა და გადაიტანეთ უსაფრთხოების გამოსწორებები ძველ ვერსიებში

კრიტიკული ფაილების ცვლილებები სანდო საბაზისო მდგომარეობას შეადარეთ და ძველი პროგრამული უზრუნველყოფის გამოსწორებები გადაამოწმეთ.

სამი სერვერული სისტემა ფერადი ხაზებით ცენტრალურ კვანძს უკავშირდება

გზამკვლევი და კვლევა

მონაცემების შენიღბვა: გამოყენება და შეზღუდვები

შეცვალეთ მონაცემების ხილული მნიშვნელობები გამოცდისა და ანალიტიკისთვის, იმის გათვალისწინებით, რომ შენიღბვა დაშიფვრასა და წვდომის კონტროლს არ ანაცვლებს.

ინჟინერი მონიტორებზე ჟურნალებს, მეტრიკებსა და სერვისის წარმადობას შეისწავლის

გზამკვლევი და კვლევა

დაგეგმეთ მონაცემთა ნაკადები და კონტროლი ღრუბლოვანი ანალიტიკისთვის

შექმენით ETL/ELT და ცვლილებების აღრიცხვის ნაკადები, შეადარეთ ჰიბრიდული და ფედერაციული ანალიტიკა და თითოეულ წყაროზე ვინაობისა და ხარისხის კონტროლი გამოიყენეთ.

ანალიტიკოსები დიაგრამებისა და რუკების ამსახველ მონიტორებს შეისწავლიან

გზამკვლევი და კვლევა

მოაგვარეთ HTTP 401 ავთენტიფიკაციის შეცდომები

განასხვავეთ 401 და 403, შეამოწმეთ მიზეზები ბრაუზერში, API-სა და სერვერზე და განმეორებითი წარუმატებლობები უსაფრთხოების სიგნალად აკონტროლეთ.

ორი კოლეგა მონიტორზე ინფორმაციას განიხილავს

გზამკვლევი და კვლევა

ამოიცანით და გადაამოწმეთ ციფრული თაღლითობის ნიშნები

ამოიცანით გადახდისას მოტყუება, ფიშინგი, ანგარიშის მიტაცება და ყალბი ონლაინმაღაზიები; გადარიცხვები დამოუკიდებელი გადამოწმებითა და ინციდენტზე რეაგირების პროცესით დაიცავით.

ლეპტოპი და სამაგიდო კომპიუტერი სერვერის აღჭურვილობის გვერდითაა

გზამკვლევი და კვლევა

შეამოწმეთ TPM და Secure Boot

Windows მოწყობილობაზე შეამოწმეთ TPM 2.0 და Secure Boot, ფრთხილად შედით ჩაშენებული პროგრამის პარამეტრებში და წინასწარ მოამზადეთ დაშიფრული დისკის აღდგენის გასაღები.

ორი ადამიანი მუშაობს მონიტორებთან, რომლებზეც რუკა და დიაგრამებია გამოსახული

გზამკვლევი და კვლევა

შეზღუდეთ პრივილეგირებული წვდომა დროში

მუდმივი ადმინისტრაციული უფლებები ამოცანის, რესურსისა და დროის მონაკვეთით შეზღუდული წვდომით ჩაანაცვლეთ; განსაზღვრეთ მოთხოვნის, დამტკიცების, ვადის გასვლისა და აუდიტის ნაბიჯები.

სამედიცინო მუშაკი რადიოლოგიური სურათების ამსახველ კომპიუტერებს იყენებს

გზამკვლევი და კვლევა

დაიცავით დისტანციური სამედიცინო სერვისები

დაიცავით მონაცემები, ანგარიშები, ბოლო მოწყობილობები და ინტეგრაციები დისტანციური მომსახურების მთელ პროცესში, ვიდეოკონსულტაციებიდან და პაციენტის პორტალებიდან მონიტორინგის მოწყობილობებამდე.

ორი დეველოპერი კოდსა და API-ის გამოცდის შედეგებს განიხილავს

გზამკვლევი და კვლევა

CSV ფაილები უსაფრთხოდ გაიტანეთ და შემოიტანეთ

შეამცირეთ ფორმულის ინექციის რისკი მომხმარებლის მონაცემების CSV-ში შეტანისას, შემოტანამდე ფაილები შეამოწმეთ და სენსიტიური ექსპორტი დაიცავით.

დისკეტა, გახსნილი მყარი დისკი, ლენტის კარტრიჯები და ქსელური საცავი მაგიდაზეა

გზამკვლევი და კვლევა

უსაფრთხოდ აღადგინეთ ან გადააბარეთ კომპიუტერი

აირჩიეთ სწორი ნაბიჯები გაუმართაობის ან საეჭვო აქტივობის შემდეგ Windows-ის აღსადგენად, შექმენით მონაცემთა სარეზერვო ასლი და მოწყობილობა ახალი მფლობელისთვის მოამზადეთ.

ილუსტრაცია მომხმარებლის, ელფოსტისა და დოკუმენტის ხატულებს ცენტრალურ მოწყობილობასთან აკავშირებს

გზამკვლევი და კვლევა

როგორ მუშაობს AI მოდელები და ალგორითმები

ალგორითმი, გაწვრთნილი მოდელი და მოდელის არქიტექტურა სხვადასხვა რამეა. გზამკვლევი განსხვავებას პროგნოზირების, ენისა და უსაფრთხოების მაგალითებით განმარტავს.

ილუსტრაცია მომხმარებლის, ელფოსტისა და დოკუმენტის ხატულებს ცენტრალურ მოწყობილობასთან აკავშირებს

გზამკვლევი და კვლევა

NLP და დიდი ენობრივი მოდელები

ტექსტის დამუშავება, სიტყვების ნორმალიზება და LLM-ის პასუხის გენერაცია სხვადასხვა ეტაპია. გაიგეთ თითოეულის დანიშნულება და უსაფრთხოების საზღვრების მნიშვნელობა.

მეტრიკები და მოვლენების გრაფიკები უსაფრთხოების ოპერაციების ეკრანებზე

გზამკვლევი და კვლევა

ანალიტიკა, მიკერძოება და სტატისტიკური ცვალებადობა

ბიზნესისა და უსაფრთხოების მაგალითებით განასხვავეთ ანალიტიკური კითხვები, პროგნოზები, კავშირები, მიკერძოება და სტატისტიკური ცვალებადობა.

ანალიტიკოსი ორ მონიტორზე დაყოვნებას, მოთხოვნის შეცდომებსა და ჟურნალებს ათვალიერებს

გზამკვლევი და კვლევა

მონაცემთა ტბები და ბიზნესანალიტიკა

განასხვავეთ დაუმუშავებელი მონაცემების შენახვა და მომზადებული ანგარიშგება. გაეცანით მონაცემთა ტბის, საცავისა და BI სამუშაო პროცესის უსაფრთხოების კონტროლის როლებს.

თანამშრომლები დიდ ეკრანთან პრეზენტაციას უსმენენ

გზამკვლევი და კვლევა

როგორ შევქმნათ უსაფრთხოების ცნობიერების პროგრამა

კურსის დასრულება არ გვიჩვენებს, როგორ უპასუხებენ თანამშრომლები რეალურ მოთხოვნას. შექმენით უწყვეტი პროგრამა როლებზე მორგებული გაკვეთილებით, ფიშინგის პრაქტიკით, შეტყობინების მკაფიო გზითა და ქცევის მაჩვენებლებით.

კონცეპტუალური ფილტრი წითელ ნაწილაკებს გამჭვირვალე მილებში აცალკევებს

გზამკვლევი და კვლევა

AI-ის დანერგვის მზადყოფნა: არაოფიციალური გამოყენებიდან მართვად საპილოტე პროექტამდე

თანამშრომლებმა შეიძლება ხელსაწყოები ყოველდღიურ სამუშაოში შესყიდვების ჩართვამდე შემოიტანონ. გამოავლინეთ მიმდინარე გამოყენება, განსაზღვრეთ მონაცემებისა და უფლებების საზღვრები, შექმენით დამტკიცების სწრაფი გზა და შეარჩიეთ ვიწრო საპილოტე პროექტი გაზომვადი შედეგით.

ყურსასმენიანი სპეციალისტი მონიტორთან, რომელზეც ვიდეოზარი და მხარდაჭერის ფანჯარაა გამოსახული

გზამკვლევი და კვლევა

AI-ის დახმარებით MSP-ის ტექნიკური მხარდაჭერის სამუშაო პროცესი

AI აგენტი არსებულ მხარდაჭერის არხში განათავსეთ: ის დამტკიცებული მასალით რუტინულ კითხვებს პასუხობს და გადაუჭრელ მოთხოვნებს საუბრის კონტექსტით რიგში გადასცემს. მნიშვნელოვანი ცვლილებებისთვის შეინარჩუნეთ ვინაობის შემოწმება და ადამიანის კონტროლი.

ქსელის აღჭურვილობა და იისფერი კაბელები კარადაში ოფისის გვერდით

გზამკვლევი და კვლევა

უსაფრთხო ქსელური პროტოკოლები და დისტანციური ადმინისტრირება

FTP, RDP, SNMP და TLS სხვადასხვა მიზანს ემსახურება. გაიგეთ, რას ატარებს თითოეული, წვდომის რომელ გზებს ქმნის და რომელი პარამეტრები ამცირებს ექსპოზიციას.

ოფისის მაგიდა როუტერით, სმარტფონითა და ლეპტოპით

გზამკვლევი და კვლევა

მართეთ IoT, IP ტელეფონები და BYOD მოწყობილობები

სენსორები, კამერები, IP ტელეფონები და პირადი მობილური მოწყობილობები ქსელს ახალ შესაძლებლობებს მატებს. პრაქტიკული ნაბიჯები უფრო უსაფრთხო შესყიდვისთვის, აღრიცხვისთვის, სეგმენტაციისთვის, განახლებებისა და სამუშაო და პირადი მონაცემების გასამიჯნად.

ქსელის აღჭურვილობა და იისფერი კაბელები კარადაში ოფისის გვერდით

გზამკვლევი და კვლევა

შეამცირეთ გაყალბებისა და შუამავლის შეტევის რისკი

ARP მოწამვლა, DNS გადამისამართება, ყალბი Wi-Fi და MITM-ის სხვა მეთოდები ქსელის ნდობას ბოროტად იყენებს. გზამკვლევი განმარტავს, სად ხდება შეტევა, რას მიაქციოთ ყურადღება და როგორ ზღუდავს სეგმენტაცია გავლენას.

თანამშრომელი ლეპტოპის გვერდით ტელეფონზე საუბრობს და დოკუმენტს განიხილავს

გზამკვლევი და კვლევა

შეამცირეთ ელფოსტის გამომგზავნის გაყალბება და ბიზნესელფოსტის კომპრომეტაცია

გაყალბებულ გამომგზავნებს, კომპრომეტირებულ ანგარიშებს, ხელმძღვანელად გასაღებასა და მავნე დანართებს განსხვავებული ნიშნები აქვს. გააერთიანეთ SPF, DKIM, DMARC, ელფოსტის კარიბჭის კონტროლი და გადახდის გადამოწმება.

ტექნოლოგიური ინფრასტრუქტურა ლეპტოპით, სერვერის აღჭურვილობითა და ცალკეული საოფისე სივრცეებით

გზამკვლევი და კვლევა

დაგეგმეთ SASE, UTM და სერვისის ხელმისაწვდომობა

SASE ქსელსა და ღრუბლოვან უსაფრთხოებას ერთ არქიტექტურაში აერთიანებს; UTM უსაფრთხოების რამდენიმე ფუნქციას ერთ პლატფორმაზე კრებს. გაიგეთ, როგორ შეაფასოთ ისინი და მოემზადოთ სერვისის ხელმისაწვდომობაზე შეტევებისთვის.

ორი ადამიანი ეკრანებზე კოდს, API-ის პასუხსა და პროგრამის გამოშვების ეტაპებს განიხილავს

გზამკვლევი და კვლევა

API-ის ბოლო წერტილები: ავთენტიფიკაცია, /health და /info

API-ის ბოლო წერტილი მისამართია, რომლითაც კლიენტი სერვისის რესურსს ან ოპერაციას წვდება. დაგეგმეთ ის წვდომის წესებთან, უფლებებთან, დატვირთვის შეზღუდვებსა და დიაგნოსტიკურ მონაცემებთან ერთად.

ორი ადამიანი ეკრანებზე კოდს, API-ის პასუხსა და პროგრამის გამოშვების ეტაპებს განიხილავს

გზამკვლევი და კვლევა

აპლიკაციების უსაფრთხოება: საფრთხეების მოდელირება, გამოცდა და შესრულებისას კონტროლი

აპლიკაციების უსაფრთხოება მოიცავს დიზაინს, კოდს, დამოკიდებულებებს, კონფიგურაციასა და შესრულებისას ქცევას. გზამკვლევი რისკის ადრეულ აღმოჩენას SQL ინექციის, RCE-ისა და კონფიგურაციის შეცდომების გამოცდას უკავშირებს.

ორი ადამიანი ეკრანებზე კოდს, API-ის პასუხსა და პროგრამის გამოშვების ეტაპებს განიხილავს

გზამკვლევი და კვლევა

უსაფრთხო პროგრამული მიწოდება CI/CD-ით და პოლიტიკით კოდის სახით

CI ხშირ ინტეგრაციასა და შემოწმებებს ავტომატიზებს; CD გადამოწმებული არტეფაქტის გარემოებს შორის გადატანას ავტომატიზებს. ადრეული უსაფრთხოების შემოწმებები და ვერსირებული პოლიტიკა თავად მიწოდების პროცესის დაცვას შეუთავსეთ.

სერვერული შენობები ხიდითაა დაკავშირებული მთიანი ლანდშაფტის ზემოთ

გზამკვლევი და კვლევა

ვირტუალური მანქანები, კონტეინერები და მიკროსერვისების არქიტექტურა

ვირტუალური მანქანები და კონტეინერები რესურსებს სხვადასხვა ფენაზე იზოლირებს. მიკროსერვისები აპლიკაციას დამოუკიდებლად გამოსაშვებ კომპონენტებად ყოფს; არჩევანი წარმადობაზე, თავსებადობაზე, იზოლაციასა და ოპერაციულ სირთულეზეა დამოკიდებული.

კონტეინერების მოდელები გამჭვირვალე განყოფილებებში საერთო ზედა ფენას უკავშირდება

გზამკვლევი და კვლევა

Kubernetes და AKS: წვდომა, სამუშაო დატვირთვების უსაფრთხოება და მონიტორინგი

Kubernetes კლასტერში კონტეინერებს ანაწილებს და მათ სასურველ მდგომარეობას მართავს. AKS მართვად საკონტროლო ფენას უზრუნველყოფს; გუნდებს მაინც სჭირდებათ სამუშაო დატვირთვებზე, კვანძებზე, ვინაობაზე, ქსელზე, მონაცემებსა და მონიტორინგის კონფიგურაციაზე პასუხისმგებლობის გაგება.

სპეციალისტი მონიტორებთან; ახლომდებარე მაგიდებზე ლეპტოპები და ქსელის მოწყობილობებია.

გზამკვლევი და კვლევა

MDR, MSSP და MXDR სერვისების მოდელები

MDR, MSSP და MXDR შეთავაზებები ერთსა და იმავე სერვისს არ აღწერს. ერთმანეთისგან გამოყავით მონიტორინგი, შესწავლა, რეაგირება და პასუხისმგებლობები, რომლებიც თქვენს ორგანიზაციასთან რჩება.

ორი კოლეგა მაგიდასთან დაბეჭდილ დოკუმენტებს განიხილავს ლეპტოპითა და საქაღალდეებით

გზამკვლევი და კვლევა

EDR და DLP: შეტევის აღმოჩენა და მონაცემების დაცვა

EDR ბოლო მოწყობილობების საეჭვო აქტივობის შესწავლაში გეხმარებათ; DLP აკონტროლებს სენსიტიური მონაცემების გამოყენებასა და გადაცემას. შეადარეთ მათი მიზნები, დაფარვა და ერთობლივი მუშაობა.

ორი კოლეგა მუშაობს რამდენიმე მონიტორთან, რომლებზეც დიაგრამები და ქსელის სქემებია გამოსახული

გზამკვლევი და კვლევა

SecOps, SOC და TDR: როლები და სამუშაო პროცესი

SecOps უსაფრთხოების, IT ოპერაციებისა და განვითარების სპეციალისტებს აერთიანებს. SOC მონიტორინგისა და რეაგირების გუნდი ან სერვისია, TDR კი საფრთხეების აღმოჩენასა და რეაგირებას ნიშნავს. გაიგეთ როლები და სამუშაოს გადაბარების წესი.

მწარმოებლის რესურსები

გაეცანით მომხმარებელთა მაგალითებსა და დოკუმენტაციას Xcitium-ის ოფიციალურ საიტებზე.

Xcitium-ის მომხმარებელთა მაგალითები ↗დოკუმენტაცია ↗