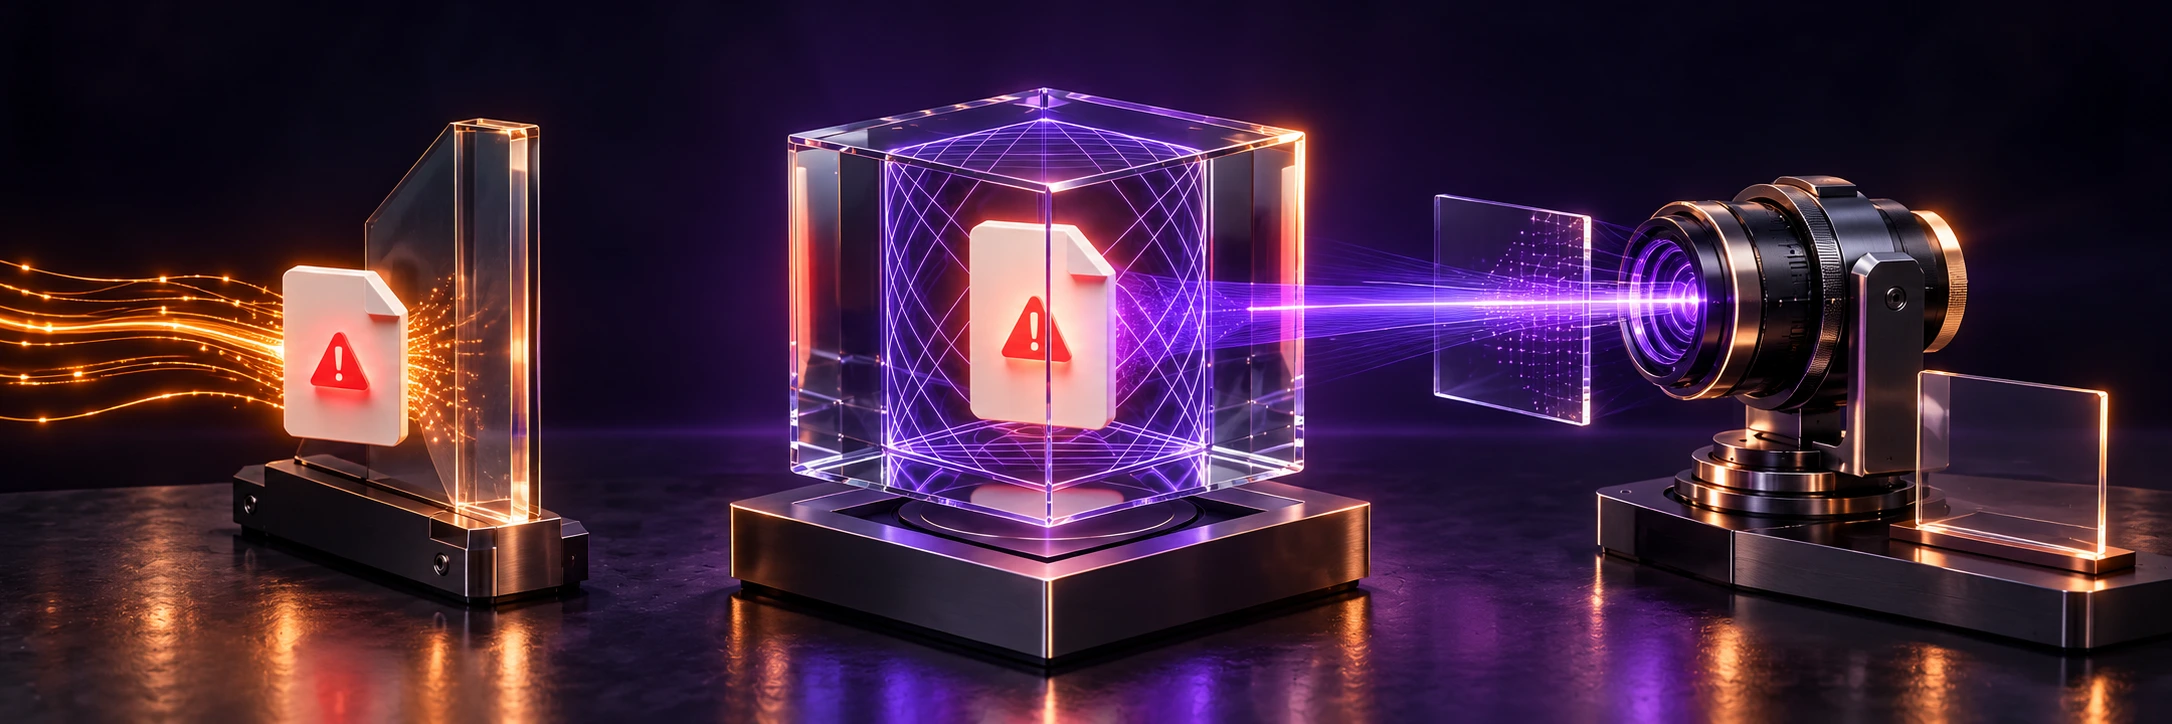
ცნობილი საფრთხეები იბლოკება
გაშვებამდე
ცნობილი მავნე კოდი მუშაობის დაწყებამდე ჩერდება.
- NextGen EDR
- ძირითად სისტემაში შეჭრის პრევენცია (HIPS)
- ძირითადი სისტემის ქსელური ეკრანი
- VirusScope-ის სტატიკური ანალიზი
- აპლიკაციების კონტროლი

ZeroDwell უცნობ პროგრამულ უზრუნველყოფას შემოწმებისას იზოლირებულ გარემოში უშვებს. შეარჩიეთ თქვენს საჭიროებებზე მორგებული გადაწყვეტილება და მართვის მოდელი — მოწყობილობების დაცვიდან ქსელისა და ღრუბლოვანი გარემოს რისკებამდე.
როგორ მუშაობს იზოლირებული გარემოXcitium ცნობილი საფრთხეების დაბლოკვას უცნობი პროგრამული უზრუნველყოფის იზოლირებულ გარემოში გაშვებასა და ანალიზს ამატებს.
გაშვებამდე
ცნობილი მავნე კოდი მუშაობის დაწყებამდე ჩერდება.
გაშვებისას
უცნობი პროგრამები ვირტუალურ გარემოში სრულდება, ძირითადი სისტემის რესურსებისგან განცალკევებით.
გაშვების შემდეგ
ავტომატური ანალიზი და ანალიტიკოსების მუშაობა.
რა ხდება უცნობ კოდთან ვერდიქტის მიღებამდე?
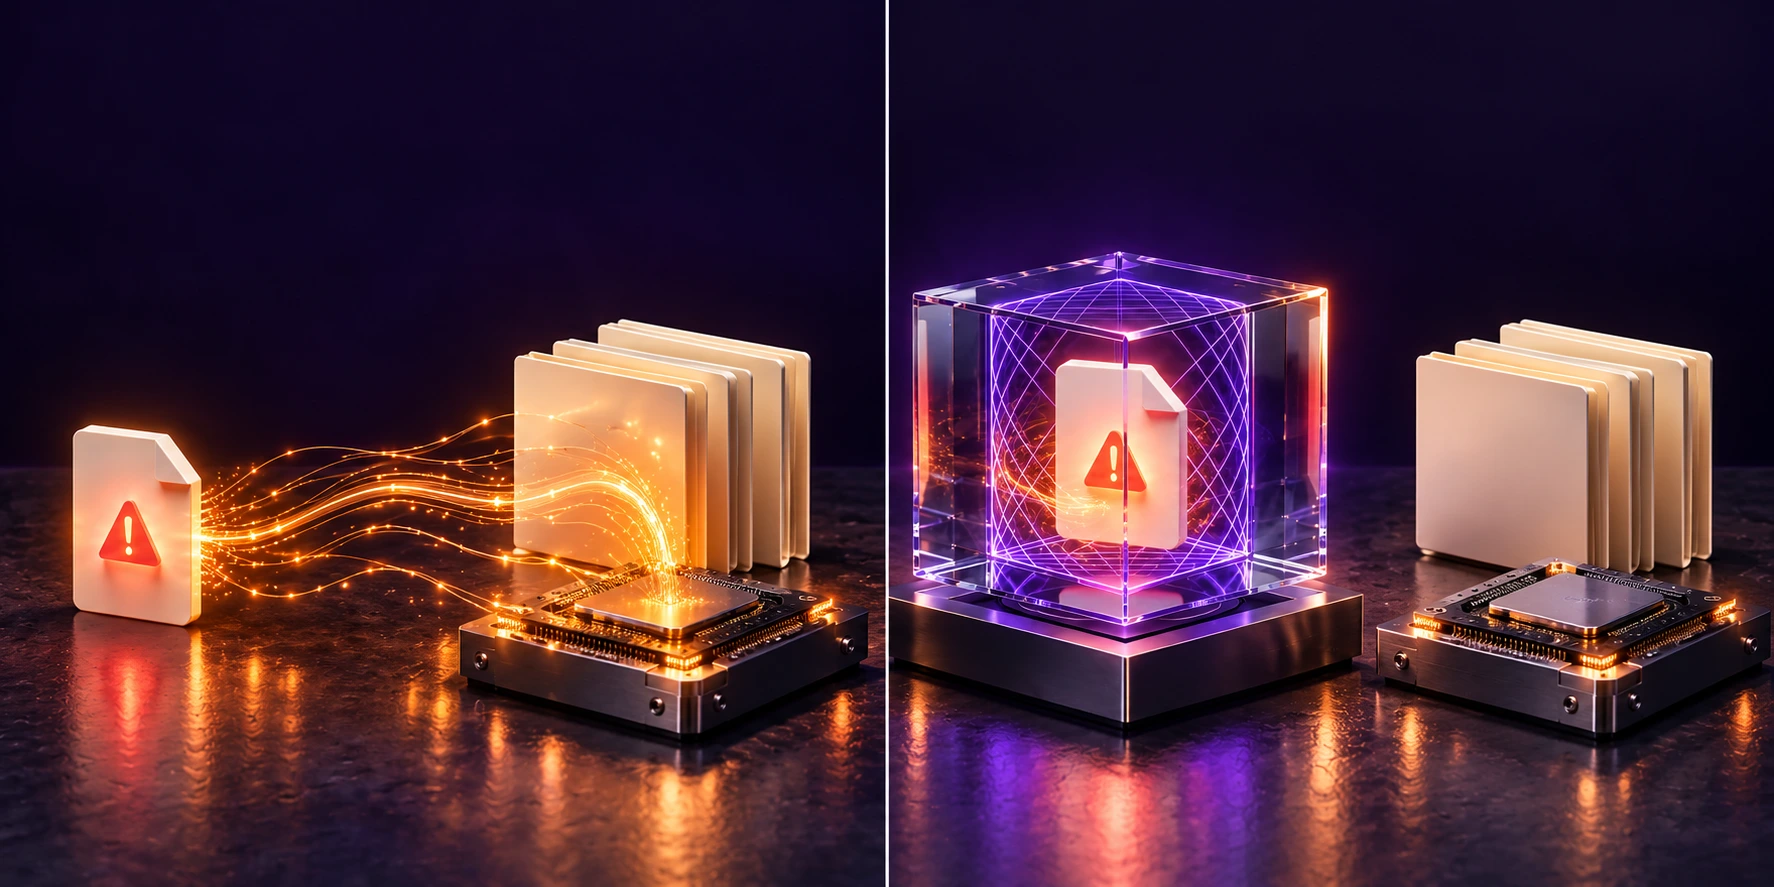
ახალი საფრთხის ამოცნობა მყისიერად არ ხდება. გამოვლენამდე უცნობი კოდი უშუალოდ სისტემის ძირითად რესურსებთან მუშაობს.
გაშვება, ანალიზი და ვერდიქტის მიღება ვირტუალურ გარემოში ხდება. ძირითადი რესურსები უცნობი კოდისგან განცალკევებულია.
ანალიზი და ვერდიქტი — მომხმარებლის მუშაობაზე მინიმალური გავლენით.
მოწყობილობების, უსაფრთხოების სიგნალებისა და იზოლირებული ფაილების სანახავად გამოიყენეთ Endpoint მიმოხილვა.
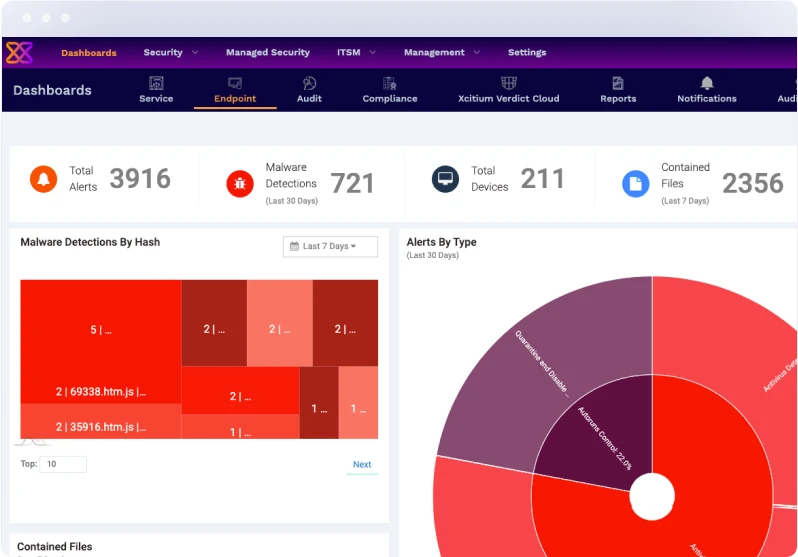
მოწყობილობების რაოდენობა იხილეთ Total Devices ველში.
იხილეთ Total Alerts, Malware Detections და Alerts By Type დიაგრამა.
Contained Files მრიცხველი აჯამებს იზოლირებულ გარემოში არსებულ ფაილებს.
მრიცხველების წასაკითხად გადაახვიეთ ჰორიზონტალურად.
გაეცანით მოწყობილობების, ქსელებისა და ღრუბლოვანი გარემოს დაცვას ყოველდღიურ IT ოპერაციებთან ერთად. თითოეული მიმართულება შესაბამის გადაწყვეტილებასა და მის შესაძლებლობებზე გადაგიყვანთ.
ZeroDwell უცნობ პროგრამულ უზრუნველყოფას ანალიზისას ვირტუალურ გარემოში მიმართავს.
ZeroDwellEDR მოწყობილობების ტელემეტრიით საფრთხეების შესწავლას უწყობს ხელს; XDR მხარდაჭერილი წყაროებიდან მიღებულ სიგნალებს აკავშირებს.
EDR / XDRSASE-ის, ZTNA-ისა და SD-WAN-ის შესაძლებლობები განაწილებული მომხმარებლებისა და ობიექტების წვდომასა და კავშირს უწყობს ხელს.
SASE / ZTNACNAPP აპლიკაციების, ღრუბლოვანი კონფიგურაციისა და სამუშაო დატვირთვების უსაფრთხოების მდგომარეობის დანახვის საშუალებას იძლევა.
CNAPPRMM მოწყობილობების სტატუსს, რესურსების მოხმარებასა და გაფრთხილებებს ცენტრალიზებულად აჩვენებს; განახლებების მართვა განახლებების ორგანიზებაში გეხმარებათ.
RMM / ITSMShadow AI აღმოაჩენს AI სერვისებს Secure Internet Gateway-ის გავლით გაგზავნილი DNS მოთხოვნებიდან და პოლიტიკის გამოყენებაში გეხმარებათ.
Shadow AI
სახელმწიფო სექტორი · 2020
25,000 ბოლო მოწყობილობა
Symantec → Comodo AEP
დაცვის ცენტრალიზებული მართვა ღრუბლიდან შტატის უწყებებში.
Comodo AEP-ის დანერგვის მაგალითი
ტექნოლოგიები მოგზაურობის სფეროში · 2024
ათასობით აეროპორტის კიოსკი და კომპიუტერი
Microdium-თან ერთად დანერგვამ შეამცირა შეფერხებები და IT ადმინისტრირების მოცულობა.
გაეცანით კლიენტის ისტორიას
სოციალური სერვისები · აშშ · 2023 წლის დანერგვის მაგალითი
130 ობიექტი · 8 IT თანამშრომელი
ერთიანმა პლატფორმამ უსაფრთხოების მართვა გაამარტივა.
გაეცანით კლიენტის ისტორიას
მუნიციპალური მმართველობა · მალაიზია · 2025
Panda → Xcitium AEP
ბოლო მოწყობილობების საფრთხეების ცენტრალიზებული მართვა და რეაგირება.
გაეცანით კლიენტის ისტორიას
ჯანდაცვა · კანადა · 2023
112+ ბოლო მოწყობილობა · 17,000+ პაციენტი
Xcitium AEP საზოგადოებრივი ჯანდაცვის ცენტრის ბოლო მოწყობილობებს იცავს.
გაეცანით კლიენტის ისტორიას
წარმოება · გერმანია · 2015 · Comodo ESM 3.4
ბოლო მოწყობილობების ცენტრალიზებული დაცვა და უცნობი პროგრამების იზოლირებულ გარემოში გაშვება.
დანერგვის ისტორია · PDF
დაცვის საშუალო შედეგი AVLab-ის ტესტებში
ხუთი რაუნდი 2025 წელსXcitium ZeroThreat Advanced + EDR · Windows 11 Pro
ლაბორატორიის ანგარიში · PDF
Client Security · ATPაგვისტო 2022 · Windows 11
AV-TEST-ის სერტიფიკატი
ZeroDwell Containmentბოლო მოწყობილობების დაცვა
CRN-ის გამარჯვებული
Frost & Sullivanბოლო მოწყობილობების უსაფრთხოება
ჯილდოს ანგარიში · PDF
ZeroDwell ContainmentCyber Defense Magazine
ჯილდოს მფლობელიXcitium ჯერ არაკლასიფიცირებულ პროგრამებს მუშაობისას იზოლირებულ გარემოში უშვებს და ბიზნესფაილებზე მათ წვდომას ზღუდავს. თუ არსებული დაცვის შენარჩუნებას გეგმავთ, დანერგვამდე აგენტების თავსებადობას შევამოწმებთ.
თქვენი ბიზნესაპლიკაციებისთვის გაშვების წესებსა და გამონაკლისებს ვაკონფიგურირებთ. საპილოტე გამოცდისას შევამოწმებთ ყოველდღიურ საბუღალტრო, საბანკო და სხვა კრიტიკულ სამუშაო პროცესებს.
სანდო პროგრამები ჩვეულებრივ გარემოში მუშაობს, უცნობი კი — იზოლირებულში. საპილოტე გამოცდა აჩვენებს, როგორ მოქმედებს შერჩეული კომპონენტები თქვენი მოწყობილობების წარმადობასა და ყოველდღიურ სამუშაო პროცესებზე.
საჭიროების შემთხვევაში შეგიძლიათ დაამატოთ Xcitium-ის მართვადი MDR სერვისი. ერთი კონსოლიდან თქვენი მოწყობილობების დაცვის მართვაა შესაძლებელი. დაგეხმარებით განსაზღვროთ, ვინ იქნება პასუხისმგებელი საწყის კონფიგურაციაზე, გაფრთხილებებსა და ინციდენტებზე რეაგირებაზე.
დავიწყებთ მოწყობილობების, კრიტიკული აპლიკაციებისა და დაცვის მოთხოვნების ჩამონათვალით. თავსებადობას საპილოტე გამოცდისას შევამოწმებთ, შემდეგ კი თქვენთან შევათანხმებთ აგენტების შეცვლასა და დანერგვის ეტაპებს.
გაჩვენებთ, რა ტელემეტრიას აგროვებს შერჩეული გადაწყვეტილება, როგორია ფაილების ნიმუშების გაგზავნის წესები, ღრუბლოვანი რეგიონის მდებარეობა და შენახვის ვადები. დაგეხმარებით ხელმისაწვდომი პარამეტრების შერჩევაში თქვენი ორგანიზაციის მოთხოვნების შესაბამისად.
დიახ. სარეზერვო ასლები მონაცემების აღდგენაში გეხმარებათ, იზოლირებული გარემო კი უცნობი პროგრამების ბიზნესფაილებზე წვდომას ზღუდავს. ეს ზომები ერთმანეთს ავსებს.
ფასი დამოკიდებულია კომპიუტერებისა და სერვერების რაოდენობაზე, დაცვის შერჩეულ კომპონენტებსა და მხარდაჭერის სერვისებზე. მოწყობილობების მიახლოებითი რაოდენობა, არსებული დაცვის შესახებ ინფორმაცია და კომპანიის ძირითადი მოთხოვნები შეთავაზების მომზადების საწყისი საფუძველია.
დაგეხმარებით გადაწყვეტილების შერჩევაში და განვიხილავთ დანერგვას ან თქვენი ამჟამინდელი დაცვიდან გადასვლას. აირჩიეთ, როგორ დაგიკავშირდეთ.