
გაშვებისას ვირტუალიზაცია
უცნობი პროგრამა იზოლირებულ ფენაში ეშვება, რაც პოტენციურად საზიანო ურთიერთქმედებას სამუშაო გარემოსგან გამოყოფს.
XCITIUM / ZeroDwell™
უცნობი შესრულებადი ფაილები ანალიზის დროს იზოლირებულ ვირტუალურ გარემოში გაუშვით. აპლიკაციები მუშაობას განაგრძობს, ძირითადი სისტემის რესურსები კი იზოლაციის საზღვრის მიღმა რჩება.
ტექნოლოგიის შიგნით
უცნობი ფაილი სანდოდ მხოლოდ იმიტომ არ ითვლება, რომ ცნობილ სიგნატურას არ ემთხვევა. გაშვებისას ვირტუალიზაცია Verdict Cloud-ის კლასიფიკაციასთან ერთად მუშაობს.
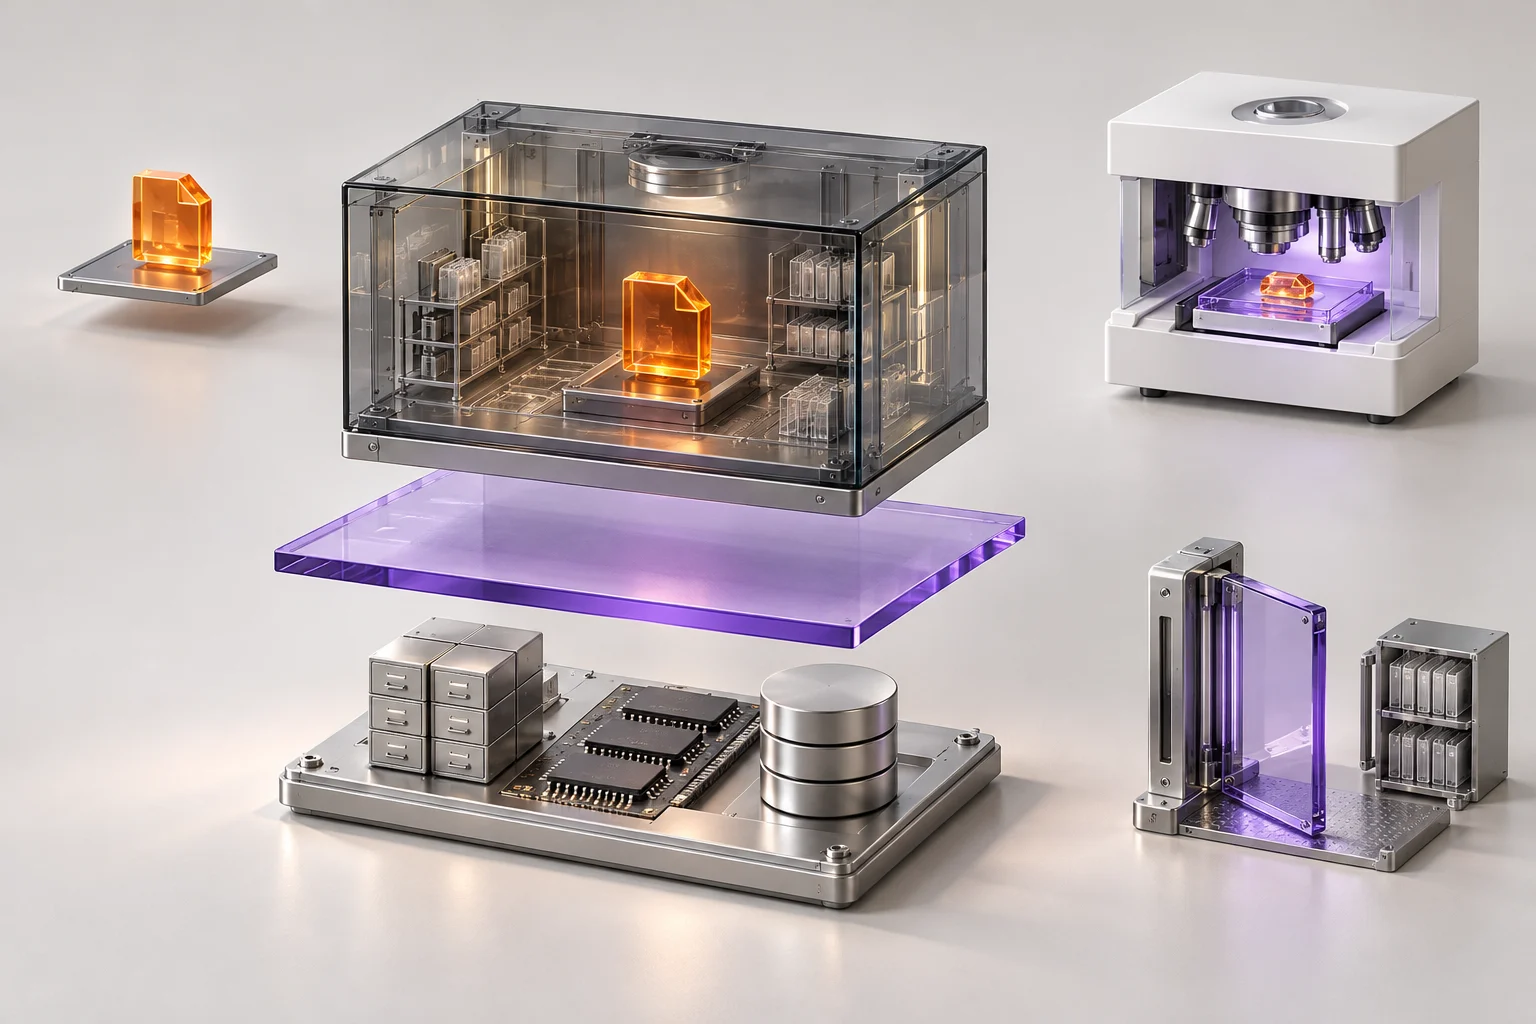
ძირითადი სისტემა: ფაილები · რეესტრი · მეხსიერება
რეპუტაციის შემოწმება ერთმანეთისგან განასხვავებს სანდო, მავნე და ჯერ არაკლასიფიცირებულ ფაილებს.
უცნობი → იზოლირებულ გარემოში გაშვებაუცნობი აპლიკაციები ვირტუალურ გარემოში მუშაობს: მათი ურთიერთქმედება ფაილებთან, რეესტრსა და მეხსიერებასთან ძირითადი სისტემისგან გამოყოფილია.
ძირითადი OS-ისგან გამოყოფილიავტომატური ანალიზი, ინფორმაცია კიბერსაფრთხეების შესახებ და სპეციალისტის შეფასება ფაილის ქცევისა და მახასიათებლების მიხედვით კლასიფიკაციაში გეხმარებათ.
მონაცემებზე დაფუძნებული დასკვნაკლასიფიკაცია ბოლო მოწყობილობის პოლიტიკას განსაზღვრავს: სანდო ფაილები ჩვეულებრივ ეშვება, მავნე ფაილები კი იბლოკება და რეაგირებას ექვემდებარება.
დაშვება ან დაბლოკვაუსაფრთხოების გუნდისთვის
უცნობი პროგრამა იზოლირებულ ფენაში ეშვება, რაც პოტენციურად საზიანო ურთიერთქმედებას სამუშაო გარემოსგან გამოყოფს.
Verdict Cloud ავტომატურ ანალიზსა და სპეციალისტების ცოდნას აერთიანებს და კლასიფიკაციის შედეგებს კლიენტის აგენტებს აწვდის.
შიდა და გარე ინფორმაცია ინდიკატორების შემოწმებას, გაფრთხილებებსა და დაბლოკვის შესახებ გადაწყვეტილებებს უწყობს ხელს.
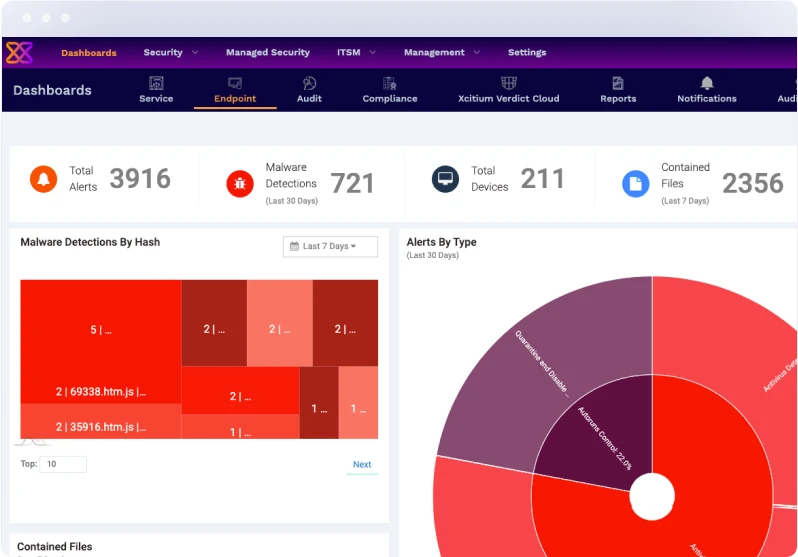
გაიცანით პლატფორმა
ცენტრალიზებული მართვა უსაფრთხოების პოლიტიკებს, ბოლო მოწყობილობების სტატუსსა და გაფრთხილებებს ერთ სამუშაო გარემოში აერთიანებს.
Xcitium-ის პროდუქტის მიმოხილვაშესაძლებლობები
Xcitium-ის ბოლო მოწყობილობების დაცვის სისტემაში ანტივირუსი ფაილებს ასკანირებს და კარანტინში ათავსებს, ხოლო ჰოსტის ფაიერვოლი და უსაფრთხოების პროფილები შემომავალ და გამავალ ტრაფიკს აკონტროლებს. ZeroDwell უცნობ აპლიკაციებს იზოლაციის ცალკე ფენაში უშვებს.
VirusScope პროცესების ქცევას სწავლობს. სკრიპტების ანალიზი და ოპერაციული სისტემის აქტივობის მონიტორინგი უფაილო შეტევების სცენარების შესასწავლად დამატებით სიგნალებს იძლევა; მიგნებები ბოლო მოწყობილობების მოვლენებს უკავშირდება.
მოწყობილობებზე დაცვა Client Security აგენტით ინერგება. ღრუბლიდან მიღებული განახლებები აგენტს მავნე პროგრამების სიგნატურებსა და კლასიფიკაციის შედეგებს აწვდის. შეადარეთ Advanced EPP-ისა და EDR-ისთვის, Managed — მართვადი რეაგირებისთვის და Complete — გაფართოებული მოცვისთვის.
კიბერსაფრთხეების შესახებ შიდა და გარე საინფორმაციო არხები კომპრომეტაციის ინდიკატორების საფუძველზე გაფრთხილებასა და დაბლოკვას უწყობს ხელს.
ორგანიზაციებს შეუძლიათ კიბერსაფრთხეების შესახებ საკუთარი ინფორმაცია Xcitium-ში დაამატონ და ინდიკატორები უსაფრთხოების პოლიტიკებში გამოიყენონ.
Verdict Cloud პროცესის გაშვებისას MD5 ჰეშს ამოწმებს, რათა ფაილის რეპუტაციის შეფასებაში დაგეხმაროთ.
Verdict Cloud რამდენიმე AI გარემოს სპეციალისტების ანალიზს უთავსებს. კლასიფიკაციის შედეგები გლობალურად, რეალურ დროში ქვეყნდება.
შეადარეთ მიდგომები
| გასათვალისწინებელი საკითხი | ZeroDwell | EDR |
|---|---|---|
| მთავარი როლი | არაკლასიფიცირებული შესრულებადი ფაილის ვირტუალურ გარემოში გაშვება ანალიზის განმავლობაში. | საეჭვო აქტივობის შესწავლა ბოლო მოწყობილობების მოვლენებისა და ტელემეტრიის მეშვეობით. |
| ძირითადი შემომავალი მონაცემები | ფაილის რეპუტაცია, გაშვების მოვლენები, Verdict Cloud და დაკავშირებული არხებიდან მიღებული ინფორმაცია კიბერსაფრთხეების შესახებ. | აგენტის მიერ შეგროვებული პროცესების, ფაილებისა და ქცევის ტელემეტრია. |
| ძირითადი გადაწყვეტილება | გაშვების პოლიტიკის გამოყენება სანდო, მავნე ან ჯერ კიდევ უცნობი ფაილის მიმართ. | მოვლენის კლასიფიკაცია და შესწავლისა და რეაგირების მიმართულების განსაზღვრა. |
| როგორ ავსებენ ერთმანეთს | იზოლაციის ფენაში უცნობი პროგრამის გაშვებით გამოწვეულ რისკს ზღუდავს. | ბოლო მოწყობილობის მოვლენის კონტექსტსა და რეაგირების სამუშაო პროცესს უზრუნველყოფს. |
დაწყებამდე
აირჩიეთ წარმომადგენლობითი მხარდაჭერილი მოწყობილობები და დამტკიცებული უვნებელი სატესტო შესრულებადი ფაილი, რომლის რეპუტაციაც უცნობია. შეამოწმეთ აპლიკაციების თავსებადობა, ჩაწერილი მონაცემების იზოლაციაში დარჩენა და ჩვეულებრივ გარემოში გაშვების ან დაბლოკვის პოლიტიკა. შემდეგ შეაფასეთ Verdict Cloud-ის ქცევა კავშირის გარეშე, MD5-ით რეპუტაციის მოძიება და კიბერსაფრთხეების საინფორმაციო არხები; შეათანხმეთ გაფრთხილებებსა და აღდგენაზე პასუხისმგებლობა.
რჩება თუ არა სატესტო შესრულებადი ფაილის მიერ ჩაწერილი მონაცემები იზოლაციაში და ნარჩუნდება თუ არა საჭირო აპლიკაციების თავსებადობა?
რომელი პოლიტიკა უშვებს უსაფრთხოდ შეფასებულ ფაილს ჩვეულებრივ გარემოში ან ბლოკავს მავნე ფაილს?
რა ხდება გაშვების, გაფრთხილებებისა და ჟურნალში ჩაწერის მხრივ, როდესაც Verdict Cloud მიუწვდომელია?
ვის შეუძლია საფრთხის ინდიკატორის დაბლოკვა, გამონაკლისის შექმნა ან გადაწყვეტილების გაუქმება?
გადაწყვეტილების მიღებამდე
არა. უცნობი შესრულებადი პროგრამები ანალიზის დროს იზოლირებულ გარემოში შეიძლება მუშაობდეს; ეს ყველა უცნობი ფაილის აკრძალვას არ ნიშნავს.
არა. ZeroDwell-ის იზოლირებულ გარემოში გაშვება ავსებს EDR-ის ტელემეტრიას, შესწავლასა და რეაგირებას.
ZeroDwell-ს შეუძლია კიბერსაფრთხეების შესახებ შიდა და გარე საინფორმაციო არხებისა და ორგანიზაციის საკუთარი ინდიკატორების გამოყენება.
პროცესის გაშვებისას MD5 ჰეში Verdict Cloud-ს ეგზავნება ფაილის რეპუტაციის შესამოწმებლად.
ინდიკატორები პოლიტიკებში გაფრთხილებისა და დაბლოკვისთვის გამოიყენება. გამონაკლისები და გადაწყვეტილების მიღების უფლებამოსილება ორგანიზაციის წესებს ექვემდებარება.
კლასიფიკაციის შედეგები გლობალურად, რეალურ დროში ქვეყნდება. თქვენს გარემოში მათი გამოყენება კავშირსა და კონფიგურირებულ უსაფრთხოების პოლიტიკებზეა დამოკიდებული.
Xcitium
განსაზღვრეთ ინტეგრაციები, საპილოტე პროექტის ფარგლები და დანერგვის გეგმა აზერბაიჯანისთვის.