
ერთიანი Zero Trust პლატფორმა
უსაფრთხოების ერთიანი მიდგომა ბოლო მოწყობილობიდან ღრუბლოვან სამუშაო დატვირთვამდე
Xcitium-ის ერთიანი Zero Trust მიდგომა ბოლო მოწყობილობების დაცვასა და ავტომატურ იზოლირებულ გაშვებას აერთიანებს CNAPP-თან, უსაფრთხო ელფოსტისა და ვებკარიბჭეებთან და IT სერვისების მართვასთან. ამ ფუნქციების ერთობლივი მუშაობა ინტეგრაციასა და სალიცენზიო კონფიგურაციაზეა დამოკიდებული.
განვიხილოთ თქვენი მოთხოვნები↗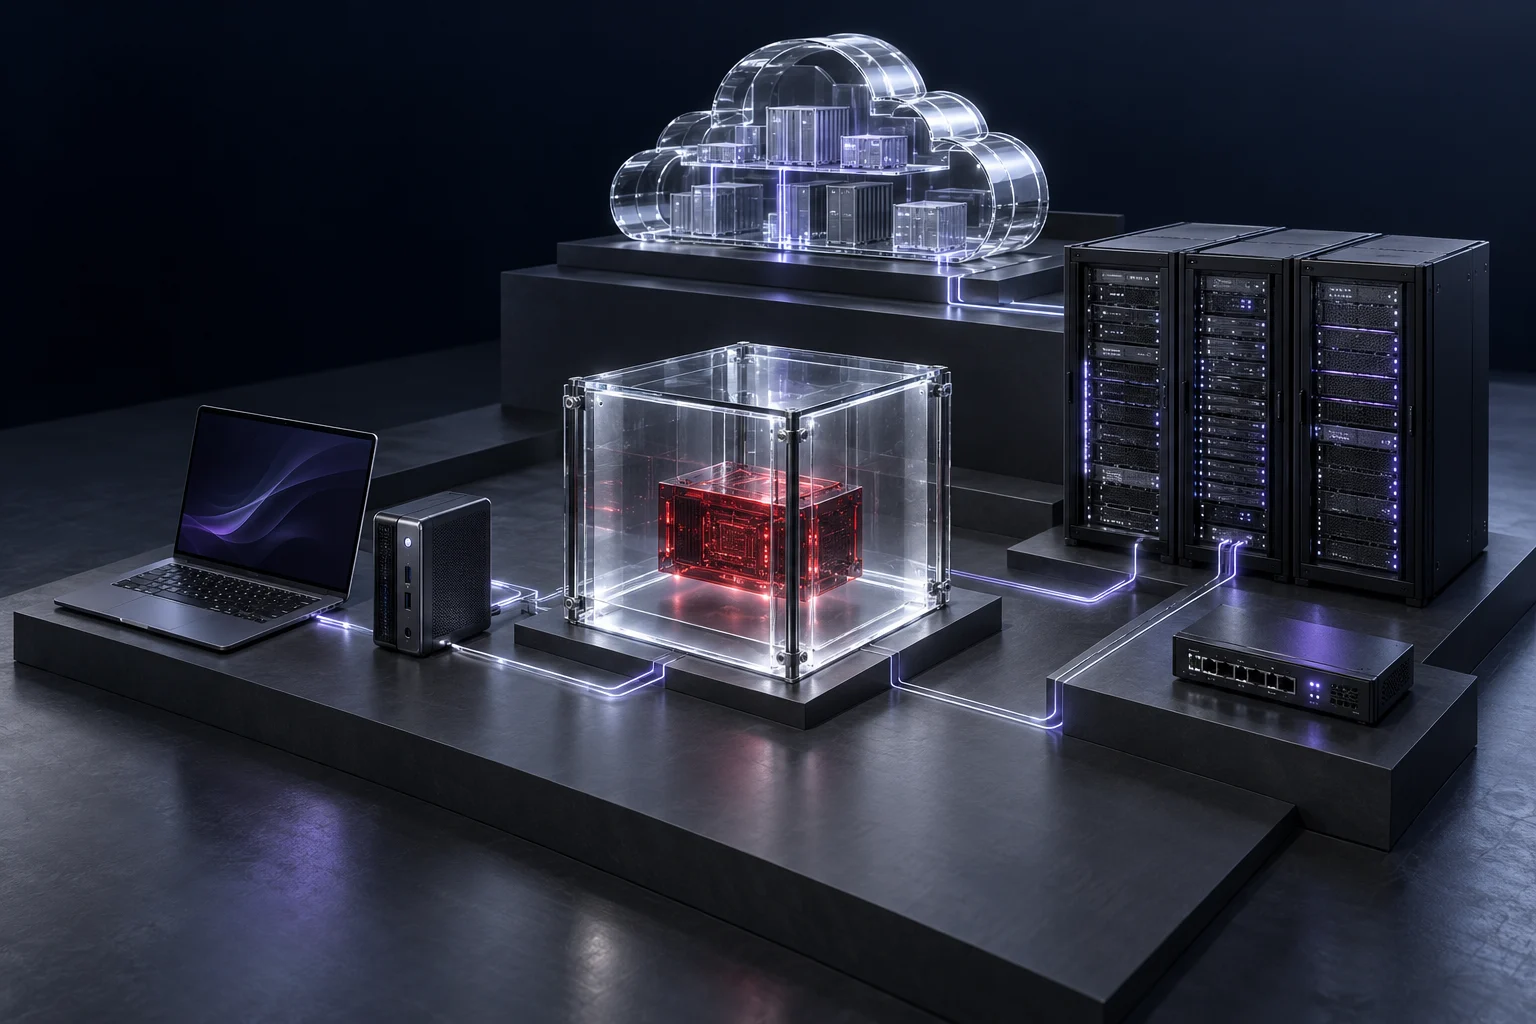
ერთი გარემო, უსაფრთხოების რამდენიმე სფერო
პლატფორმა რისკისა და რეაგირების საერთო კონტექსტში აკავშირებს ბოლო მოწყობილობების უსაფრთხოებას, ღრუბლოვან სამუშაო დატვირთვებს, შეტყობინებებსა და ყოველდღიურ IT ოპერაციებს.
საფრთხეების გამოვლენა ბოლო მოწყობილობებზე და იზოლირებული გაშვება
EDR უზრუნველყოფს ბოლო მოწყობილობებზე საფრთხეების გამოვლენასა და გამოსწორებას. იზოლირებული გაშვება ზღუდავს უცნობი ან არასანდო ფაილების წვდომას სისტემის რესურსებზე. EDR და იზოლირებული გაშვება განსხვავებული როლების მიხედვით შეაფასეთ.
ღრუბლოვანი უსაფრთხოების მდგომარეობა და სამუშაო დატვირთვები CNAPP-ით
CNAPP აერთიანებს ღრუბლოვანი აპლიკაციებისა და ჰიბრიდული გარემოების მოწყვლადობების მართვას, შესაბამისობის მონიტორინგსა და საფრთხეების გამოვლენას. დაკავშირებული შესაძლებლობებია CWPP სამუშაო დატვირთვებისთვის, CSPM კონფიგურაციისთვის და KSPM Kubernetes-ის უსაფრთხოების მდგომარეობისთვის.
ელფოსტისა და ვებკარიბჭეები
Secure Email Gateway (SEG) იცავს ფიშინგისგან, მავნე პროგრამებისა და ელფოსტის სხვა საფრთხეებისგან. Secure Internet Gateway (SIG) რეალურ დროში კიბერსაფრთხეების შესახებ ინფორმაციით ფილტრავს ვებსაფრთხეებს; განიხილეთ მომხმარებლის, დომენისა და დისტანციური წვდომის პოლიტიკები.
ყოველდღიური სერვისული ოპერაციები ITSM-ით
ITSM მოიცავს RMM-ს, განახლებების მართვას, დისტანციურ წვდომას, დახმარების სამსახურის მოთხოვნების აღრიცხვასა და მობილური მოწყობილობების მართვას აქტივების ზედამხედველობისთვის, განახლებებისთვის, დისტანციური მხარდაჭერისა და მოთხოვნების მოგვარებისთვის უსაფრთხოების სამუშაოებთან ერთად.
შეარჩიეთ რეალური სამუშაო პროცესების მიხედვით
განსაზღვრეთ პასუხისმგებლობები უსაფრთხოებისა და IT ოპერაციებს შორის: რომელი ტელემეტრია გროვდება, ვინ მართავს იზოლირებული გაშვების პოლიტიკებს, ელფოსტისა და ვების რომელი პოლიტიკები მოქმედებს და ITSM-ის რომელი ნაბიჯებია ავტომატიზებული. დემონსტრაციით შეამოწმეთ ინტეგრაციის საზღვრები და ლიცენზირებული მოდულები.
მართვის კონსოლი
იპოვეთ შესაფერისი გადაწყვეტილება
ZeroDwell და იზოლირებული გაშვება
გაეცანით, როგორ ეშვება უცნობი ფაილები იზოლირებულ გარემოში.
ღრუბლოვანი გარემოს უსაფრთხოება · CNAPP
განიხილეთ ღრუბლოვანი აპლიკაციებისა და სამუშაო დატვირთვების რისკები, შესაბამისობა და საფრთხეების გამოვლენა.
ელფოსტის დაცვა
გაეცანით ფიშინგისა და ელფოსტის მავნე საფრთხეებისგან დაცვას.
ვებდაცვა
განიხილეთ SIG და ვებსაფრთხეების ფილტრაცია მომხმარებელთა ინტერნეტწვდომისთვის.
RMM და ITSM ოპერაციები
გაეცანით RMM-ის დისტანციური მართვის, განახლებებისა და აქტივების ზედამხედველობის შესაძლებლობებს.
კითხვები და პასუხები
ნიშნავს „ერთიანი პლატფორმა“, რომ ყველა მოდული შედის?
ერთიანი პლატფორმა დაკავშირებულ პროდუქტების სფეროებს აერთიანებს, მაგრამ პაკეტის ან ლიცენზიის შემადგენლობას არ განსაზღვრავს. დაადასტურეთ, რომელი მოდულები, ინტეგრაციები და სერვისები შედის თქვენს ვარიანტში.
რით განსხვავდება იზოლირებული გაშვება EDR-ისგან?
EDR ბოლო მოწყობილობებზე საფრთხეებს ავლენს და გამოსწორებას უჭერს მხარს, იზოლირებული გაშვება კი უცნობ ან არასანდო ფაილებს იზოლირებულ გარემოში აქცევს. ტექნიკურ შეფასებაში დაადასტურეთ მათი ინტეგრაცია და ლიცენზირება.
Xcitium
გეგმა თქვენი გარემოსთვის
გაგვიზიარეთ თქვენი გარემო, მიმდინარე ხელსაწყოები და პრიორიტეტები. განსაზღვრეთ გადაწყვეტილების მოცულობა და დანერგვის ეტაპები.