
შეფასების სტრუქტურა
შეფასება შეიძლება მოერგოს არჩეულ ჩარჩოს, მაგალითად NIST‑ს, ISO‑ს, CIS‑ს ან SOC 2‑ს. ის გთავაზობთ თვითშეფასებას ან სრულად აუდიტირებულ მომსახურებას კონტროლის 14 სფეროში; პასუხები პრაქტიკული მოქმედებებისთვის გამოსადეგ ანგარიშში აისახება, პროცესს კი სპეციალისტი წარმართავს.
ანგარიშის გამოყენება
განხილვა ეხება ბოლო ვადამდე მოცდის ფასს და იმის დაშვების რისკს, რომ არსებული ხელსაწყოები და შიდა IT უკვე უზრუნველყოფს მოთხოვნებთან შესაბამისობას. მასში ერთმანეთისგან განასხვავებენ უფასო ონლაინ ქულას და ანგარიშს, რომლის დასაბუთებაც აუდიტორთან, მზღვეველთან ან დირექტორთა საბჭოსთან შეიძლება. ანგარიში ხელს უწყობს ორგანიზაციის შიგნით მხარდაჭერის მოპოვებას და ხარვეზების გამოსწორების პრიორიტეტული გზამკვლევის შემუშავებას.
მომხსენებლები და მოდერატორი
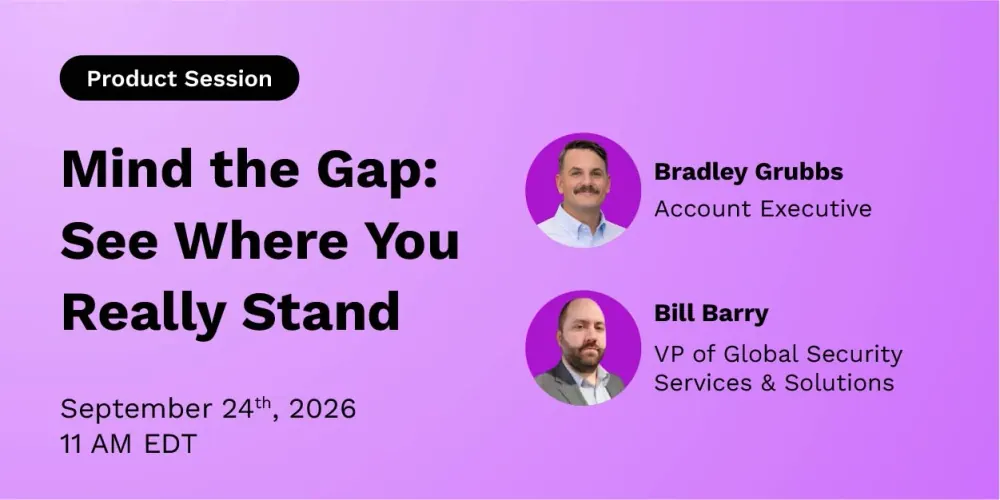
- Bill Barryგლობალური უსაფრთხოების სერვისებისა და გადაწყვეტილებების ვიცე-პრეზიდენტი
- Bradley Grubbsკლიენტებთან ურთიერთობის მენეჯერი · მოდერატორი