
მთავარი დასკვნა
პასუხისმგებლობის საზღვარს მხოლოდ სერვისის სახელწოდებით ნუ განსაზღვრავთ. თითოეული სერვისისთვის დააფიქსირეთ, რომელ ფენებს ამუშავებს პროვაიდერი და რა უნდა დააკონფიგურიროთ ან დაიცვათ იდენტობაში, მონაცემებსა და აპლიკაციებში.
ღრუბლოვანი ინფრასტრუქტურის ფენები
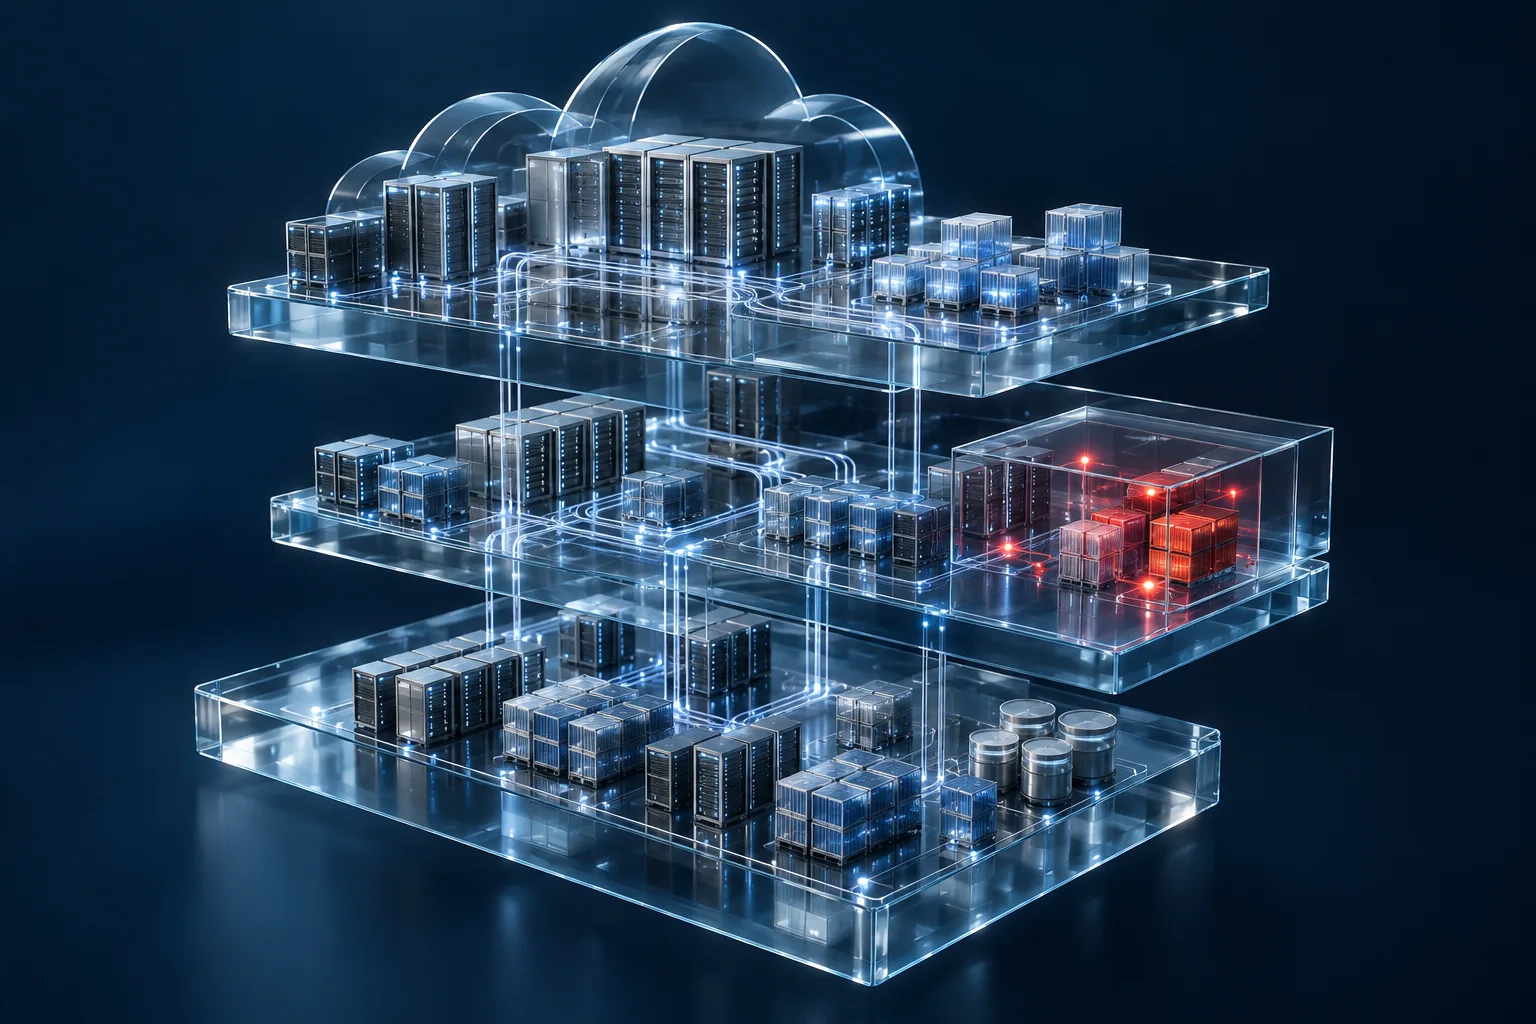
ღრუბლოვანი სერვისი მუშაობს ფიზიკურ გამოთვლით, შენახვისა და ქსელურ ინფრასტრუქტურაზე. ვირტუალიზაცია ამ რესურსებს ვირტუალურ მანქანებად და სხვა სერვისებად წარმოადგენს; მართვა და ორკესტრაცია გამოყოფს, აკონფიგურირებს და მასშტაბირებს მათ. აპლიკაციები ამ ფენებზე მუშაობს, მომხმარებლები კი ინტერნეტით ან კერძო კავშირებით უკავშირდებიან.
გამოთვლები
ვირტუალური მანქანები, კონტეინერები და უსერვერო ფუნქციები აპლიკაციებს ასრულებს.
საცავი და მონაცემები
ობიექტური, ბლოკური და ფაილური საცავი სხვადასხვა დატვირთვას ემსახურება; სარეზერვო ასლებს ცალკე გეგმა სჭირდება.
ქსელი და მართვა
ვირტუალური ქსელები, პოლიტიკა და ავტომატიზაცია სერვისებს აკავშირებს და ცვლილებებს გამეორებადს ხდის.
შეადარეთ დანერგვის მოდელები
დანერგვის მოდელი აღწერს, ვისთვის არის ინფრასტრუქტურა გამოყოფილი და სად მუშაობს. ის სერვისის მოდელისგან დამოუკიდებელია: ორგანიზაციას საჯარო, კერძო ან კომბინირებულ გარემოში სხვადასხვა სერვისის მოდელის გამოყენება შეუძლია.
საჯარო ღრუბელი
პროვაიდერი რამდენიმე მომხმარებელს ემსახურება გაზიარებულ ფიზიკურ ინფრასტრუქტურაზე ლოგიკური იზოლაციით. ის გვთავაზობს მართვად სიმძლავრესა და მასშტაბირებას, თუმცა კონფიგურაციისა და იდენტობის კონტროლი აუცილებელი რჩება.
კერძო ღრუბელი
გარემო გამოყოფილია ერთი ორგანიზაციისთვის და შეიძლება განთავსებული იყოს ადგილზე ან პროვაიდერთან. მას შეუძლია მეტი საკონტროლო არჩევანი შემოგთავაზოთ, თუმცა ზრდის ორგანიზაციის ოპერაციულ და ხარჯებთან დაკავშირებულ პასუხისმგებლობას.
ჰიბრიდული და მრავალღრუბლოვანი გარემო
ჰიბრიდული მოდელი კერძო გარემოს საჯარო ღრუბელთან აკავშირებს; მრავალღრუბლოვანი მოდელი ერთზე მეტ პროვაიდერს იყენებს. ორივემ შეიძლება მოქნილობა გაზარდოს, მაგრამ იდენტობის, აღრიცხვის, ქსელისა და პოლიტიკის კონტროლი სხვადასხვა გარემოში უნდა მუშაობდეს.
IaaS, PaaS და SaaS: ვინ რას მართავს
სერვისის მოდელი აჩვენებს, რომელ ტექნიკურ ფენებს ამუშავებს პროვაიდერი და რომელი რჩება მომხმარებლის კონტროლქვეშ. ეს საორიენტაციო გზამკვლევია; ზუსტი მოვალეობები სერვისსა და მის კონფიგურაციაზეა დამოკიდებული.
| მოდელი | ჩვეულებრივ მართავს პროვაიდერი | ჩვეულებრივ მართავს მომხმარებელი | ტიპური გამოყენება |
|---|---|---|---|
| IaaS | ფიზიკურ მოწყობილობებს, ჰიპერვიზორსა და ვირტუალური რესურსების გამოყოფას. | სტუმარ ოპერაციულ სისტემას, შესწორებების დაყენებას, ქსელურ წესებს, აპლიკაციებს, იდენტობასა და მონაცემებს. | არსებული აპლიკაციის გაშვება ვირტუალურ მანქანაზე; მოქნილი სიმძლავრე ვებჰოსტინგის, ტესტირებისა და აღდგენის გარემოებისთვის. |
| PaaS | ინფრასტრუქტურას, ოპერაციულ სისტემას, შესრულების გარემოსა და პლატფორმის მართვად კომპონენტებს. | აპლიკაციის კოდს, მონაცემებს, მომხმარებლებსა და უფლებებს, აპლიკაციის კონფიგურაციასა და გამოშვების პროცესს. | API‑ებისა და აპლიკაციების შექმნა პლატფორმის ხელსაწყოებით, მართვადი შესრულების გარემოებითა და CI/CD‑ით; წინასწარ შეამოწმეთ ოპერაციული სისტემის კონტროლისა და გადატანადობის საჭიროებები. |
| SaaS | აპლიკაციასა და პლატფორმას, რომელზეც ის მუშაობს. | ანგარიშებს, წვდომის პოლიტიკას, მონაცემების კლასიფიკაციასა და გაზიარებას, მოწყობილობებსა და გამოყენების პოლიტიკას. | მზა ელფოსტის, თანამშრომლობის ან CRM‑აპლიკაციის გამოყენება. |
გამოიყენეთ უსაფრთხოების გაზიარებული პასუხისმგებლობა
პროვაიდერი, როგორც წესი, იცავს მონაცემთა საკუთარ ცენტრებსა და იმ საბაზისო ინფრასტრუქტურას, რომელზეც სერვისი მუშაობს. სერვისის კონფიგურაციის მიხედვით მომხმარებლები იცავენ საკუთარ მონაცემებს, ანგარიშებს, წვდომას, აპლიკაციებსა და მათ მიერ მართულ ოპერაციულ სისტემებს. PaaS და SaaS მეტ ტექნიკურ სამუშაოს პროვაიდერს გადასცემს, მაგრამ მონაცემებსა და წვდომას კვლავ მომხმარებელი მართავს. ზუსტი მოვალეობები პროდუქტის დოკუმენტაციაში შეამოწმეთ.
დანიშნეთ სერვისის პასუხისმგებელი
თითოეული ანგარიშისთვის, სერვისისა და დატვირთვისთვის დანიშნეთ ტექნიკური და ბიზნესპასუხისმგებელი. გადაწყვიტეთ, პროვაიდერის კონტროლის რა მტკიცებულებები გჭირდებათ და როგორ გადაამოწმებთ საკუთარ კონტროლის მექანიზმებს.
მართეთ წვდომა და მონაცემები
მიანიჭეთ მინიმალური პრივილეგიები, დაიცავით პრივილეგირებული ანგარიშები, განიხილეთ საჯარო გაზიარება და მონაცემების მგრძნობიარობის მიხედვით დაგეგმეთ დაშიფვრა და სარეზერვო ასლები.
განიხილეთ თითოეული სერვისი
IaaS‑ის ისეთ მაგალითში, როგორიცაა EC2, მომხმარებელი მართავს სტუმარ ოპერაციულ სისტემას, აპლიკაციასა და ქსელურ წესებს. ისეთ მართვად სერვისში, როგორიცაა S3, პროვაიდერი პლატფორმის მეტ ნაწილს ამუშავებს, მომხმარებელი კი მონაცემებს, უფლებებსა და გაზიარებას აკონფიგურირებს. ეს მაგალითები სერვისის პირობებსა და კონფიგურაციის დეტალებს არ ანაცვლებს.
AWS‑ის ძირითადი სერვისების რუკა
AWS აერთიანებს გამოთვლით, შენახვის, მონაცემთა ბაზის, იდენტობისა და ქსელურ სერვისებს. სახელების დაზეპირებაზე მეტად საჭიროა გაიგოთ, რომელ რესურსს ამუშავებს სერვისი და სად რჩება კონფიგურაციის პასუხისმგებლობა.
Amazon EC2
ვირტუალური სერვერები აპლიკაციებისთვის. მომხმარებელი მართავს სტუმარ ოპერაციულ სისტემას, პროგრამულ შესწორებებს, აპლიკაციებსა და უსაფრთხოების ჯგუფებს.
Amazon S3
ობიექტური საცავი. მომხმარებელი აკონფიგურირებს ობიექტების უფლებებს, საცავი კონტეინერის პოლიტიკას, მონაცემების კლასიფიკაციასა და დაშიფვრის შესაბამის ვარიანტებს.
Amazon RDS
მართვადი რელაციური მონაცემთა ბაზის სერვისი. მას შეუძლია ოპერაციული სამუშაოს ნაწილის შემცირება; მომხმარებელი კვლავ მართავს მონაცემებს, წვდომას, ქსელში განთავსებასა და აპლიკაციის კავშირებს.
AWS IAM და Amazon VPC
IAM მართავს იდენტობებსა და უფლებებს; VPC უზრუნველყოფს ლოგიკურად იზოლირებულ ქსელს. მომხმარებლები აკონფიგურირებენ პოლიტიკას, მარშრუტებსა და რესურსებზე წვდომას.
ინტეგრაციისა და კომუნიკაციის პლატფორმები
პლატფორმის სერვისი აპლიკაციის ამოცანის მიხედვით აირჩიეთ. საკომუნიკაციო API‑ები და სისტემებს შორის ინტეგრაცია სხვადასხვა მიზანს ემსახურება.
CPaaS · საკომუნიკაციო API‑ები
აპლიკაციას API‑ებით ამატებს ხმას, ვიდეოსა და შეტყობინებებს. მომხმარებელი მართავს მომხმარებელთა წვდომას, მონაცემების ნაკადებსა და აპლიკაციის ლოგიკას.
iPaaS · სისტემების ინტეგრაცია
აკავშირებს ღრუბლოვან და ლოკალურ აპლიკაციებს, მონაცემებსა და პროცესებს. განსაზღვრეთ ინტეგრაციის ანგარიშის უფლებები, გადასაცემი მონაცემები და ნაკადის წარუმატებლობისას ხელახალი ცდის ქცევა.