
მთავარი დასკვნა
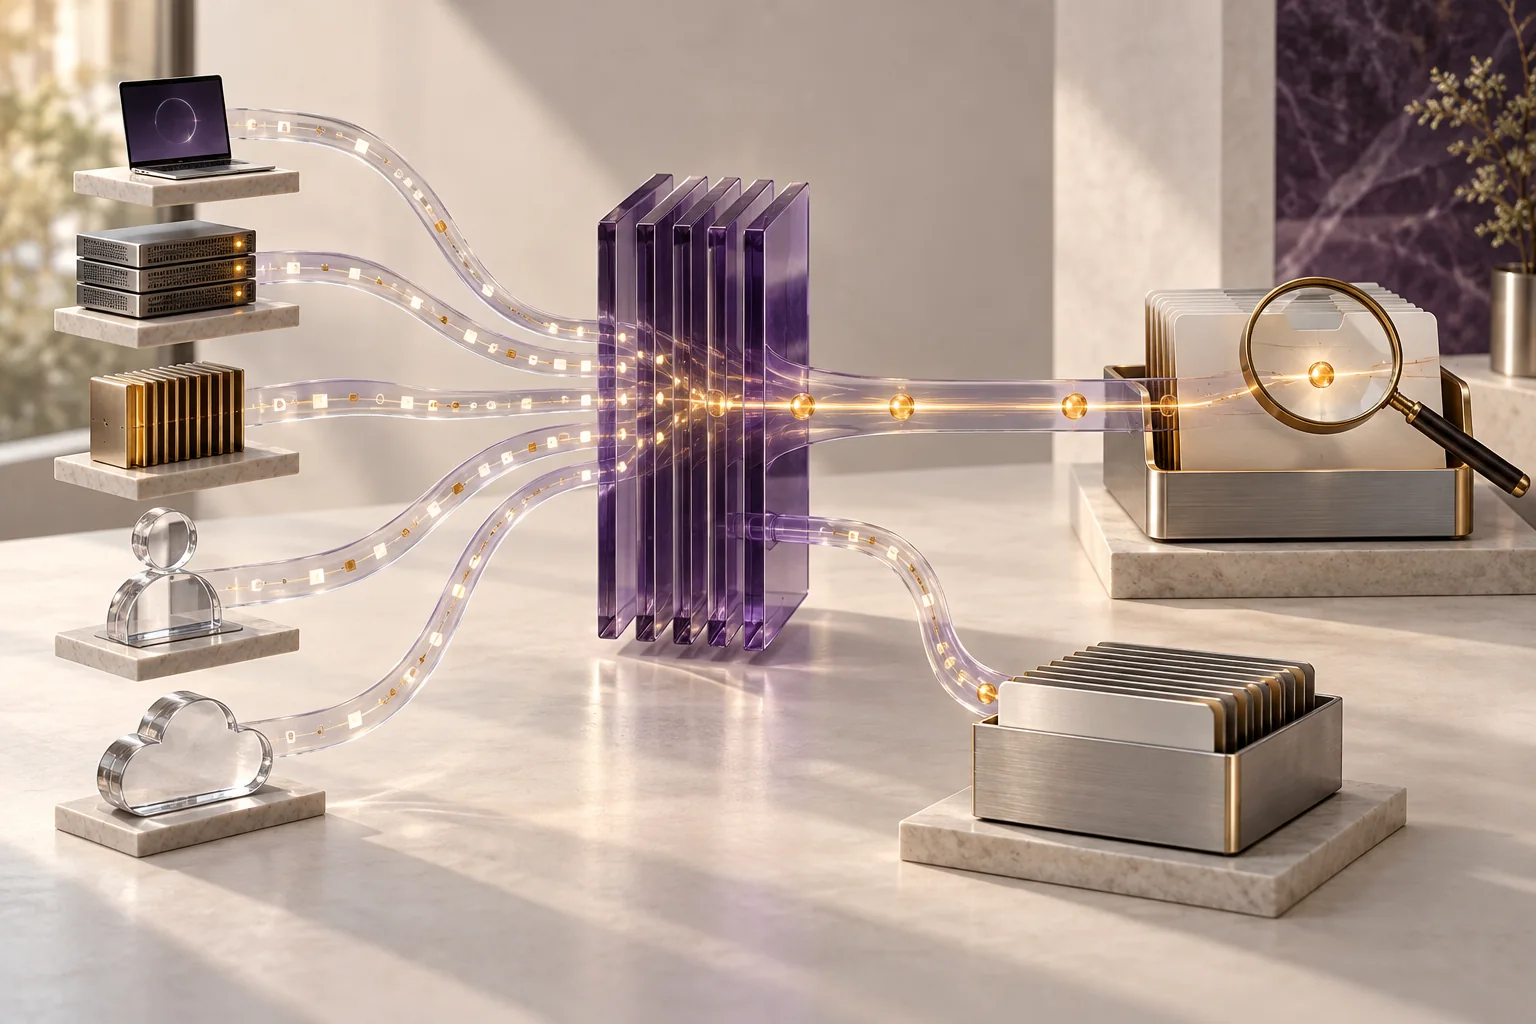
SIEM კონფიგურირებული წყაროებიდან მოვლენებს აგროვებს, ველებს აერთიანებს, წესებითა და ანალიტიკით აკავშირებს და გამოკვლევისთვის შეტყობინებებსა და კონტექსტს იძლევა.
რას ნიშნავს SIEM
SIEM უსაფრთხოების ინფორმაციისა და მოვლენების მართვას ნიშნავს და უსაფრთხოების ინფორმაციის მართვას (SIM) და უსაფრთხოების მოვლენების მართვას (SEM) აერთიანებს. ის პროგრამების, მოწყობილობების, ქსელების, სერვერებისა და უსაფრთხოების ხელსაწყოების ჟურნალებსა და მოვლენათა მონაცემებს ცენტრალიზებულად აგროვებს. მისი მიზანი შენახვას სცდება: მონაცემების ძებნად და შედარებად ქცევა, შესაძლო საფრთხეების გამოვლენა და გუნდისთვის გამოსაკვლევი სიგნალების მიწოდება. წყაროებისა და ინტეგრაციის მოთხოვნების მიხედვით SIEM შეიძლება ადგილობრივად ან ღრუბლოვან სერვისად დაინერგოს.
მონაცემთა წყაროები და ხილვადობა
წყაროები შეიძლება მოიცავდეს ქსელურ ეკრანებს, ანტივირუსს, IDS‑ს, ავთენტიფიკაციის სისტემებს, ოპერაციულ სისტემებს, დომენის კონტროლერებს, სერვერებს, აპლიკაციებს, ქსელურ ინფრასტრუქტურასა და ბოლო მოწყობილობებს. შეიძლება ღრუბლოვანი რესურსების, ელფოსტისა და აპლიკაციების აქტივობის დაკავშირებაც. დაფარვა რეალურ ინტეგრაციებსა და გაგზავნილ მოვლენებზეა დამოკიდებული; SIEM‑ის დაყენება ყველა მოწყობილობასა თუ უსაფრთხოების სიგნალს ავტომატურად ხილულს არ ხდის. ცენტრალური ხედი ანალიტიკოსებს სხვადასხვა სისტემის მონაცემების ერთ პროცესში გამოკვლევასა და ქსელური აქტივობის კონტექსტში მოთავსებაში ეხმარება.
შეგროვება, კლასიფიკაცია და ნორმალიზება
ეს სხვადასხვა სისტემის ჩანაწერების შედარებასა და მომხმარებელთან ან დროის ფანჯარასთან დაკავშირებული კავშირების ძიებას შესაძლებელს ხდის. წყაროს ფორმატები, ველების შესაბამისობა და მიწოდების ხარვეზები შედეგის ხარისხზე მოქმედებს.
შეგროვება
ჟურნალები და მოვლენები ჯერ სხვადასხვა წყაროდან გროვდება, შემდეგ ძებნად ფორმად მუშავდება.
კლასიფიკაცია
კატეგორიებში შეიძლება გაერთიანდეს წარუმატებელი შესვლები, მავნე პროგრამის აქტივობა, სარეკლამო პროგრამები და მოვლენების სხვა კლასები.
ნორმალიზება
ნორმალიზება აერთიანებს დროის, მომხმარებლის, IP მისამართის, მოვლენის ტიპისა და შედეგის ველების სახელებსა და ფორმატებს.
კორელაცია, რისკი და შეტყობინებები
კორელაციის წესები, სტატისტიკა და ანალიტიკა მოვლენებს შორის შესაძლო კავშირებს ეძებს. მაგალითად, აპლიკაციაში ათი ზედიზედ წარუმატებელი შესვლა შეიძლება დაბალი პრიორიტეტის საეჭვო აქტივობად მოინიშნოს, რადგან მომხმარებელს პაროლი შეიძლება შეეშალა. მოკლე პერიოდში ასმა წარუმატებელმა მცდელობამ წესების მიხედვით უფრო მაღალი პრიორიტეტი შეიძლება მიიღოს, როგორც სრული გადარჩევის შესაძლო მცდელობამ. ეს რიცხვები საილუსტრაციოა და არა უნივერსალური ზღვრები. ანალიტიკოსები სიგნალს წყაროს სანდოობას, ანგარიშის როლს, წარმატებულ შესვლებს, მოწყობილობისა და ქსელის კონტექსტს უდარებენ. SIEM შეტყობინება კონფიგურირებულ წესებს მიჰყვება; მხოლოდ შეტყობინება ინციდენტს არ ადასტურებს.
საფრთხის კონტექსტი და გამოკვლევა
კორელაციამ შეიძლება გამოავლინოს ცნობილ ინდიკატორებთან დამთხვევები, საბაზისო პროფილისგან გადახრილი ქცევა და ცალ-ცალკე დაუკავშირებლად მოჩანილი მოვლენების მიმდევრობები. საფრთხეების ინფორმაციას შეუძლია ცნობილი კომპრომეტაციის ინდიკატორების (IOC), თავდამსხმელის ტაქტიკის, ტექნიკისა და პროცედურების (TTP) და სხვა წყაროების კონტექსტის დამატება. SIEM კონტექსტი შეიძლება მოიცავდეს ღრუბლის, ელფოსტის, აპლიკაციისა და ბოლო მოწყობილობის აქტივობას, ლატერალურ გადაადგილებასა და კომპრომეტირებული ანგარიშების ნიშნებს. გუნდები ჟურნალებს, შეტყობინებებსა და სხვა მტკიცებულებებს განიხილავენ ინციდენტის ქრონოლოგიის ასაგებად, შესაძლო გავლენის შესაფასებლად და შემდეგი ქმედების გადასაწყვეტად. აღმოჩენა დაკავშირებულ ტელემეტრიაზე, ანალიტიკაზე, წესებსა და გუნდის სამუშაო პროცესებზეა დამოკიდებული.
ძირითადი შესაძლებლობები და სამუშაო პროცესი
SIEM პლატფორმებს შეიძლება ჰქონდეს უსაფრთხოების მონიტორინგის, საფრთხის აღმოჩენის, ჟურნალების შეგროვებისა და ნორმალიზების, შეტყობინებების, ინციდენტის მართვისა და ციფრული გამოკვლევის მხარდაჭერა. ზოგი შეტყობინებებს დავალებების ან შემთხვევების მართვაში აგზავნის; დანიშნული გუნდი იკვლევს, შემდეგ ქმედებებს წყვეტს და შედეგს აღრიცხავს. განმეორებადი ნაბიჯები წინასწარი დამტკიცებისას შეიძლება ავტომატურად შესრულდეს, სხვა ქმედებებს კი ანალიტიკოსის გადაწყვეტილება სჭირდება. წყაროებს, წესებსა და ინტეგრაციებს კონფიგურაცია და შედეგების ზედამხედველობა სჭირდება.
გამოყენება და ანგარიშგება
მოვლენების ცენტრალურ არქივს შეუძლია წარსული ინციდენტების გადახედვა, ახალი შეტყობინებების გამოკვლევა და უსაფრთხოების წესების დახვეწა გააადვილოს. ანგარიშები და ექსპორტები აუდიტის სამუშაოსთვის ჩანაწერებს აწესრიგებს; ზოგ პროდუქტს HIPAA‑ის, GDPR‑ისა და PCI-DSS‑ის მსგავსი ჩარჩოების შაბლონები აქვს. ორგანიზაციამ ცალკე უნდა განსაზღვროს, მოქმედებს თუ არა მოთხოვნა და სრულდება თუ არა იგი. SIEM‑ს ასევე შეუძლია შეგროვებისა და ანალიზის გაერთიანება ბოლო მოწყობილობებისა და ქსელების უფრო ფართო ხედში. ცენტრალურმა ძებნამ შეიძლება თითოეული სისტემის ცალ-ცალკე შემოწმების საჭიროება შეამციროს და ანალიტიკოსს მაღალი პრიორიტეტის შეტყობინებების გამოსაკვლევად მეტი დრო მისცეს. შედეგები მონაცემთა სისრულეზე, შენახვის პოლიტიკასა და ანგარიშგების კონფიგურაციაზეა დამოკიდებული.
დანერგვისა და შერჩევის კრიტერიუმები
მასშტაბირების გეგმასთან ერთად შეაფასეთ SIEM‑ის მიზანი, გუნდის უნარები, ყოველდღიური დატვირთვა და ბიუჯეტი. განსაზღვრეთ საჭირო წყაროებისა და მოვლენების კლასები, ფორმატები, ველების შესაბამისობა, შენახვის პერიოდები, შეტყობინების ზღვრები და გამოკვლევებზე პასუხისმგებელი ანალიტიკოსი ან გუნდი. ღრუბლოვანი და ადგილობრივი დანერგვა ინტეგრაციებით, მონაცემთა ნაკადით, საოპერაციო მოდელითა და მოქმედი მოთხოვნებით შეადარეთ. შეამოწმეთ კავშირები ვებსერვერებთან, ავთენტიფიკაციის სისტემებსა და ინფრასტრუქტურის მოწყობილობებთან, გარჩევასა და გარდაქმნასთან ერთად. საკუთარი მონაცემებით აჩვენეთ წესები და შეტყობინებები, მაგალითად Slack‑ით, ასევე ინტეგრაციები, მასშტაბი და დანერგვის მხარდაჭერა; Slack მხოლოდ მაგალითია და არა SIEM‑ის თანდაყოლილი ფუნქცია. მრავალ წყაროზე დანერგვას საწყისი და მიმდინარე რესურსები სჭირდება, ამიტომ დაგეგმეთ პერსონალი, რომელიც შეტყობინებებს ყოველდღე განიხილავს.