
მთავარი დასკვნა
მონაცემთა წყაროები, წესის ხარისხი და გამოძიების პასუხისმგებლობა ერთობლივად დაგეგმეთ.
IDS: არჩეული სენსორების სიგნალები
IDS‑ს შეუძლია ქსელის პაკეტები ან ჰოსტის მოვლენები ხელმოწერებს, წესებს ან ანომალიის ინდიკატორებს შეადაროს. ხედვა სენსორის განთავსებითა და კონფიგურაციით იზღუდება. IDS გაფრთხილება ანალიტიკოსს აცნობებს; თავისთავად მთელ გარემოს არ იძიებს.
SIEM: წყაროების შეგროვება და კორელაცია
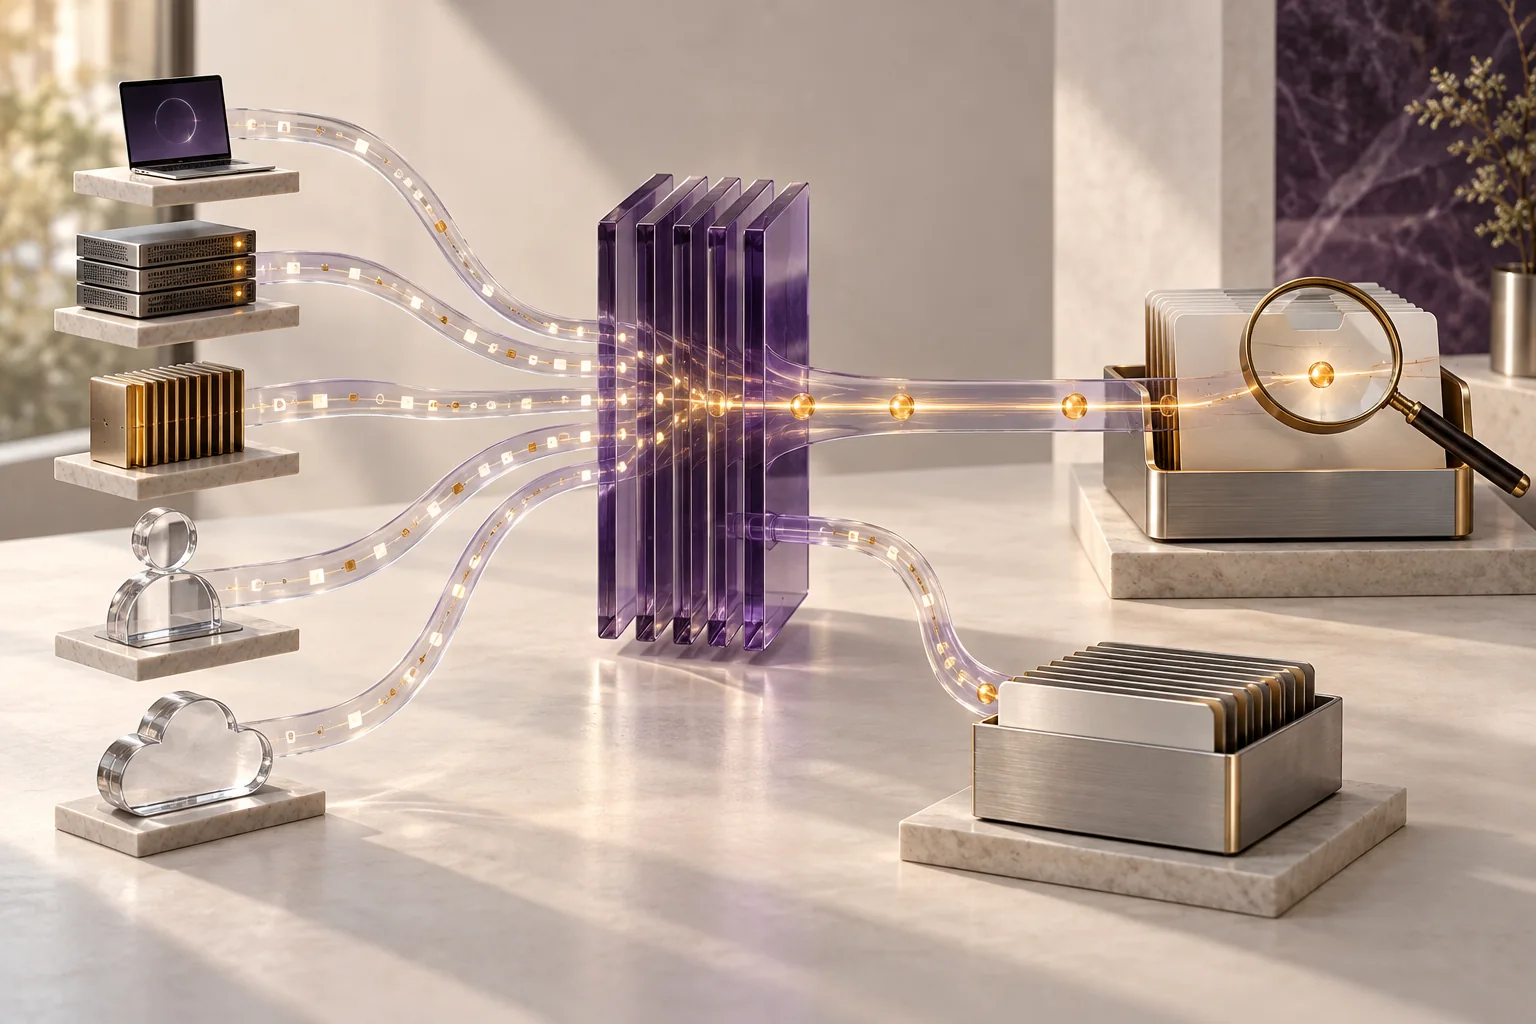
SIEM‑ს შეუძლია ქსელური ეკრანების, ვინაობის, ბოლო მოწყობილობების, სერვერებისა და ღრუბლოვანი სისტემების ჟურნალების მიღება, ნორმალიზება, შენახვა და კორელაცია. ხარისხი დროის სინქრონიზაციას, დამუშავებას, შენახვასა და სასარგებლო აღმოჩენის ლოგიკას ეყრდნობა. მეტი ჟურნალი ავტომატურად უკეთეს აღმოჩენას არ ნიშნავს; მართეთ წყაროს მდგომარეობა, მოვლენების მიწოდების სისრულე და ხმაური.
| კრიტერიუმი | IDS | SIEM |
|---|---|---|
| შეყვანა | სენსორის ტრაფიკი ან ჰოსტის მოვლენები | გამართული წყაროების ჟურნალები |
| შედეგი | შეღწევის გაფრთხილება | კორელირებული ინციდენტის კონტექსტი |
| შეზღუდვა | სენსორის განთავსება | წყაროს სისრულე, დამუშავება და დრო |
| რეაგირება | ანალიტიკოსის ესკალაცია | პროცესი და ავტორიზებული ხელსაწყოები; მხოლოდ მიღება რეაგირებას არ ასრულებს |
IDS და SIEM ერთად გამოიყენეთ
IDS გაფრთხილებები SIEM‑ში გაგზავნეთ და ვინაობის, ბოლო მოწყობილობისა და აპლიკაციის მოვლენებს დაუკავშირეთ. განმეორებითი სიგნალების დუბლირების მოხსნა და პრიორიტეტი განსაზღვრეთ, დახარისხების, ესკალაციისა და დახურვის მფლობელებთან ერთად. რეგულარულად გადაამოწმეთ სენსორის მდგომარეობა, დროული მიწოდება და სატესტო მოვლენათა აღმოჩენა.