
მთავარი დასკვნა
ცალ-ცალკე შეაფასეთ თითოეული შრის როლი, პოლიტიკების თანხვედრა და გაზომვადი შედეგები.
აღმოჩენის შეზღუდვები
Xcitium-ის მოსაზრებით, ტრადიციული ანტივირუსი და EDR ცნობილ მავნე ნიმუშებსა და დაკვირვებულ ქცევას ეყრდნობა. უცნობი ფაილის შემოწმებამდე უსაფრთხოდ მიჩნევამ დაცვაში ხარვეზი შეიძლება დატოვოს.
დაცვის სამი შრე
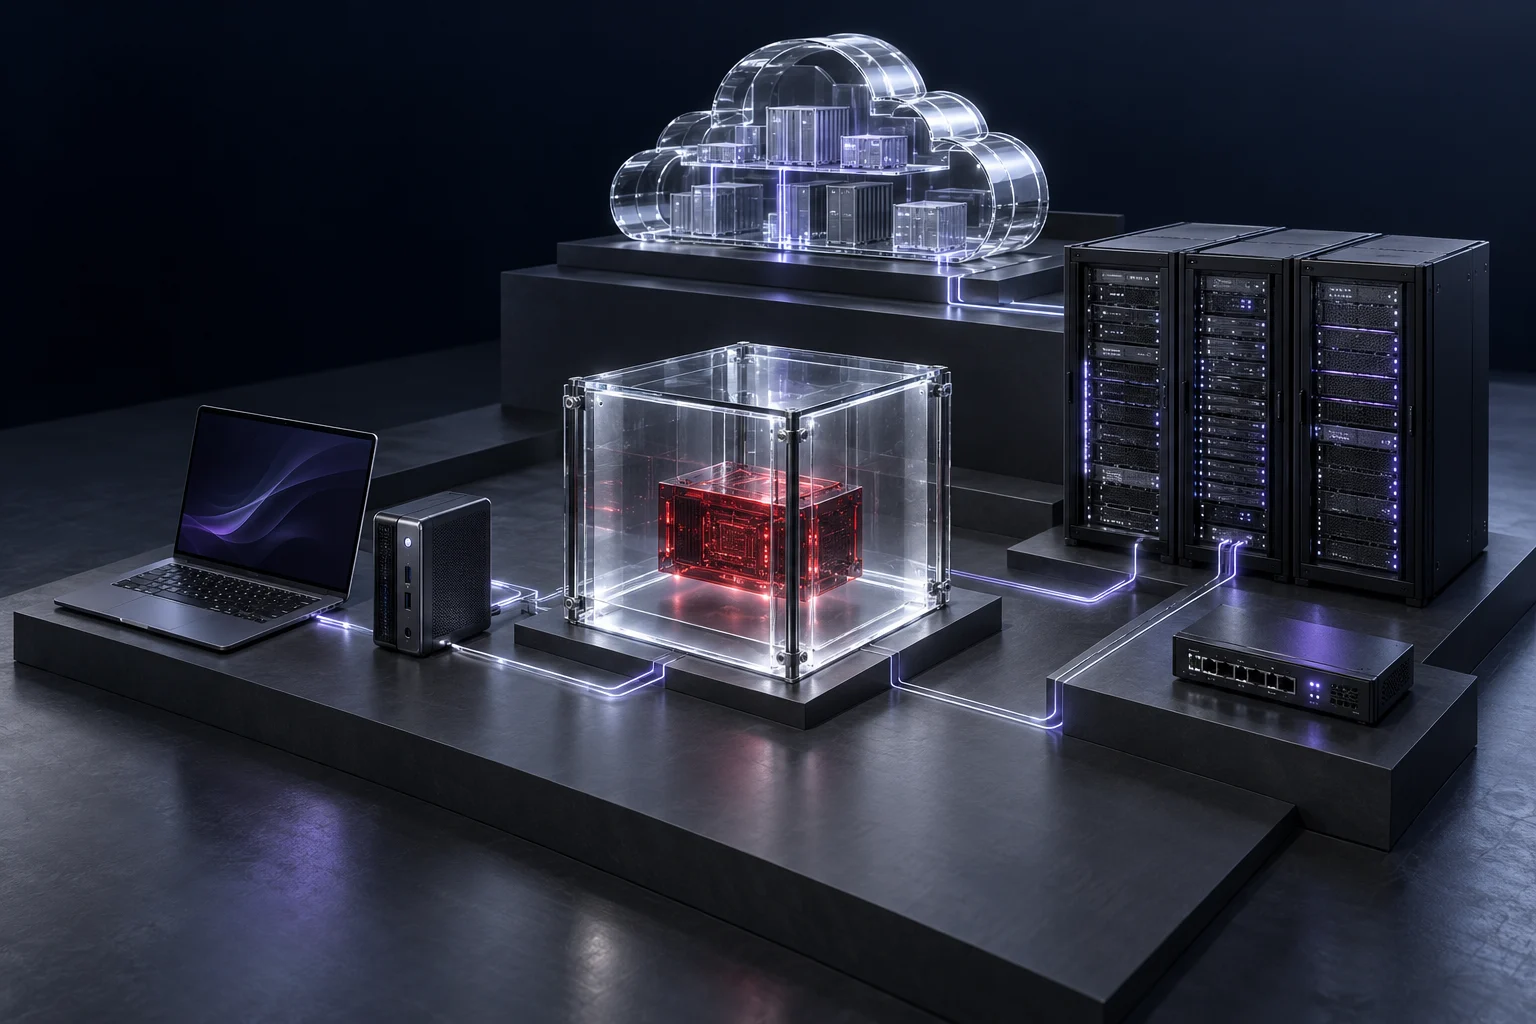
Xcitium-ის მოდელი აერთიანებს ხელმოწერების შემოწმებას, ქცევით მონიტორინგსა და უცნობი კოდის ბირთვის ვირტუალიზებულ გარემოში შესრულებას. ეს შრეები ფაილის ამოცნობას, დაკვირვებულ მოქმედებებსა და სანდოობის დადგენამდე შესრულების შეზღუდვებს ეხება.
შრეების ერთობლივი მუშაობა
Xcitium-ის მოდელში ანტივირუსი, EDR და Zero Trust სხვადასხვა შრეში ერთმანეთს ავსებს. არქიტექტურის განხილვამ შეიძლება თითოეული ხელსაწყოს როლი და დარჩენილი ხარვეზები გამოავლინოს.
შეფასებისას გამოყენება
უსაფრთხოების ხელმძღვანელებს შეუძლიათ შეისწავლონ უცნობი კოდის დამუშავება, ჩვეულებრივ სამუშაო პროცესებზე გავლენა და სხვადასხვა შრის პოლიტიკების თანხვედრა. ნაშრომი ასევე მოიცავს Xcitium-ის მოწყობილობებზე დაკვირვების ცხრილს 2024 წლის ოქტომბრისა და ნოემბრის პერიოდებისთვის.